22 von 100: Was die Prüfung von über 800 ukrainischen Websites ergab
Der hauseigene Dienst Smart Audit hat 832 Websites ukrainischer Unternehmen geprüft. Die Durchschnittsnote beträgt 22 von 100, und die Sicherheit liegt bei 86 % der Seiten unter 50. Wir erklären, was nicht stimmt und was man dagegen tun kann.
Eine Unternehmenswebsite wird in der Regel nur einmal gemacht: bei einer Agentur bestellt, abgenommen, bezahlt und vergessen. Man erinnert sich erst daran, wenn sie „ausgefallen“ ist, wenn der Hoster eine Spam-Warnung geschickt hat oder ein Kunde meldet, dass sich von der Seite aus etwas Seltsames öffnet. Wir wollten sehen, in welchem Zustand die Websites tatsächlich sind.
Im Laufe eines Monats hat der hauseigene Prüfdienst Smart Audit, der im Ökosystem des Clusters entwickelt wird, Websites ukrainischer Unternehmen durchgesehen. Das Ergebnis: Durchschnittsnote 22 von 100.
Wie wir gerechnet haben
Smart Audit arbeitet passiv: Es liest nur öffentliche Seiten, ändert nichts auf der Website und errät keine Passwörter. Die Bewertung setzt sich aus vier Teilen zusammen: Sicherheit, Suchsichtbarkeit, Geschwindigkeit und Bereitschaft für die Arbeit mit KI-Agenten.
Die Analyse umfasst 832 eindeutige Domains (31. August bis 6. Oktober 2026). Für jeden wurde die letzte abgeschlossene Prüfung herangezogen; die eigenen Seiten des Entwicklers wurden ausgeschlossen.
Gleich zu den Grenzen der Schlussfolgerungen. Dies ist keine Umfrage unter der gesamten ukrainischen Wirtschaft, sondern eine Stichprobe von Websites, die unseren Dienst durchlaufen haben. Darunter sind viele kleine Unternehmen: 671 Seiten gehören zum Segment „Dienstleistungen und B2B“, 126 sind Onlineshops, 35 sind Medien. Für eine durchschnittliche Unternehmenswebsite ist dieser Ausschnitt aussagekräftig, für große Unternehmen mit eigenen IT-Teams nicht.
Das Gesamtbild
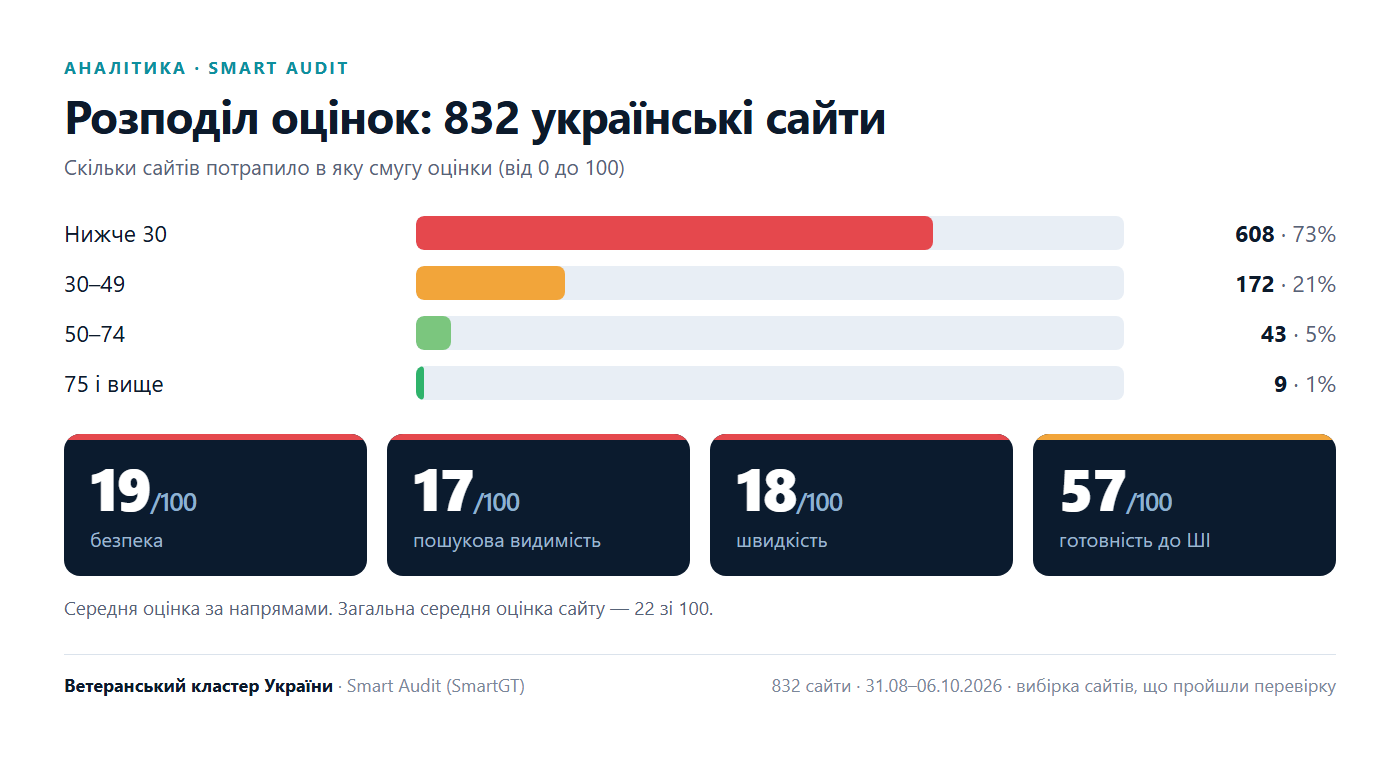
Nur 9 von 832 Websites erreichten 75 Punkte oder mehr.
| Bewertung | Websites | Anteil |
|---|---|---|
| unter 30 | 608 | 73% |
| 30–49 | 172 | 21% |
| 50–74 | 43 | 5% |
| 75 und mehr | 9 | 1% |
| Bereich | Durchschnittsnote |
|---|---|
| Sicherheit | 19 |
| Suchsichtbarkeit | 17 |
| Geschwindigkeit | 18 |
| KI-Bereitschaft | 57 |
Die höchste Punktzahl bei der KI-Bereitschaft bedeutet nicht, dass die Websites bereit sind. Sie ist die Folge davon, dass die Prüfung nur Grundlegendes erfasst. Am häufigsten fehlt die Datei llms.txt, der KI-Agenten verrät, was auf der Website zu finden ist: Er fehlt bei 89 % der Seiten. Die Sicherheit gehört zu den schwächsten Bereichen: bei 86 % der Seiten liegt ihre Bewertung unter 50.
Sicherheit: Schutz, den man kostenlos einschalten kann
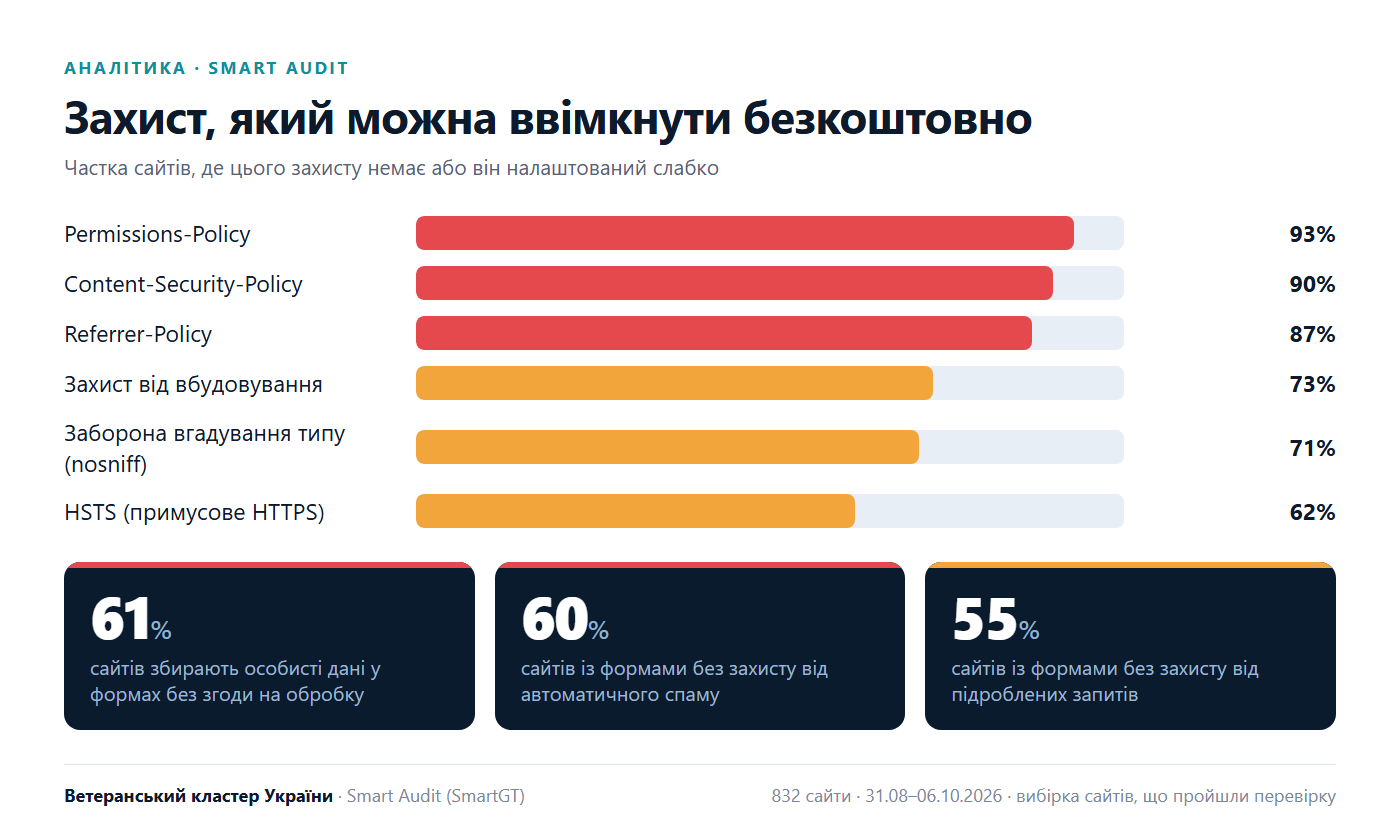
Die häufigsten Sicherheitsprobleme erfordern keine komplizierten Angriffe. Es fehlen Einstellungen, die der Browser selbst anwenden würde, wenn der Server sie melden würde.
| Schutzmechanismus | Websites ohne ihn oder mit schwacher Konfiguration |
|---|---|
| Permissions-Policy (Einschränkung von Kamera, Mikrofon, Geolokalisierung) | 93% |
| Content-Security-Policy (Schutz vor Skript-Austausch) | 90% |
| Referrer-Policy (was beim Seitenwechsel in der Adresse mitgeschickt wird) | 87% |
| Schutz vor dem Einbetten in fremde Seiten | 73% |
| Verbot des Erratens von Dateitypen (nosniff) | 71% |
| HSTS (erzwungenes HTTPS) | 62% |
Als Nächstes folgen Formulare. Auf 61 % der Websites sammeln Formulare personenbezogene Daten ohne ausdrückliche Einwilligung zur Verarbeitung, auf 55 % wurde kein Schutz vor gefälschten Anfragen festgestellt, und auf weiteren 60 % fehlt eine Prüfung gegen automatischen Spam.
Es gibt auch Probleme, die man eher gefährlich nennen muss:
- auf 37% der Websites werden Cookies ohne Schutzflags gesetzt;
- auf 28% gibt der Server seine Softwareversion preis, und auf 16% teilt die Website selbst die genaue Version der Plattform mit, was die Auswahl bekannter Schwachstellen erleichtert;
- auf 19% der Websites sind interne Adressen offen, die für Besucher nicht zugänglich sein sollten;
- bei 9% sendet das Formular personenbezogene Daten über die Adresszeile;
- bei 4% fehlt das Zertifikat zur Verbindungssicherung oder ist ungültig, bei weiteren 5% läuft es in Kürze ab.
Plattformen: wo es am schlimmsten ist
| Plattform | Websites | Durchschnittsnote |
|---|---|---|
| WordPress | 201 | 19 |
| OpenCart | 86 | 11 |
| Bitrix | 18 | 12 |
| Next.js | 28 | 33 |
| Drupal | 7 | 30 |
| Übrige, darunter Eigenentwicklungen | 474 | 25 |
Nach Seitentyp: Shops erreichen 14 Punkte, Dienstleistungsseiten — 23, Medien — 30. Am schlechtesten schneiden Onlineshops auf OpenCart ab. Für einen Shop ist das ein doppeltes Risiko: Hier werden Bestellungen und personenbezogene Daten der Käufer verarbeitet.
Wir warnen ausdrücklich vor vorschnellen Schlüssen: Die Stichproben zu Drupal, Joomla, Tilda oder Wix sind klein, daher sollte man sie nur vorsichtig mit WordPress vergleichen. Unsere Daten zeigen eher, wo die Probleme am verbreitetsten sind, als „welche Plattform schlechter ist“.
Warum das so ist
Meist liegt das Problem nicht in der Nachlässigkeit des Inhabers, sondern darin, wie das Leben einer typischen Website organisiert ist.
- Die Website wird aus fremden Bausteinen zusammengesetzt. Ein fertiges Theme, ein Dutzend Plugins verschiedener Autoren und ein Admin-Bereich mit unscharfer Rechtetrennung. Jedes Plugin wird zu seiner eigenen Zeit aktualisiert, und ein verpasstes öffnet der ganzen Website die Tür.
- Niemand ist für den Zustand verantwortlich. Die Agentur hat das Projekt übergeben und ist gegangen, der Hoster stellt den Server bereit, rührt aber den Code nicht an, der Inhaber weiß nicht, was genau zu aktualisieren ist. Die Website gehört scheinbar niemandem.
- Ein Hack bleibt lange unbemerkt. Selten hackt jemand eine Website für einen lauten Effekt. Häufiger werden versteckte Links eingeschleust, Spam verschickt und Formulardaten gesammelt. Davon erfährt man erst, wenn die Suchmaschinen das Vertrauen in die Domain bereits herabgestuft haben.
Was man dagegen tun kann
1. Die einfachen Dinge erledigen. Der Löwenanteil der Funde lässt sich mit wenigen Zeilen Serverkonfiguration beheben: Schutz-Header, Seitenbeschreibungen, Bildgrößen, Einwilligung in Formularen. Das sind Stunden, keine Monate.
2. Einen Verantwortlichen bestimmen. Jemand muss wissen, auf welcher Version die Website läuft, wann das letzte Backup gemacht wurde und wer eine Schwachstelle schließt, wenn sie morgen auftaucht.
3. Die Plattform überdenken. Wenn eine Website auf Dutzenden Plugins beruht, hängt der Schutz von der Disziplin all ihrer Autoren ab. Die Alternative: ein ganzheitliches System, in dem Sicherheit von Grund auf eingebaut ist und mit einem einzigen Release für alle aktualisiert wird.
This is exactly the path we chose in the cluster. When we saw the scale of the problem on other people's sites, the question arose of what we ourselves offer partners. The answer was Smart CMS: ein eigenes Content-Management-System, das SmartGT gemeinsam mit Veteranen und anderen Partnern des Clusters weiterentwickelt und Kunden sowie Teilnehmern des Inkubators zur Verfügung stellt.
Die häufigsten Funde unserer Analyse sind darin ab Werk behoben: eine für jede Anfrage eindeutige Content-Security-Policy, Einschränkung der Browserfunktionen, erzwungenes HTTPS, Verbot des Einbettens und des Erratens von Dateitypen. Formulare enthalten eine Einwilligung zur Datenverarbeitung, und eingehender Text wird von Schadcode bereinigt. Für die Suche gibt es ein eigenes Modul: Beschreibung und Titel jeder Seite, kanonische Adressen, strukturierte Auszeichnung sowie die Datei llms.txt für KI-Agenten.
Das ist keine Garantie der Unantastbarkeit: Das verspricht kein ehrlicher Ingenieur. Aber es ist der Unterschied zwischen einer Website, bei der jeder Schutz eingerichtet und im Gedächtnis behalten werden muss, und einer, bei der er standardmäßig aktiviert ist. Die Plattform eignet sich nicht nur für Visitenkarten-Seiten: Auf ihr laufen Unternehmenswebsites, Onlineshops mit Warenkorb und Online-Zahlung, Kundenkonten, Nachrichtenportale und ein KI-Berater. Alles wird zentral aktualisiert, sodass eine neue Schwachstelle für alle Websites gleichzeitig geschlossen wird. Die Websites des Clusters, darunter veterano.media und veterano.info, laufen genau darauf.
Wie Sie Ihre Website prüfen
Am einfachsten beginnt man mit einem Bericht. Smart Audit ist kostenlos, braucht keinen Zugriff auf die Website und ändert nichts an ihr: Geben Sie die Adresse ein, und nach wenigen Minuten erhalten Sie eine nach Priorität geordnete Liste der Probleme. Eine niedrige Bewertung ist kein Urteil, sondern der typische Zustand einer unbeaufsichtigten Website. Die Frage ist nur, ob Sie das aus dem Bericht erfahren oder aus der Nachricht eines Kunden.
Wir haben begonnen, fremde Websites zu prüfen, um zu verstehen, womit wir selbst arbeiten, und es zeigte sich, dass das Problem systemisch ist. Eine Website wird nicht mehr als etwas wahrgenommen, das Pflege braucht, sondern wie eine Visitenkarte behandelt, die einmal und für immer gemacht wurde. Dabei ist sie eine Infrastruktur, über die Kunden Anfragen senden und bezahlen. Wir haben Smart CMS gemeinsam mit Partnern des Clusters so gebaut, dass Sicherheit eine Standardanforderung ist und keine Option, an deren Aktivierung man denken muss. Doch das Wichtigste liegt nicht in unserer Plattform. Prüfen Sie Ihre Website heute, bevor es ein Angreifer tut.
Mychajlo Wasjanowytsch, CEO von SmartGT, Koordinator des KI-Inkubators des Veteranenclusters der Ukraine, Trainer für den Einsatz künstlicher Intelligenz für Staatsbedienstete. Spezialisiert auf Automatisierung von Geschäftsprozessen, KI-Integration und die Einführung von Microsoft 365.
Materialien für Redaktionen
Für den Nachdruck kann der Text von dieser Seite übernommen werden. Die gestaltete Fassung und die Fotos stehen als einzelne Dateien zum Download bereit:
- Artikel als PDF — 4 Seiten, 428 KB
- Foto 1. Titelbild — 1200×630, 352 KB
- Foto 2. Verteilung der Bewertungen von 832 Websites — Infografik, 63 KB
- Foto 3. Schutz, der auf den Websites fehlt — Infografik, 89 KB
- Foto 4. Mychajlo Wasjanowytsch — Porträt, 149 KB
Beim Nachdruck bitten wir um Angabe der Originalquelle — veterano.info — und der Datenquelle: Smart Audit (SmartGT).