满分100得22分:对800多个乌克兰网站的检测结果
我们自主研发的 Smart Audit 服务检测了832个乌克兰企业网站。平均得分为22分(满分100),86%的网站安全得分低于50。我们来分析问题出在哪里,以及该怎么办。
企业网站通常只做一次:委托工作室制作,验收,付款,然后就被遗忘。直到它“宕机”、托管商发来垃圾邮件警告,或者客户反映页面上会打开奇怪的东西,人们才会想起它。我们决定看看这些网站的真实状况。
一个月内,在集群生态系统中开发的自有检测服务 Smart Audit 对乌克兰企业的网站进行了扫描。结果如下: 平均得分22分(满分100).
我们如何计算
Smart Audit 以被动方式工作:只读取公开页面,不对网站做任何修改,也不猜解密码。得分由四部分组成:安全性、搜索可见度、速度,以及对接 AI 智能体的就绪程度。
分析涵盖 832个独立域名 (2026年8月31日至10月6日)。每个域名均取最近一次完成的检测,开发者自有网站已排除在外。
先说明结论的适用范围。这不是对乌克兰全部企业的调查,而是通过我们服务检测的网站样本。其中有不少小型企业:671个网站属于“服务与B2B”类,126个是网上商店,35个是媒体。对于一般的企业网站,这一样本具有代表性;对于拥有自己IT团队的大型企业则不然。
总体情况
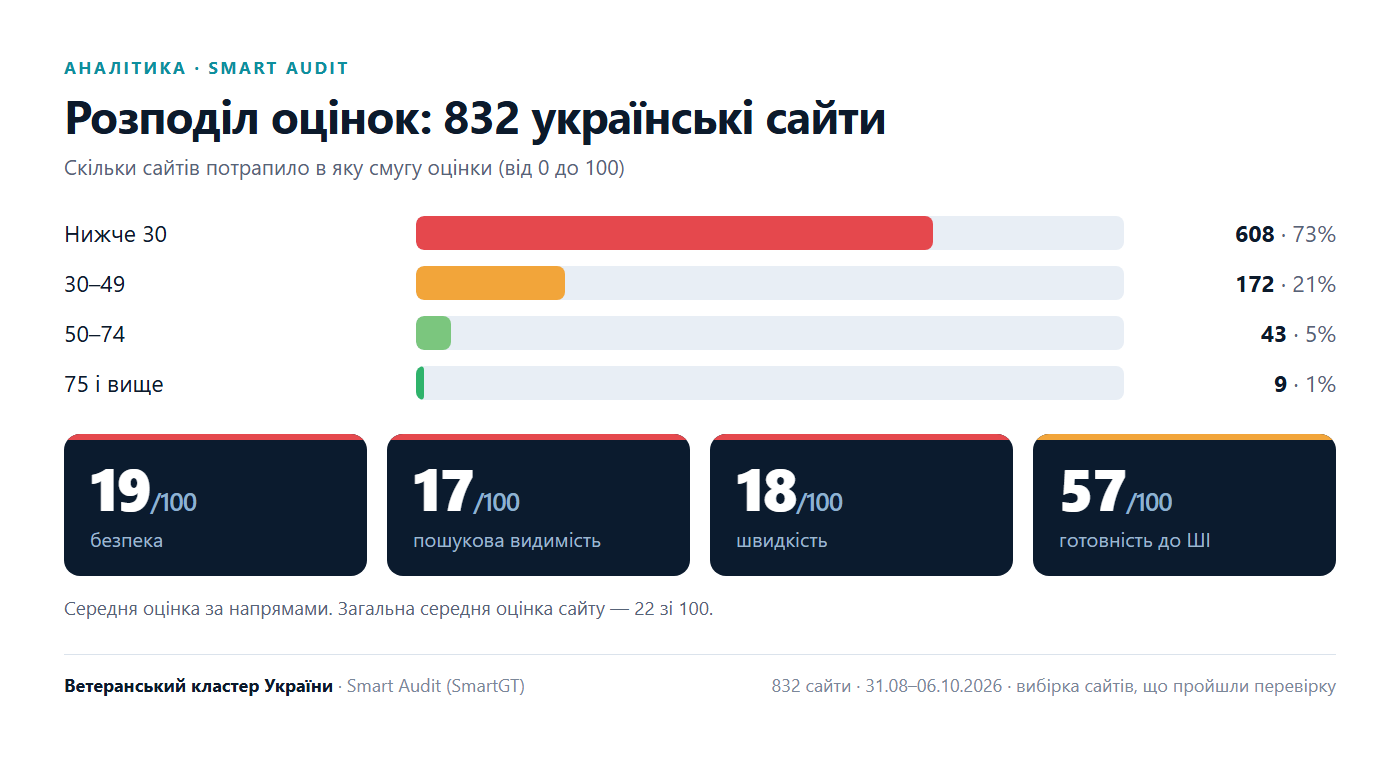
832个网站中只有9个得分达到75分及以上。
| 得分 | 网站数 | 占比 |
|---|---|---|
| 低于30 | 608 | 73% |
| 30–49 | 172 | 21% |
| 50–74 | 43 | 5% |
| 75及以上 | 9 | 1% |
| 方向 | 平均得分 |
|---|---|
| 安全性 | 19 |
| 搜索可见度 | 17 |
| 速度 | 18 |
| AI就绪度 | 57 |
AI就绪度得分最高,并不意味着网站已准备就绪。这是因为检测只涵盖基础项目。最常缺失的是文件 llms.txt,它向 AI 智能体说明网站上有什么内容:89%的网站没有它。安全性位列最薄弱的方向之一: 86%的网站其得分低于50.
安全性:可以免费开启的防护
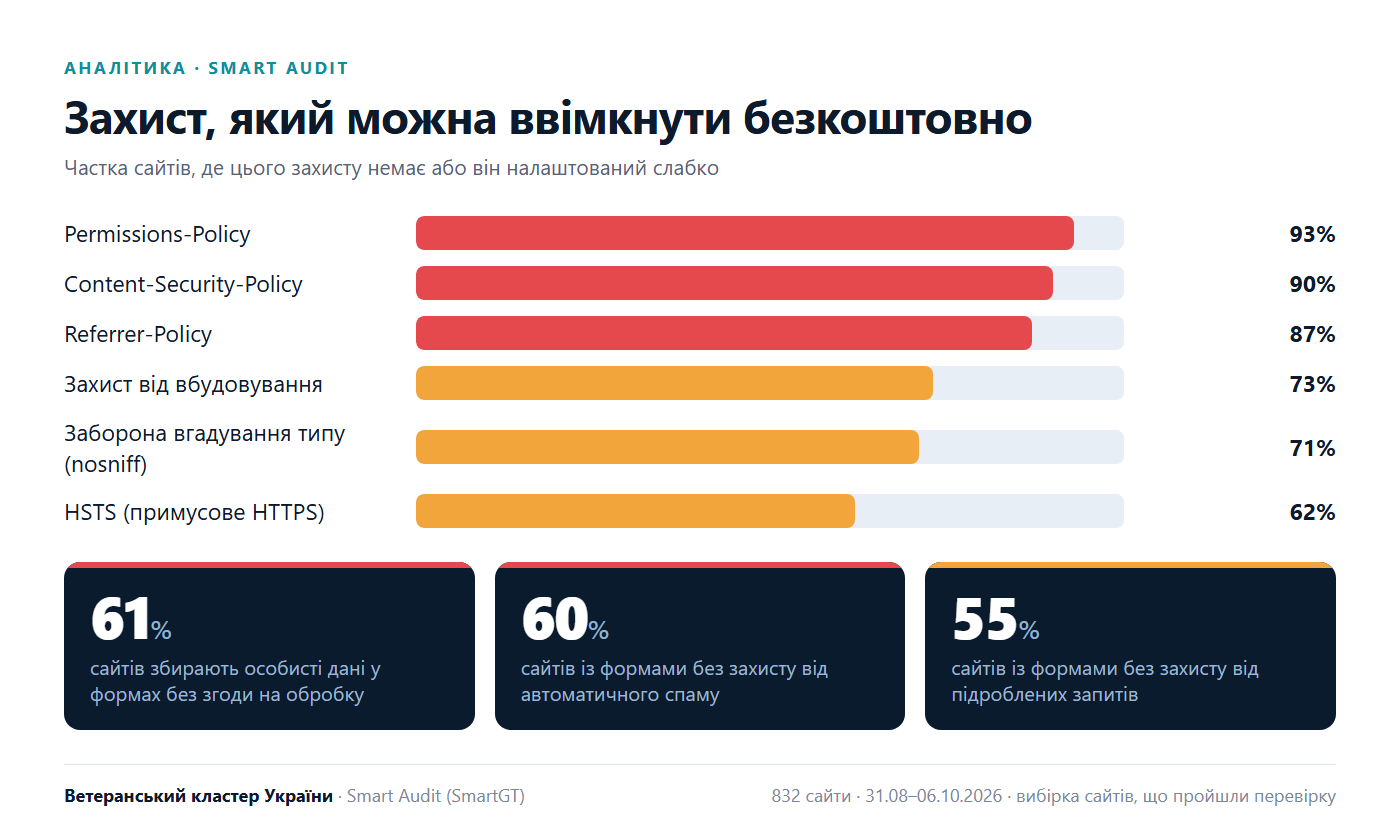
最常见的安全问题并不需要复杂的攻击。问题在于缺少这样一些设置:只要服务器告知,浏览器本可以自行启用。
| 防护机制 | 未启用或配置薄弱的网站 |
|---|---|
| Permissions-Policy(限制摄像头、麦克风、地理定位) | 93% |
| Content-Security-Policy(防止脚本被替换) | 90% |
| Referrer-Policy(跳转到其他页面时地址中携带的信息) | 87% |
| 防止被嵌入他人页面的保护 | 73% |
| 禁止猜测文件类型(nosniff) | 71% |
| HSTS(强制HTTPS) | 62% |
接下来是表单。61%的网站的表单在没有明确的数据处理同意的情况下收集个人数据,55%的网站未发现针对伪造请求的防护,另有60%的网站没有防范自动垃圾信息的验证。
还有一些问题,直接称其为危险更为贴切:
- 在 37% 的网站上,Cookie 在未设置保护标志的情况下被设置;
- 在 28% 的网站上,服务器会暴露自身软件的版本,而在 16% 的网站上,网站本身会告知平台的确切版本,这便于攻击者匹配已知漏洞;
- 在 19% 的网站上,存在不应向访客开放的内部地址;
- 在 9% 的网站上,表单通过地址栏发送个人数据;
- 在 4% 的网站上,连接安全证书缺失或无效,另有 5% 的网站,证书即将到期。
平台:哪里最糟
| 平台 | 网站数 | 平均得分 |
|---|---|---|
| WordPress | 201 | 19 |
| OpenCart | 86 | 11 |
| Bitrix | 18 | 12 |
| Next.js | 28 | 33 |
| Drupal | 7 | 30 |
| 其他,包括自主开发的系统 | 474 | 25 |
按网站类型:网上商店得 14 分,服务类网站得 23分,媒体得 30分。OpenCart 网上商店的结果最差。对商店而言这是双重风险:这里处理订单和买家的个人数据。
我们还要提醒,不要轻易下结论:Drupal、Joomla、Tilda 或 Wix 的样本数量不多,因此与 WordPress 比较时须谨慎。我们的数据更多是显示问题在哪里最为普遍,而不是“哪个平台更差”。
为什么会这样
问题大多不在于所有者疏忽,而在于典型网站的运作方式。
- 网站由他人的零件拼装而成。 现成的主题、出自不同作者的十来个插件,以及权限划分不清的后台。每个插件各自按自己的节奏更新,漏掉一个,就会为整个网站敞开大门。
- 没有人对网站状态负责。 工作室交付项目后就离开了,托管商提供服务器但不碰代码,所有者不知道到底该更新什么。网站仿佛成了无主之物。
- 入侵长期不被发现。 很少有人为了轰动效应而入侵网站。更常见的做法是植入隐藏链接、发送垃圾邮件、收集表单数据。等人们发现时,搜索引擎早已降低了对该域名的信任。
可以怎么做
1. 先解决简单的问题。 大部分发现的问题只需几行服务器设置就能解决:防护头、页面描述、图片尺寸、表单中的同意。这只需要几个小时,而不是几个月。
2. 指定负责人。 必须有人知道网站运行在哪个版本上、上一次备份是什么时候,以及如果明天出现漏洞,由谁来修补。
3. 重新审视平台。 如果网站依赖几十个插件,防护就取决于所有插件作者的自律。另一种选择是一体化系统:安全性内置于基础之中,通过一次发布为所有人统一更新。
这正是我们在集群中选择的道路。当我们发现他人网站上问题的严重程度后,便面临一个问题:我们自己向合作伙伴提供什么?答案是 Smart CMS:我们自主研发的网站管理系统,由 SmartGT 与退伍军人及集群的其他合作伙伴共同开发,并提供给客户和孵化器参与者。
我们分析中最常见的问题,在其中都已开箱即解决:针对每个请求唯一生成的内容安全策略、对浏览器功能的限制、强制HTTPS、禁止嵌入和禁止猜测文件类型。表单带有数据处理同意,传入的文本会清除恶意代码。搜索方面有专门的模块:每个页面的描述和标题、规范地址、结构化标记,以及 llms.txt 文件,面向 AI 智能体。
这不是万无一失的保证:没有哪位诚实的工程师会这样承诺。但这正是两类网站的区别:一类需要逐项配置并时刻记住每项防护,另一类则默认全部开启。这个平台不只适用于名片式网站:企业网站、带购物车和在线支付的网上商店、个人账户、新闻媒体和 AI 顾问都运行在上面。一切均集中更新,因此新漏洞会同时在所有网站上修补。集群的网站,包括 veterano.media 和 veterano.info,正是运行在它之上。
如何检测自己的网站
最简单的做法是从报告入手。Smart Audit 免费,无需访问网站的权限,也不会更改网站上的任何内容:输入网址,几分钟内即可获得按优先级排列的问题清单。得分低并非判决,而是无人看管的网站的典型状态。问题只在于,您是通过报告得知,还是通过客户的来信得知。
我们开始检查别人的网站,是为了弄清自己面对的是什么,结果发现问题是系统性的。人们不再把网站看作需要维护的对象,而是把它当作一劳永逸做好的名片。可它其实是客户留下申请和付款所依赖的基础设施。我们与集群的合作伙伴一起构建Smart CMS,使安全成为默认要求,而不是需要记得去开启的选项。但关键不在于我们的平台。请今天就检查您的网站,趁现在是您自己,而不是恶意者先去检查。
Mykhailo Vasianovych,SmartGT 首席执行官,乌克兰退伍军人集群 AI 孵化器协调员,公务员人工智能应用培训师。专注于业务流程自动化、AI 集成和 Microsoft 365 部署。
供编辑部使用的材料
转载时可直接取用本页文本。排版版本和照片可作为单独文件下载:
- 文章PDF — 4页,428 KB
- 照片1. 封面卡片 — 1200×630,352 KB
- 照片2. 832个网站的得分分布 — 信息图,63 KB
- 照片3. 网站上缺失的防护 — 信息图,89 KB
- 照片4. Mykhailo Vasianovych — 肖像照,149 KB
转载时请注明首发来源 veterano.info 以及数据来源:Smart Audit(SmartGT)。