22 sur 100 : ce qu'a montré la vérification de plus de 800 sites ukrainiens
Le service maison Smart Audit a vérifié 832 sites d'entreprises ukrainiennes. La note moyenne est de 22 sur 100, et la sécurité est inférieure à 50 pour 86 % des sites. Nous examinons ce qui ne va pas et ce qu'il faut faire.
Un site d'entreprise se fait généralement une seule fois : on le commande à un studio, on le réceptionne, on paie et on l'oublie. On s'en souvient quand il « plante », quand l'hébergeur envoie un avertissement pour spam ou quand un client signale qu'une page ouvre quelque chose d'étrange. Nous avons décidé de regarder dans quel état se trouvent réellement les sites.
Pendant un mois, le service de vérification maison Smart Audit, développé dans l'écosystème du cluster, a parcouru les sites d'entreprises ukrainiennes. Le résultat : note moyenne de 22 sur 100.
Comment nous avons compté
Smart Audit fonctionne de manière passive : il ne lit que les pages publiques, ne modifie rien sur le site et ne devine pas de mots de passe. La note comprend quatre parties : sécurité, visibilité dans les moteurs de recherche, rapidité et préparation au travail avec des agents IA.
L'analyse porte sur 832 domaines uniques (du 31 août au 6 octobre 2026). Pour chacun, la dernière vérification terminée a été retenue ; les sites propres du développeur ont été exclus.
D'emblée, les limites des conclusions. Ce n'est pas un sondage de toutes les entreprises ukrainiennes, mais un échantillon de sites passés par notre service. On y trouve beaucoup de petites entreprises : 671 sites relèvent du segment « services et B2B », 126 sont des boutiques en ligne, 35 des médias. Pour un site d'entreprise moyen, cette coupe est représentative ; pour les grandes entreprises dotées de leurs propres équipes informatiques, elle ne l'est pas.
Vue d'ensemble
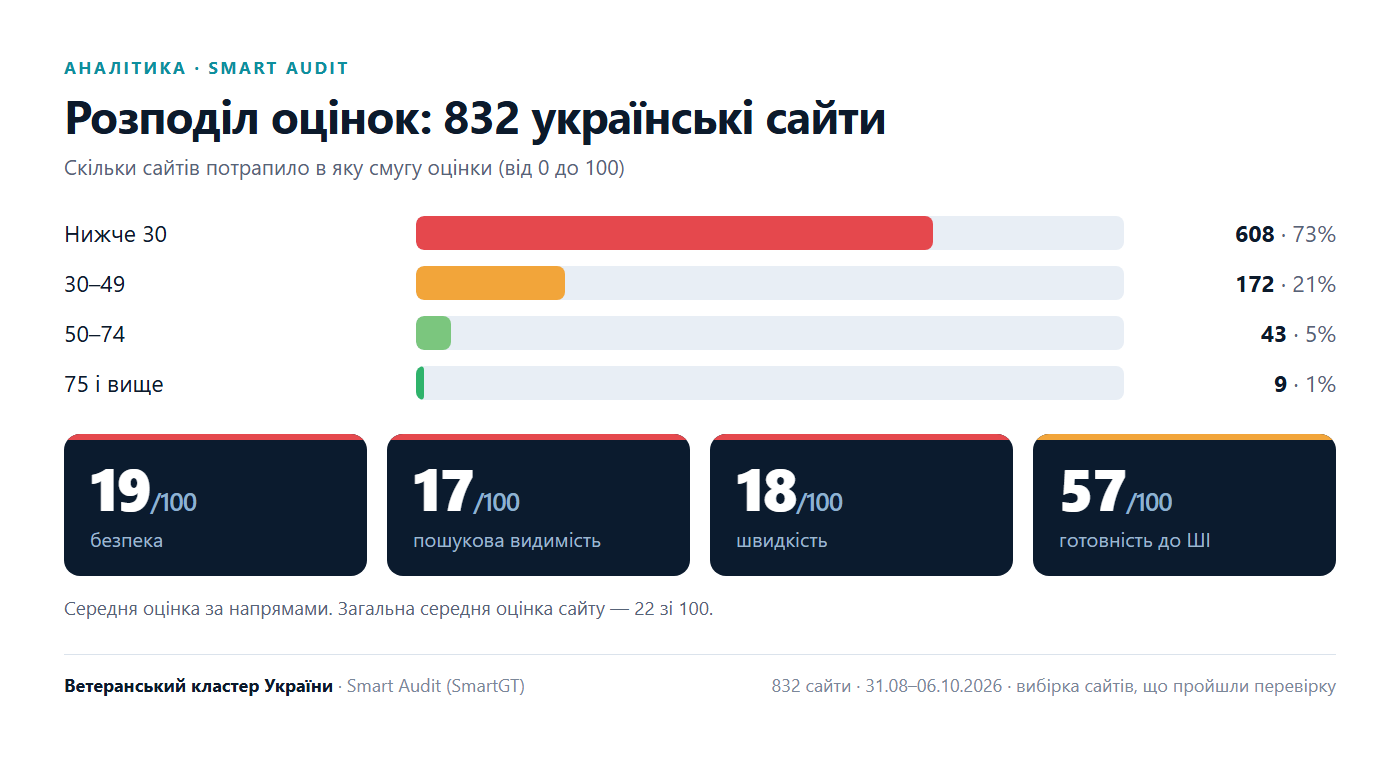
Seuls 9 sites sur 832 ont obtenu 75 points ou plus.
| Note | Sites | Part |
|---|---|---|
| moins de 30 | 608 | 73% |
| 30–49 | 172 | 21% |
| 50–74 | 43 | 5% |
| 75 et plus | 9 | 1% |
| Domaine | Note moyenne |
|---|---|
| Sécurité | 19 |
| Visibilité dans les moteurs de recherche | 17 |
| Rapidité | 18 |
| Préparation à l'IA | 57 |
La note la plus élevée pour la préparation à l'IA ne signifie pas que les sites sont prêts. Elle découle du fait que la vérification ne couvre que l'essentiel. Le plus souvent, il manque le fichier llms.txt, qui indique aux agents IA ce que contient le site : 89 % des sites n'en ont pas. La sécurité s'est retrouvée parmi les domaines les plus faibles : pour 86 % des sites, sa note est inférieure à 50.
Sécurité : une protection que l'on peut activer gratuitement
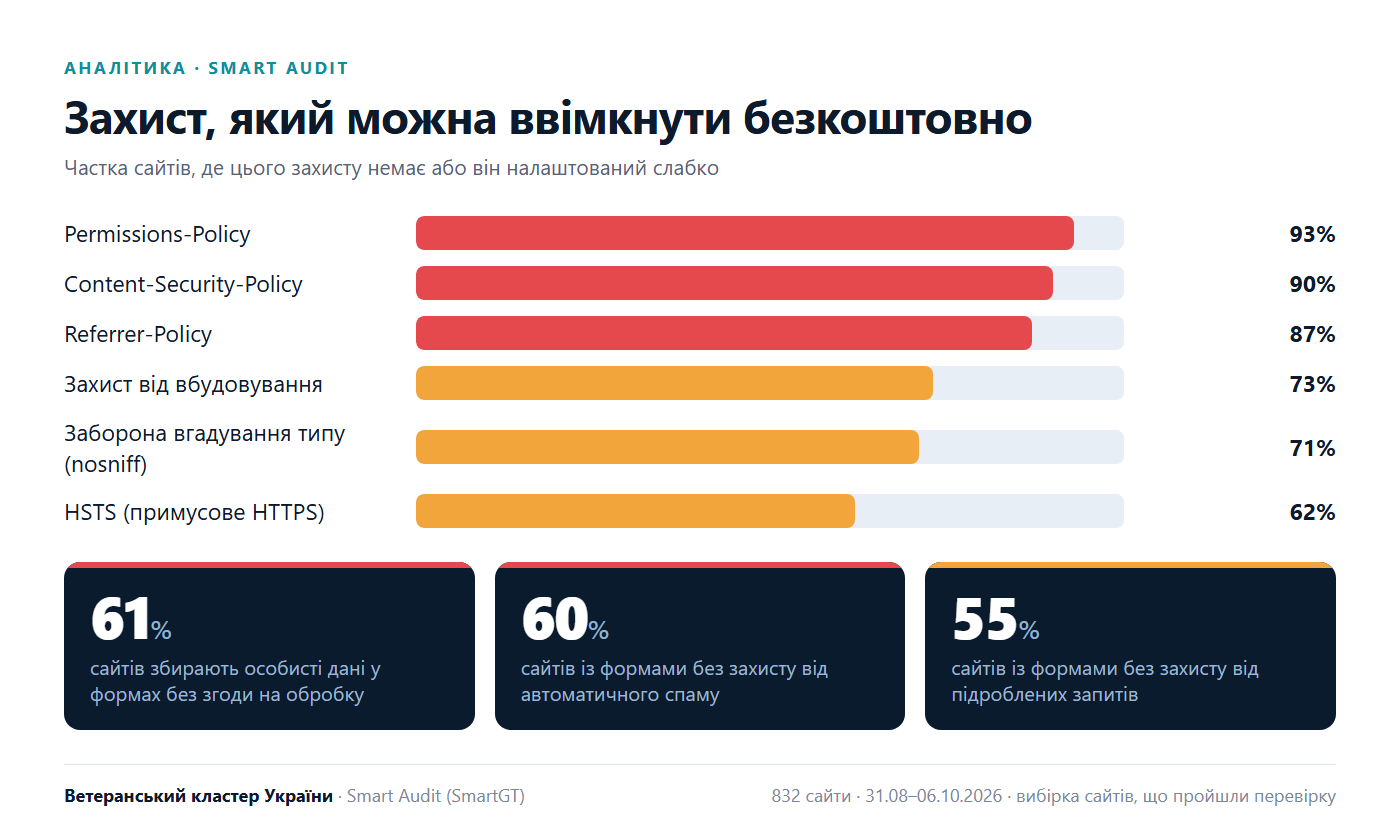
Les problèmes de sécurité les plus courants n'exigent pas d'attaques sophistiquées. Il s'agit de l'absence de réglages que le navigateur appliquerait de lui-même si le serveur les lui indiquait.
| Mécanisme de protection | Sites sans lui ou avec une configuration faible |
|---|---|
| Permissions-Policy (restriction de la caméra, du microphone, de la géolocalisation) | 93% |
| Content-Security-Policy (protection contre la substitution de scripts) | 90% |
| Referrer-Policy (ce qui est transmis dans l'adresse lors d'un passage d'une page à l'autre) | 87% |
| Protection contre l'intégration dans des pages tierces | 73% |
| Interdiction de deviner le type de fichier (nosniff) | 71% |
| HSTS (HTTPS forcé) | 62% |
Viennent ensuite les formulaires. Sur 61 % des sites, les formulaires collectent des données personnelles sans consentement explicite au traitement, sur 55 % aucune protection contre les requêtes falsifiées n'a été détectée, et sur 60 % de plus il n'y a pas de contrôle contre le spam automatique.
Il y a aussi des problèmes qu'il est plus simple de qualifier de dangereux :
- sur 37% des sites, les cookies sont posés sans indicateurs de protection ;
- sur 28% le serveur révèle la version de son logiciel, et sur 16% des sites, le site indique lui-même la version exacte de la plateforme, ce qui facilite le choix de vulnérabilités connues ;
- sur 19% des sites, des adresses de service qui ne devraient pas être accessibles aux visiteurs sont ouvertes ;
- pour 9% le formulaire envoie des données personnelles via la barre d'adresse ;
- pour 4% le certificat de sécurité de la connexion est absent ou invalide, et pour 5% il est sur le point d'expirer.
Plateformes : où la situation est la pire
| Plateforme | Sites | Note moyenne |
|---|---|---|
| WordPress | 201 | 19 |
| OpenCart | 86 | 11 |
| Bitrix | 18 | 12 |
| Next.js | 28 | 33 |
| Drupal | 7 | 30 |
| Autres, y compris les développements maison | 474 | 25 |
Par type de site : les boutiques obtiennent 14 points, les sites de services — 23, les médias — 30. Le pire résultat est celui des boutiques en ligne sous OpenCart. Pour une boutique, c'est un double risque : on y traite des commandes et des données personnelles d'acheteurs.
Nous mettons à part en garde contre les conclusions hâtives : l'échantillon pour Drupal, Joomla, Tilda ou Wix est peu nombreux, il faut donc les comparer avec prudence à WordPress. Nos données montrent plutôt où les problèmes sont les plus répandus que « quelle plateforme est la pire ».
Pourquoi il en est ainsi
Le plus souvent, le problème ne vient pas de la négligence du propriétaire, mais de la manière dont est organisée la vie d'un site type.
- Le site est assemblé à partir de pièces d'autrui. Un thème prêt à l'emploi, une dizaine de plugins de différents auteurs et une administration aux droits mal délimités. Chaque plugin est mis à jour à son rythme, et un oubli ouvre la porte à tout le site.
- Personne n'est responsable de l'état du site. Le studio a livré le projet et est parti, l'hébergeur fournit le serveur mais ne touche pas au code, le propriétaire ne sait pas ce qu'il faut mettre à jour. Le site semble n'appartenir à personne.
- Une intrusion reste longtemps inaperçue. Il est rare que l'on pirate un site pour un effet spectaculaire. Le plus souvent, on y glisse des liens cachés, on envoie du spam, on collecte les données des formulaires. On ne le découvre que lorsque les moteurs de recherche ont déjà abaissé la confiance accordée au domaine.
Ce que l'on peut faire
1. Régler les choses simples. La plupart des constats se corrigent avec quelques lignes de configuration du serveur : en-têtes de sécurité, descriptions de pages, tailles d'images, consentement dans les formulaires. Ce sont des heures, pas des mois.
2. Désigner un responsable. Quelqu'un doit savoir sur quelle version tourne le site, quand a été faite la dernière sauvegarde et qui corrigera la vulnérabilité si elle apparaît demain.
3. Revoir la plateforme. Si un site repose sur des dizaines de plugins, la protection dépend de la discipline de tous leurs auteurs. L'alternative : un système intégré dans lequel la sécurité est inscrite dans le socle et mise à jour par une seule version pour tous.
C'est précisément la voie que nous avons choisie dans le cluster. Lorsque nous avons découvert l'ampleur du problème sur les sites d'autrui, la question s'est posée de ce que nous proposons nous-mêmes aux partenaires. La réponse a été Smart CMS: un système de gestion de sites propre, que SmartGT développe avec des vétérans et d'autres partenaires du cluster et met à la disposition des clients et des participants de l'incubateur.
Les constats les plus fréquents de notre analyse y sont réglés d'office : une politique de sécurité du contenu unique pour chaque requête, la limitation des capacités du navigateur, le HTTPS forcé, l'interdiction d'intégration et de devinette des types de fichiers. Les formulaires comportent un consentement au traitement des données, et le texte entrant est nettoyé de tout code malveillant. Pour la recherche, il existe un module à part : description et titre de chaque page, adresses canoniques, balisage structuré, ainsi que le fichier llms.txt pour les agents IA.
Ce n'est pas une garantie d'inviolabilité : aucun ingénieur honnête ne le promet. Mais c'est la différence entre un site où chaque protection doit être configurée et mémorisée et un site où elles sont activées par défaut. La plateforme ne convient pas seulement aux sites vitrines : elle fait tourner des sites d'entreprise, des boutiques en ligne avec panier et paiement en ligne, des espaces personnels, des médias d'information et un conseiller IA. Tout est mis à jour de manière centralisée, de sorte qu'une nouvelle vulnérabilité est corrigée pour tous les sites en même temps. Les sites du cluster, notamment veterano.media et veterano.info, fonctionnent précisément sur elle.
Comment vérifier votre site
Le plus simple est de commencer par le rapport. Smart Audit est gratuit, n'exige pas d'accès au site et n'y modifie rien : saisissez l'adresse et, en quelques minutes, vous obtenez la liste des problèmes par ordre de priorité. Une note basse n'est pas une condamnation, mais l'état typique d'un site sans surveillance. La seule question est de savoir si vous l'apprendrez par le rapport ou par un message d'un client.
Nous avons commencé à vérifier les sites d'autrui pour comprendre avec quoi nous travaillons nous-mêmes, et il est apparu que le problème est systémique. On a cessé de percevoir le site comme quelque chose qui demande de l'entretien et on le traite comme une carte de visite faite une fois pour toutes. Or c'est une infrastructure par laquelle les clients passent des demandes et paient. Nous avons construit Smart CMS avec les partenaires du cluster pour que la sécurité soit une exigence par défaut, et non une option qu'il faut penser à activer. Mais l'essentiel n'est pas dans notre plateforme. Vérifiez votre site aujourd'hui, avant qu'un malfaiteur ne le fasse.
Mykhailo Vasianovych, PDG de SmartGT, coordinateur de l'incubateur d'IA du Cluster des vétérans d'Ukraine et formateur en application de l'intelligence artificielle pour les agents publics. Il est spécialisé dans l'automatisation des processus d'affaires, l'intégration de l'IA et le déploiement de Microsoft 365.
Matériaux pour les rédactions
Pour une reproduction, le texte peut être pris sur cette page. La version mise en forme et les photos sont disponibles au téléchargement en fichiers séparés :
- Article en PDF — 4 pages, 428 Ko
- Photo 1. Carte de couverture — 1200×630, 352 Ko
- Photo 2. Répartition des notes de 832 sites — infographie, 63 Ko
- Photo 3. La protection qui manque aux sites — infographie, 89 Ko
- Photo 4. Mykhailo Vasianovych — portrait, 149 Ko
En cas de reproduction, nous vous prions d'indiquer la source d'origine — veterano.info — et la source des données : Smart Audit (SmartGT).