22 sobre 100: lo que mostró la revisión de más de 800 sitios ucranianos
El servicio propio Smart Audit ha revisado 832 sitios web de empresas ucranianas. La puntuación media es de 22 sobre 100, y la seguridad está por debajo de 50 en el 86 % de los sitios. Analizamos qué falla y qué hacer al respecto.
Un sitio corporativo suele hacerse una sola vez: se encarga a un estudio, se recibe, se paga y se olvida. Se recuerda cuando «se cae», cuando el hosting envía una advertencia por spam o cuando un cliente avisa de que desde una página se abre algo extraño. Decidimos ver en qué estado están realmente los sitios.
A lo largo de un mes, el servicio propio de verificación Smart Audit, que se desarrolla en el ecosistema del clúster, recorrió sitios web de empresas ucranianas. El resultado: puntuación media de 22 sobre 100.
Cómo lo calculamos
Smart Audit funciona de forma pasiva: lee solo las páginas públicas, no cambia nada en el sitio y no prueba contraseñas. La puntuación se compone de cuatro partes: seguridad, visibilidad en buscadores, velocidad y preparación para trabajar con agentes de IA.
El análisis abarca 832 dominios únicos (del 31 de agosto al 6 de octubre de 2026). Para cada uno se tomó la última verificación completada; se excluyeron los sitios propios del desarrollador.
De entrada, los límites de las conclusiones. No es una encuesta a todo el tejido empresarial ucraniano, sino una muestra de sitios que han pasado por nuestro servicio. Entre ellos hay muchas empresas pequeñas: 671 sitios pertenecen al segmento «servicios y B2B», 126 son tiendas en línea y 35, medios. Para un sitio corporativo medio este corte es representativo; para grandes empresas con equipos informáticos propios, no.
Panorama general
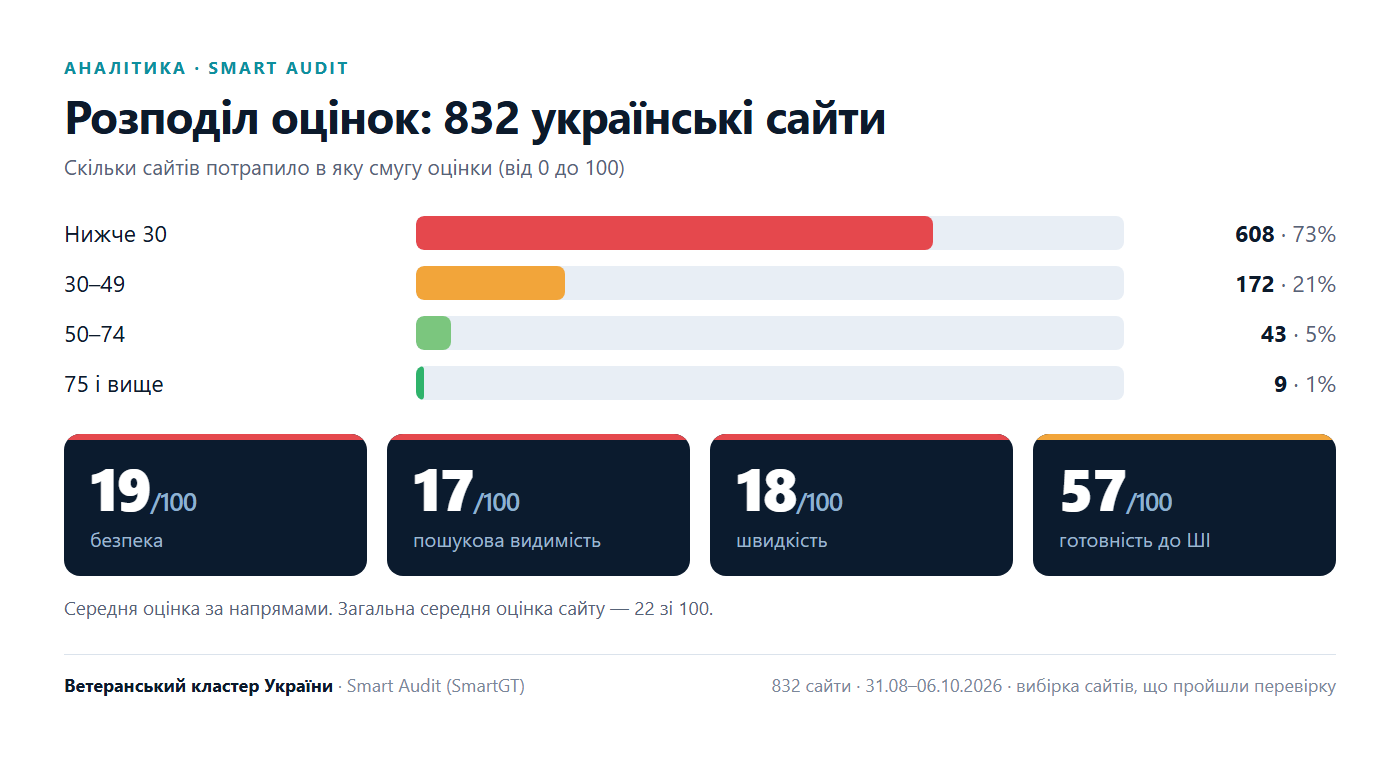
Solo 9 de los 832 sitios obtuvieron 75 puntos o más.
| Puntuación | Sitios | Proporción |
|---|---|---|
| menos de 30 | 608 | 73% |
| 30–49 | 172 | 21% |
| 50–74 | 43 | 5% |
| 75 o más | 9 | 1% |
| Área | Puntuación media |
|---|---|
| Seguridad | 19 |
| Visibilidad en buscadores | 17 |
| Velocidad | 18 |
| Preparación para la IA | 57 |
La puntuación más alta en preparación para la IA no significa que los sitios estén preparados. Es consecuencia de que la verificación abarca solo lo básico. Lo que más falta es el archivo llms.txt, que indica a los agentes de IA lo que hay en el sitio: no lo tiene el 89 % de los sitios. La seguridad resultó ser uno de los ámbitos más débiles: en el 86 % de los sitios su puntuación es inferior a 50.
Seguridad: protección que se puede activar gratis
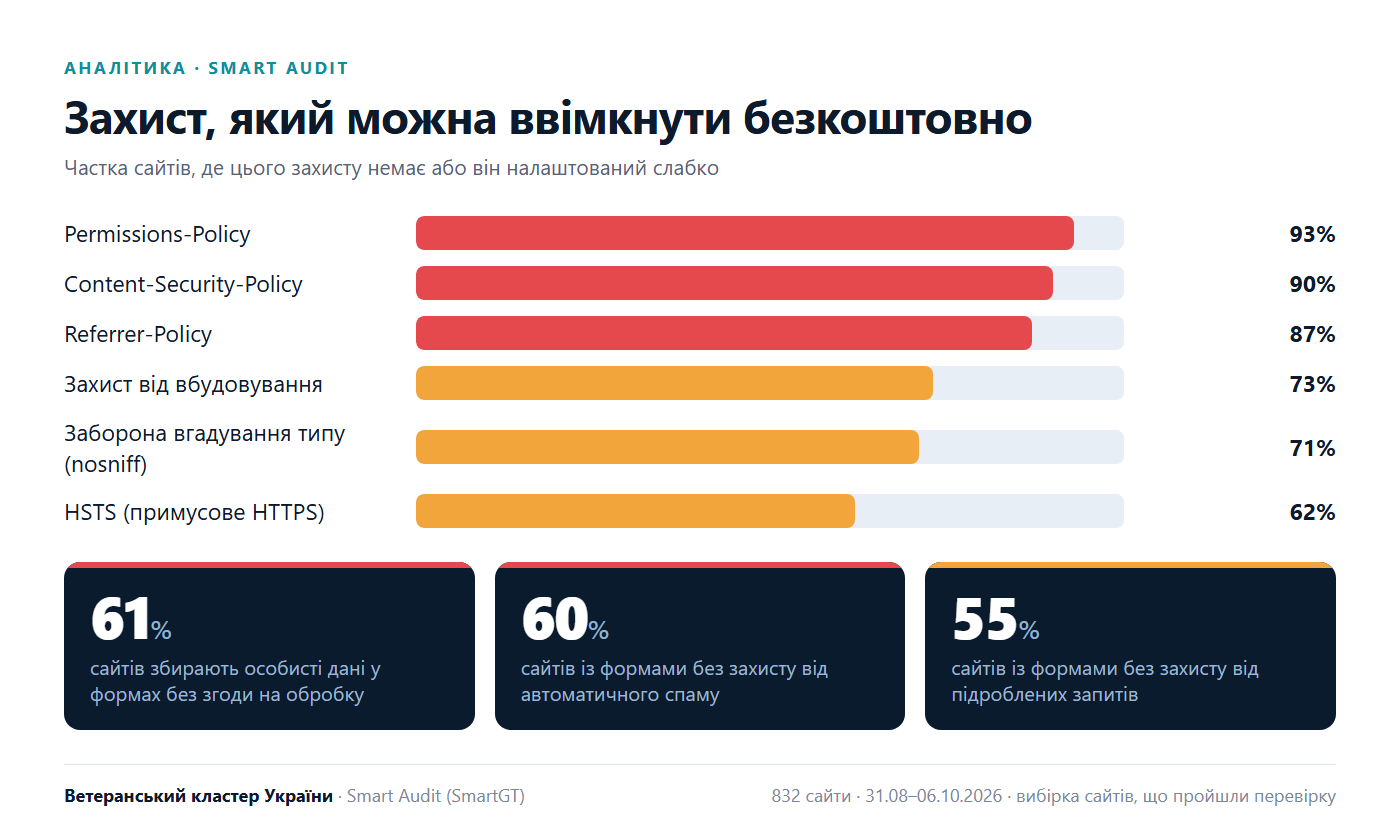
Los problemas de seguridad más comunes no requieren ataques sofisticados. Se trata de la ausencia de ajustes que el navegador aplicaría por sí mismo si el servidor se lo indicara.
| Mecanismo de protección | Sitios sin él o con una configuración débil |
|---|---|
| Permissions-Policy (restricción de cámara, micrófono, geolocalización) | 93% |
| Content-Security-Policy (protección contra la sustitución de scripts) | 90% |
| Referrer-Policy (qué se envía en la dirección al pasar de una página a otra) | 87% |
| Protección contra la incrustación en páginas ajenas | 73% |
| Prohibición de adivinar el tipo de archivo (nosniff) | 71% |
| HSTS (HTTPS obligatorio) | 62% |
Después vienen los formularios. En el 61 % de los sitios los formularios recogen datos personales sin consentimiento expreso para su tratamiento, en el 55 % no se detectó protección contra solicitudes falsificadas y en otro 60 % no hay verificación contra el spam automático.
También hay problemas que es más sencillo calificar de peligrosos:
- en 37% de los sitios, las cookies se establecen sin indicadores de protección;
- en 28% el servidor revela la versión de su software, y en 16% de los sitios, el propio sitio comunica la versión exacta de la plataforma, lo que facilita elegir vulnerabilidades conocidas;
- en 19% de los sitios, hay direcciones de servicio abiertas que no deberían estar accesibles para los visitantes;
- en 9% el formulario envía datos personales a través de la barra de direcciones;
- en 4% falta el certificado de seguridad de la conexión o no es válido, y en otro 5% está a punto de caducar.
Plataformas: dónde es peor
| Plataforma | Sitios | Puntuación media |
|---|---|---|
| WordPress | 201 | 19 |
| OpenCart | 86 | 11 |
| Bitrix | 18 | 12 |
| Next.js | 28 | 33 |
| Drupal | 7 | 30 |
| Resto, incluidos desarrollos propios | 474 | 25 |
Por tipo de sitio: las tiendas obtienen 14 puntos, los sitios de servicios — 23, los medios — 30. El peor resultado es el de las tiendas en línea en OpenCart. Para una tienda es un doble riesgo: aquí se tramitan pedidos y datos personales de los compradores.
Advertimos aparte contra las conclusiones simplistas: la muestra de Drupal, Joomla, Tilda o Wix es reducida, así que conviene comparar con cautela con WordPress. Nuestros datos muestran más bien dónde son más frecuentes los problemas que «qué plataforma es peor».
Por qué ocurre
En su mayor parte, el problema no es la negligencia del propietario, sino cómo está organizada la vida de un sitio típico.
- El sitio se ensambla con piezas ajenas. Un tema prefabricado, una docena de plugins de distintos autores y un panel de administración con una separación de permisos poco clara. Cada plugin se actualiza a su ritmo, y uno que se olvide abre la puerta a todo el sitio.
- Nadie se responsabiliza de su estado. El estudio entregó el proyecto y se marchó, el hosting proporciona el servidor pero no toca el código, el propietario no sabe qué actualizar exactamente. El sitio parece no ser de nadie.
- Una intrusión pasa mucho tiempo desapercibida. Rara vez alguien vulnera un sitio por el efecto llamativo. Lo más habitual es colocar enlaces ocultos, enviar spam y recoger datos de formularios. Uno se entera cuando los buscadores ya han rebajado la confianza en el dominio.
Qué se puede hacer al respecto
1. Cerrar lo sencillo. La mayor parte de los hallazgos se corrige con unas pocas líneas de configuración del servidor: cabeceras de seguridad, descripciones de páginas, tamaños de imágenes, consentimiento en los formularios. Son horas, no meses.
2. Designar a un responsable. Alguien debe saber en qué versión funciona el sitio, cuándo se hizo la última copia de seguridad y quién cerrará la vulnerabilidad si aparece mañana.
3. Reconsiderar la plataforma. Si un sitio se sostiene sobre decenas de plugins, la protección depende de la disciplina de todos sus autores. La alternativa: un sistema integral en el que la seguridad está en la base y se actualiza con una sola versión para todos.
Este es precisamente el camino que elegimos en el clúster. Cuando descubrimos la magnitud del problema en sitios ajenos, surgió la pregunta de qué ofrecemos nosotros a los socios. La respuesta fue Smart CMS: un sistema propio de gestión de sitios web que SmartGT desarrolla junto con veteranos y otros socios del clúster y que ofrece a clientes y participantes de la incubadora.
Los hallazgos más frecuentes de nuestro análisis vienen resueltos de fábrica: una política de seguridad de contenido única para cada solicitud, limitación de las capacidades del navegador, HTTPS obligatorio, prohibición de incrustación y de adivinar tipos de archivo. Los formularios incluyen consentimiento para el tratamiento de datos y el texto entrante se limpia de código malicioso. Para la búsqueda hay un módulo aparte: descripción y título de cada página, direcciones canónicas, marcado estructurado y también el archivo llms.txt para agentes de IA.
No es una garantía de invulnerabilidad: ningún ingeniero honesto lo promete. Pero es la diferencia entre un sitio en el que cada protección hay que configurarla y recordarla y un sitio en el que vienen activadas por defecto. La plataforma no sirve solo para sitios de presentación: en ella funcionan sitios corporativos, tiendas en línea con carrito y pago en línea, áreas personales, medios de noticias y un asesor de IA. Todo se actualiza de forma centralizada, así que una nueva vulnerabilidad se cierra para todos los sitios a la vez. Los sitios del clúster, en particular veterano.media y veterano.info, funcionan precisamente en ella.
Cómo comprobar su sitio
Lo más sencillo es empezar por el informe. Smart Audit es gratuito, no requiere acceso al sitio y no cambia nada en él: introduzca la dirección y en unos minutos recibirá una lista de problemas por prioridad. Una puntuación baja no es una condena, sino el estado típico de un sitio sin supervisión. La única cuestión es si se enterará por el informe o por un mensaje de un cliente.
Empezamos a revisar sitios ajenos para entender con qué trabajamos nosotros mismos, y resultó que el problema es sistémico. Se ha dejado de percibir el sitio como algo que requiere cuidados y se lo trata como una tarjeta de visita hecha de una vez para siempre. Y es una infraestructura a través de la cual los clientes dejan solicitudes y pagan. Construimos Smart CMS junto con los socios del clúster para que la seguridad fuera un requisito por defecto y no una opción que haya que recordar activar. Pero lo principal no es nuestra plataforma. Revise su sitio hoy, antes de que lo haga un atacante.
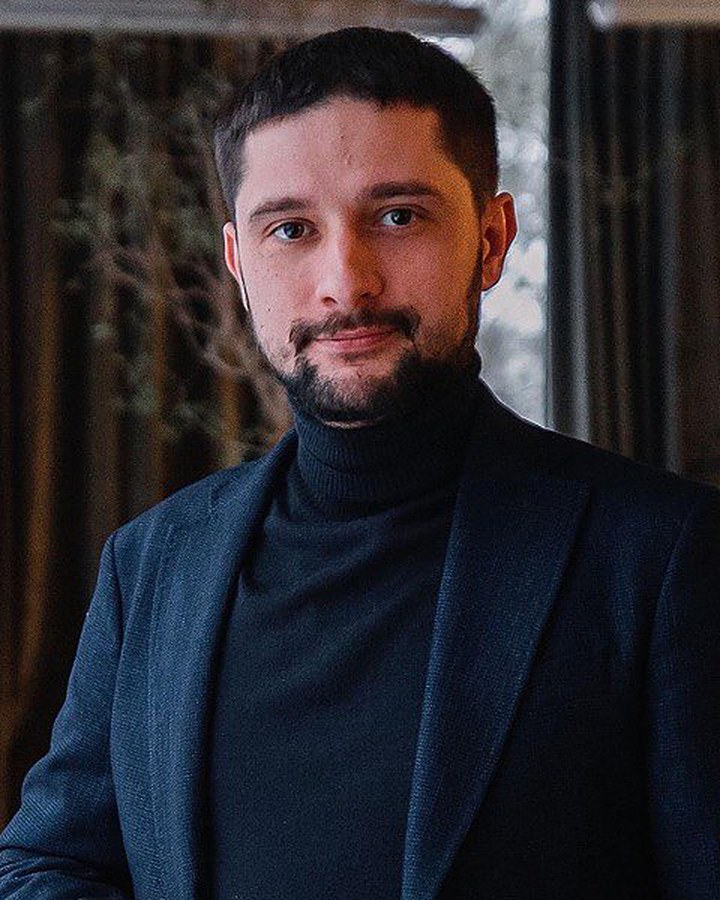
Mykhailo Vasianovych, CEO de SmartGT, coordinador de la incubadora de IA del Clúster de Veteranos de Ucrania y formador en el uso de la inteligencia artificial para funcionarios públicos. Se especializa en la automatización de procesos empresariales, la integración de IA y la implantación de Microsoft 365.
Materiales para redacciones
Para su reproducción, el texto puede tomarse de esta página. La versión maquetada y las fotos están disponibles para descargar en archivos separados:
- Artículo en PDF — 4 páginas, 428 KB
- Foto 1. Tarjeta de portada — 1200×630, 352 KB
- Foto 2. Distribución de las puntuaciones de 832 sitios — infografía, 63 KB
- Foto 3. La protección que falta en los sitios — infografía, 89 KB
- Foto 4. Mykhailo Vasianovych — retrato, 149 KB
Al reproducirlo, rogamos citar la fuente original, veterano.info, y la fuente de los datos: Smart Audit (SmartGT).