Cybersécurité en médecine : protection des données des patients, continuité des soins et résilience du système de santé
La numérisation de la médecine a modifié la nature même du risque cyber. Les dossiers médicaux électroniques, les systèmes d’information de laboratoire, la télémédecine, les ordonnances numériques,…
Auteurs :
Artem Honcharenko, PhD — président de l’International Technology Transfer Association (ITTA), expert en transformation numérique, intelligence artificielle, innovations technologiques et transfert international de technologies, directeur de l’Institut des vétérans “Architecture of Resilience” de la KNUBA
Mykhailo Vasianovych, CEO de SmartGT, expert en transformation numérique et en IA, chercheur principal à l’Institut national du développement régional, directeur de l’organisation caritative « Fonds caritatif “NAMIR” », coordinateur de l’incubateur d’IA de la VCU.
Andrii Stanko, PhD, maître de conférences senior au département des technologies informatiques intégrées de l’Université technique nationale de Ternopil Ivan Puluj. Enseignant au Centre des technologies de l’information de la TNTU
La numérisation de la médecine a modifié la nature même du risque cyber. Les dossiers médicaux électroniques, les systèmes d’information de laboratoire, la télémédecine, les ordonnances numériques, les dispositifs médicaux, les services cloud, les systèmes de règlement des assurances et les registres nationaux offrent des avantages considérables aux patients, mais font en même temps de l’infrastructure informatique une partie intégrante du processus de soins. C’est pourquoi la cybersécurité en médecine n’est plus seulement une question de confidentialité. C’est une question de sécurité du patient, de continuité des soins, d’intégrité des décisions cliniques et de résilience du système de santé publique. Le département de la Santé et des Services sociaux des États-Unis formule explicitement ce principe : la cybersécurité, c’est la sécurité des patients. [1]
L’article du portail PRAVO.UA « Cybersécurité en médecine : comment protéger les données des patients à l’ère de la numérisation » met l’accent sur trois propriétés fondamentales de l’information protégée — la confidentialité, l’intégrité et la disponibilité. Le facteur humain, le contrôle des accès, la formation du personnel et le régime juridique de l’information médicale jouent un rôle particulier. Pour l’Ukraine, ces thèses sont confirmées par la loi « Sur la protection des données à caractère personnel », par la législation sur la protection de l’information et la cybersécurité, par les règles du système électronique de santé eHealth (ESOZ) et par la réforme du système national de réponse aux cyberincidents de 2025. [2]
La pratique mondiale montre que la conséquence la plus dangereuse d’une attaque contre la médecine n’est souvent pas le vol d’un fichier en tant que tel, mais la perte de capacité de fonctionnement du système. La cyberattaque du rançongiciel WannaCry en mai 2017 a entraîné l’annulation de milliers de rendez-vous au sein du Service national de santé du Royaume-Uni. L’attaque contre le Service de santé irlandais en 2021 a commencé par un courriel d’hameçonnage (phishing) et s’est achevée par une coupure massive des systèmes.
La cyberattaque contre la société Change Healthcare en 2024 a perturbé les flux d’ordonnances et de paiements dans une grande partie du système de santé américain. L’attaque contre le laboratoire britannique Synnovis a entraîné le report de plus de 11 000 rendez-vous ambulatoires et interventions programmées. [3]
L’ampleur des fuites peut elle aussi être systémique. La société Anthem a signalé près de 79 millions de personnes touchées ; le réseau médical public de Singapour SingHealth, près de 1,5 million ; la société médicale australienne Medibank, environ 9,7 millions ; le département de la Santé et des Services sociaux des États-Unis recensait, en juillet 2025, environ 192,7 millions de personnes dont les informations ont été touchées par l’incident de Change Healthcare. [4]
Le modèle réglementaire évolue lui aussi. Dans l’UE, la directive NIS2 (directive de l’UE sur la sécurité des réseaux et des systèmes d’information) fait passer la cybersécurité du statut de « fonction informatique » à celui de responsabilité de la direction, exige une gestion des risques et une notification à plusieurs niveaux des incidents importants. Le règlement général de l’UE sur la protection des données (RGPD) régit séparément les violations de la sécurité des données à caractère personnel ; le règlement relatif à l’espace européen des données de santé (EHDS) ajoute un nouveau niveau de règles pour les données médicales électroniques et les systèmes de dossiers médicaux électroniques (EHR). [5]
Au Royaume-Uni, le Service national de santé (NHS) passe à une évaluation fondée sur la boîte à outils de sécurité et de protection des données (DSPT), alignée sur le cadre d’évaluation de la cyberdéfense (CAF) du Centre national de cybersécurité du Royaume-Uni (NCSC). [6]
Les États-Unis combinent les règles obligatoires de la loi sur la portabilité et la responsabilité en matière d’assurance maladie (HIPAA) — la règle de sécurité et la règle de notification des violations de données — avec les objectifs de performance en cybersécurité pour le secteur de la santé et de la santé publique (HPH CPGs), qui sont volontaires. [7] Le Japon, Israël, l’Australie et Singapour présentent des modèles différents, mais de plus en plus proches : règles sectorielles, gestion obligatoire des risques, notification aux autorités publiques, formation du personnel et responsabilité accrue de la direction. [8]
Conclusion essentielle pour un établissement de santé : il est impossible de construire une cyberrésilience suffisante avec le seul antivirus, un centre des opérations de sécurité (SOC) ou une politique de confidentialité. Un travail simultané est nécessaire dans au moins six dimensions : la gouvernance, la gestion des identités et des accès, la segmentation et la sauvegarde, la protection des dispositifs médicaux et des fournisseurs, la réponse aux incidents / la continuité d’activité, ainsi que la formation continue des personnes.
Pour l’Ukraine, cela est particulièrement important en raison d’un double contexte : la numérisation à grande échelle des services médicaux et la conduite de la guerre. En avril 2026, le CERT-UA a explicitement signalé un ensemble de cybermenaces dont les cibles comprenaient des hôpitaux. [9] Par conséquent, la cyberrésilience d’un établissement de santé doit être considérée comme un élément de la sécurité clinique, de la résilience civile et de la sécurité nationale.
Ce que signifie la cybersécurité en médecine et pourquoi ses risques sont particuliers
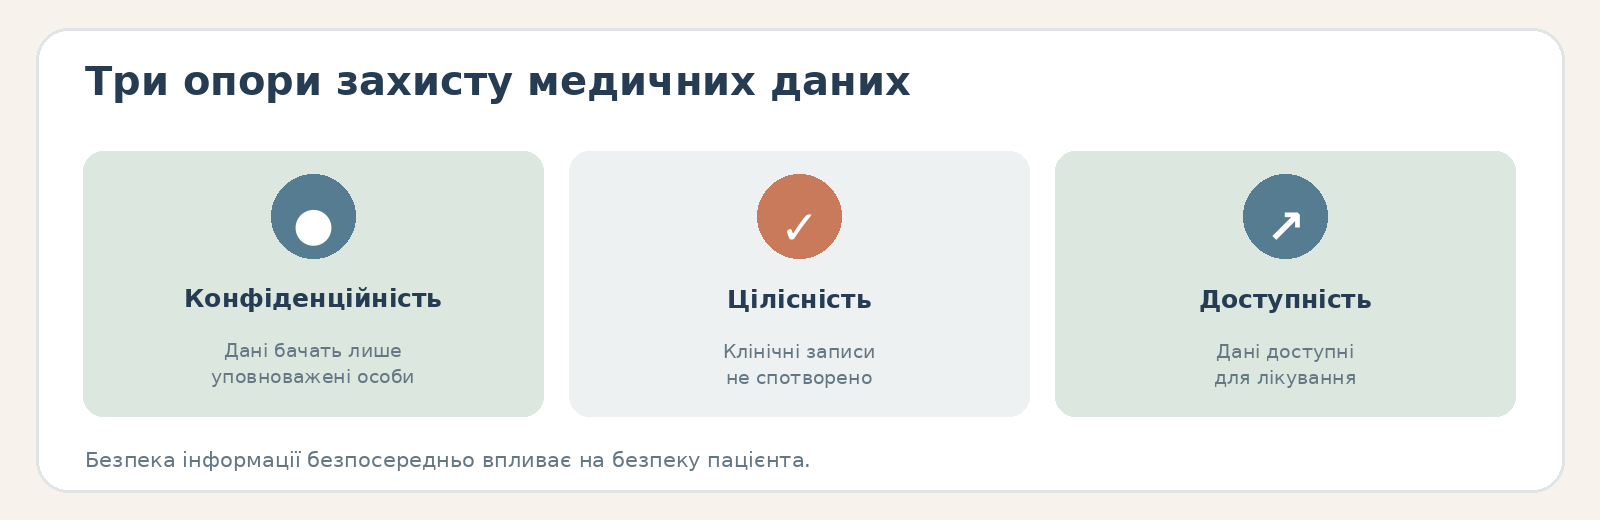
Il est important de commencer non par la technologie, mais par le statut juridique des données médicales : la médecine numérique manipule l’une des catégories d’informations les plus sensibles sur une personne, et la cyberprotection doit donc garantir l’exercice du droit du patient à la confidentialité. [10]
Dans un sens pratique, la cybersécurité en médecine est un ensemble de mesures de gouvernance, juridiques, organisationnelles, techniques, cliniques et pédagogiques qui garantissent :
| Propriété | Ce qu’elle signifie pour la médecine | Exemple de violation dangereuse |
|---|---|---|
| Confidentialité | Seules les personnes autorisées voient l’information médicale | Publication de diagnostics, de données psychiatriques ou reproductives |
| Intégrité | Les dossiers, les prescriptions et les résultats d’examens n’ont pas été modifiés sans autorisation | Modification d’une allergie, d’un résultat de laboratoire, d’une dose de médicament |
| Disponibilité | Les données et les systèmes sont accessibles au médecin lorsqu’ils sont nécessaires pour soigner | Un rançongiciel bloque le dossier médical électronique, le laboratoire ou le système de prescription |
| Authenticité | Le système établit de manière fiable qui effectue l’action | Un compte de médecin volé est utilisé pour accéder au dossier médical électronique |
| Traçabilité | On peut établir qui a consulté ou modifié quoi, et quand | L’absence de journaux rend l’expertise numérique impossible |
| Résilience | Les soins se poursuivent même en cas de perte d’une partie des systèmes informatiques | L’hôpital bascule sur des procédures testées |
C’est précisément la disponibilité qui distingue la médecine de nombreux autres secteurs. Dans une banque, l’indisponibilité d’un système signifie un retard de paiement ; dans un hôpital, elle peut signifier l’impossibilité de consulter rapidement les résultats d’analyses, de réaliser un examen diagnostique, de confirmer un groupe sanguin, d’obtenir l’historique des allergies ou d’organiser correctement une intervention. L’expérience du Service national de santé du Royaume-Uni (NHS), du Service de santé irlandais (HSE), de la société américaine Change Healthcare (opérateur de traitement des paiements médicaux et des demandes de remboursement) et du prestataire britannique de services de laboratoire Synnovis montre que les cyberattaques peuvent se traduire directement par une perturbation opérationnelle de la prestation des soins. [11]
Les données médicales ont un long cycle de vie. Une carte bancaire peut être réémise, mais des caractéristiques génétiques, un historique de maladies, un diagnostic psychiatrique ou le fait d’avoir suivi un traitement donné ne peuvent pas être « remplacés ». C’est pourquoi le RGPD européen (règlement général de l’UE sur la protection des données) range les données de santé parmi les catégories particulières de données à caractère personnel et soumet leur traitement à un régime juridique renforcé. [12]
La médecine présente une gamme de vulnérabilités exceptionnellement large. Dans un hôpital type, plusieurs systèmes d’information médicaux fonctionnent en même temps : le dossier médical électronique (EHR) et le système d’information hospitalier (HIS), le système d’archivage des images médicales (PACS), des systèmes spécialisés qui automatisent le travail du laboratoire (LIS) et de la radiologie (RIS), les systèmes de pharmacie, la comptabilité, les systèmes de contrôle d’accès, la messagerie électronique, le réseau privé virtuel (VPN), le réseau sans fil Wi-Fi, des serveurs, des services cloud, des portails patients, des centaines ou des milliers de postes de travail, ainsi que des dispositifs médicaux connectés au réseau. De ce fait, la compromission d’un seul composant faible ou d’un sous-traitant ouvre potentiellement la voie vers des systèmes plus critiques. C’est pourquoi le département de la Santé et des Services sociaux des États-Unis (HHS) inclut dans ses objectifs de performance en cybersécurité pour la santé des exigences distinctes concernant l’authentification multifacteur, la séparation des comptes à privilèges, la gestion des vulnérabilités, ainsi que la réponse aux risques et aux incidents liés aux tiers. [13]
La chaîne d’approvisionnement fait partie du risque clinique. Change Healthcare et Synnovis ont montré que la compromission d’un seul nœud de service peut affecter un grand nombre d’organisations médicales indépendantes. Change Healthcare assurait des processus transactionnels critiques entre les assureurs, les pharmacies et les prestataires de soins, et Synnovis des services de laboratoire pour plusieurs organisations du NHS. [14]
Le facteur humain reste critique - hameçonnage (phishing), mots de passe, erreurs des employés et nécessité de développer une culture de la cybersécurité. La pratique le confirme.
Le risque pour la santé publique diffère de celui d’un hôpital donné. Une cyberattaque contre les registres de vaccination, les réseaux de laboratoires, la surveillance épidémiologique, les systèmes de déclaration des maladies infectieuses ou l’échange national de données médicales peut dégrader la qualité des données dont l’État se sert pour évaluer les menaces. Le lien entre les données électroniques de santé et les menaces probables pour la santé ainsi que les futures pandémies est précisément inscrit dans la logique de l’espace européen des données de santé (EHDS). [17]
En Europe, le problème a un caractère systémique. L’ENISA (Agence de l’Union européenne pour la cybersécurité), en analysant 215 incidents publiquement connus dans le secteur de la santé de janvier 2021 à mars 2023, a constaté que les rançongiciels représentaient 54 % des cas étudiés ; 53 % des incidents visaient des professionnels de santé et 42 % spécifiquement des hôpitaux. [18] Dans des documents plus récents de l’ENISA concernant 2024, les rançongiciels représentaient environ 45 % des incidents liés à la santé, et les fuites de données environ 28 %. [19]
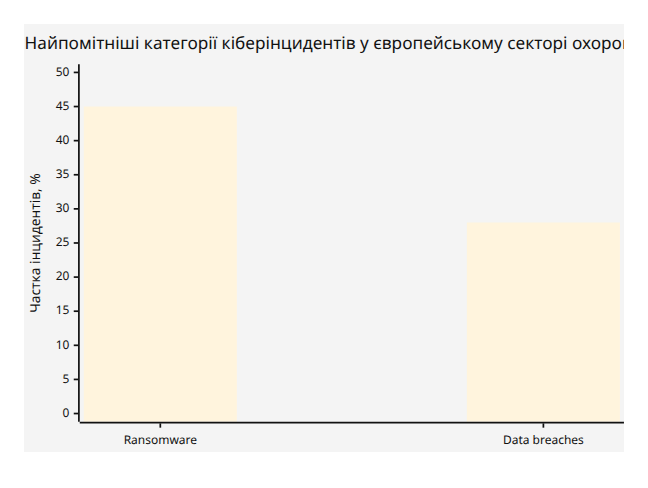
Données de l’ENISA ; les deux catégories les plus importantes sont présentées, de sorte que les valeurs ne doivent pas être interprétées comme une répartition complète et mutuellement exclusive de tous les types d’incidents. [19]
Le contexte ukrainien. Les documents officiels du système électronique de santé eHealth (ESOZ) décrivent la séparation des données personnelles et médicales, une authentification et une autorisation contrôlées, l’utilisation de la signature électronique qualifiée (SEQ) et de l’authentification à deux facteurs, la restriction des accès et un système complet de protection de l’information. Le Service national de santé d’Ukraine (NHSU) est le propriétaire de la base de données centrale de l’ESOZ, et l’entreprise d’État « Santé électronique » en assure l’administration. [20]
Après les modifications de 2025, la législation ukrainienne a formalisé davantage le système national de réponse aux cyberincidents, le système d’échange d’informations et le rôle de la cyberprotection de l’infrastructure d’information critique. [21] Le CERT-UA, rattaché au Service spécial de communications et de protection de l’information de l’État, reçoit les signalements d’incidents, les examine, aide à en éliminer les conséquences et coordonne l’échange d’informations sur les cybermenaces. [9]
Cela signifie que, pour la médecine ukrainienne, le modèle « protéger la base de patients » ne suffit déjà plus. Il faut protéger simultanément les données, le processus de soins, les procédures de secours et la capacité de l’établissement à poursuivre son activité pendant une attaque.
Les grands cyberincidents médicaux : ce qui s’est réellement passé et ce qu’ils ont enseigné
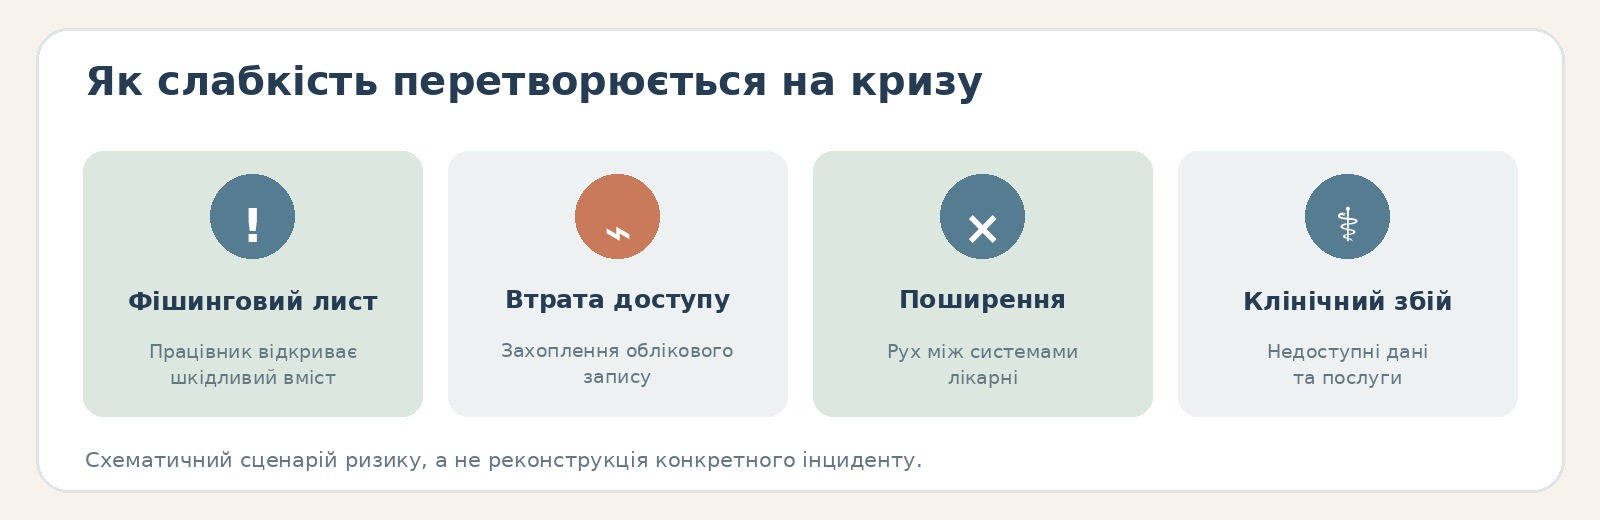
Le matériau le plus précieux pour bâtir la cyberrésilience n’est pas une liste de « piratages effrayants », mais l’analyse de la manière dont précisément les barrières de protection ont échoué et de ce qui s’est produit avec les processus cliniques après la compromission.
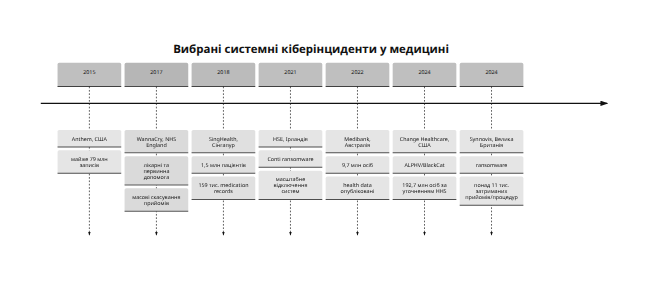
Chronologie récapitulative
| Incident | Ampleur | Méthode / faiblesse clé | Conséquence pour la médecine | Réaction réglementaire et rétablissement |
|---|---|---|---|---|
| Anthem, États-Unis, 2015 | Près de 79 millions de personnes | Série de cyberattaques externes. L’accent est mis en particulier sur une gestion et un contrôle des risques insuffisants | L’une des plus grandes fuites de données médicales de son époque | En 2018, Anthem a accepté de verser 16 millions de dollars, assortis d’un plan d’actions correctives [22] |
| WannaCry, NHS d’Angleterre, 2017 | 80 des 236 trusts hospitaliers ont été touchés / affectés ; 603 autres établissements de soins primaires et autres organisations du NHS ont été infectés | Le rançongiciel a exploité des systèmes Windows vulnérables non mis à jour ; le Bureau national d’audit du Royaume-Uni (NAO) a indiqué que l’installation des correctifs et une configuration adéquate des pare-feu auraient pu réduire sensiblement l’impact | Le NHS a enregistré 6 912 premiers rendez-vous annulés et estimait le nombre total de rendez-vous annulés à plus de 19 000 ; dans cinq zones, des patients ont dû se rendre plus loin pour recevoir des soins urgents. | Le NAO et le NHS ont mené des vérifications approfondies ; aucun vol avéré de données de patients n’a été constaté. [23] |
| SingHealth, Singapour, 2018 | Près de 1,5 million de patients ; pour 159 mille d’entre eux, les dossiers ambulatoires de délivrance de médicaments ont également été volés | Hameçonnage probable → déplacement latéral discret dans le réseau → compromission des comptes d’administrateurs → accès à la base de données via Citrix | Fuite majeure à l’échelle nationale ; les données du Premier ministre ont en outre été ciblées de manière délibérée | Une commission d’enquête a été créée ; des correctifs de vulnérabilités ont été appliqués, les postes de travail ont été déconnectés d’internet, les patients ont été largement informés ; la commission a émis 16 recommandations systémiques. [24] |
| HSE, Irlande, 2021 | Compromission à grande échelle du service national de santé ; par la suite, environ 90 mille personnes ont été informées du vol de leurs informations | Courriel d’hameçonnage en mars → logiciel malveillant → rançongiciel Conti en mai | Arrêt d’une grande partie des systèmes informatiques, processus manuels | La rançon n’a pas été payée ; le HSE a mené une analyse indépendante après l’incident ainsi qu’une expertise numérique des données qui s’est étendue sur plusieurs années, et a renforcé la protection informatique et la formation du personnel. [25] |
| Medibank, Australie, 2022 | Environ 9,7 millions de clients actuels / anciens | Selon les documents du Bureau du commissaire australien à l’information (OAIC), les identifiants d’un sous-traitant se sont retrouvés dans le profil de son navigateur ; s’en sont suivis une intrusion non autorisée, une exfiltration de données et une escalade insuffisante des alertes | Des données personnelles et des données relatives aux demandes de remboursement de frais de santé ont été publiées ; risque d’usurpation d’identité, de chantage et de préjudice psychologique | En 2024, l’OAIC a engagé devant la Cour fédérale une procédure en vue d’une sanction pécuniaire civile ; la Police fédérale australienne (AFP) et la Direction australienne du renseignement électromagnétique (ASD) ont mené une enquête pénale. [26] |
| Change Healthcare, États-Unis, 2024 | Le HHS a ensuite recensé environ 192,7 millions de personnes concernées | Identifiants compromis → accès à distance au portail Citrix sans authentification multifacteur → déplacement latéral discret dans le réseau → exfiltration non autorisée de données → rançongiciel ALPHV/BlackCat | Perturbation du traitement des demandes de remboursement des pharmacies et des assurances médicales et des paiements aux prestataires ; problèmes de trésorerie chez les prestataires de soins | Les systèmes ont été isolés ; l’infrastructure a été en grande partie reconstruite à partir de zéro ; le Bureau des droits civils du HHS (OCR) a ouvert une enquête ; le HHS et les Centres des services Medicare et Medicaid (CMS) ont mis en place des mesures pour soutenir la continuité des soins. [27] |
| Synnovis, Royaume-Uni, 2024 | Plus de 11 000 rendez-vous ambulatoires / programmés ont été retardés | Rançongiciel + vol de données | La capacité à réaliser des examens de laboratoire a été fortement réduite | Les données ont été rendues publiques par les criminels ; Synnovis a fait appel aux forces de l’ordre et obtenu une injonction judiciaire ; les services ont été entièrement rétablis en décembre 2024. [28] |
Anthem a montré le prix de la perte de confidentialité. L’OCR du HHS a qualifié l’incident de plus grande fuite de données de l’époque et a conclu en 2018 avec Anthem un accord de 16 millions de dollars, assorti d’un vaste plan d’actions correctives. [22] C’est un précédent important : le régulateur évalue non seulement le fait de l’intrusion, mais aussi le caractère adéquat de l’analyse des risques, de la gestion des accès et des mesures de contrôle de la sécurité.
WannaCry a montré le prix de la dette technique. Selon les conclusions du Bureau national d’audit du Royaume-Uni, les organisations touchées utilisaient des systèmes Windows sans correctifs installés ou des systèmes dont la prise en charge avait pris fin ; des mesures de base d’installation des correctifs et de gestion des pare-feu auraient pu empêcher une grande partie des infections. Dans le même temps, les autorités officielles n’ont pas établi de vol de données de patients — le risque clinique est apparu avant tout du fait de l’indisponibilité des systèmes. [23]
SingHealth a montré le danger d’une escalade tardive. L’accès initial a probablement été obtenu dès août 2017 par hameçonnage. Ensuite, l’attaquant s’est déplacé pendant des mois dans le réseau, compromettant des terminaux, des serveurs et des comptes d’administrateurs. Le personnel informatique avait remarqué des anomalies dès juin 2018, mais la direction générale et l’Agence de cybersécurité de Singapour (CSA) n’ont été informées que bien plus tard. [29] La commission a explicitement attribué le problème à une sensibilisation insuffisante à la cybersécurité, à un manque de formation et de ressources, ainsi qu’à une escalade défaillante. [30]
Le HSE a montré à quel point la période qui suit un incident peut être longue. Le courriel d’hameçonnage a été reçu en mars 2021, le rançongiciel s’est activé en mai. Des années après l’attaque, le HSE poursuivait la surveillance et la notification des personnes dont les documents avaient été copiés illégalement. [31] La réponse aux incidents en médecine ne s’achève pas au moment où « les serveurs fonctionnent de nouveau » : se poursuivent ensuite l’expertise numérique, la détermination de l’ampleur de la fuite de données, la notification des patients, les procédures judiciaires, la surveillance, l’analyse des enseignements tirés et la refonte des mesures de contrôle.
Medibank a montré les risques de la chaîne d’approvisionnement et de la protection des identifiants. Les documents du régulateur australien décrivent la compromission d’identifiants liés à un employé d’un sous-traitant informatique, ainsi que des alertes des systèmes de sécurité qui n’ont pas été traitées correctement. Le Bureau du commissaire australien à l’information (OAIC) affirme que Medibank n’a pas pris de mesures suffisantes pour protéger les données sensibles de 9,7 millions de personnes ; l’affaire a été portée devant la Cour fédérale d’Australie. [32]
Change Healthcare est peut-être la leçon la plus parlante sur l’authentification multifacteur. Dans le témoignage du directeur général d’UnitedHealth Group devant la Commission des finances du Sénat des États-Unis, il est indiqué que les malfaiteurs ont utilisé des identifiants compromis pour se connecter à un portail Citrix dépourvu d’authentification multifacteur ; après l’intrusion, ils se sont déplacés dans le réseau, ont exfiltré des données et, neuf jours plus tard, ont lancé le rançongiciel. [33] Le rétablissement a exigé le remplacement de milliers d’ordinateurs portables, la modification des identifiants, la reconstruction du réseau du centre de traitement des données et des services clés. [34] Au 26 avril 2024, UnitedHealth Group faisait état de plus de 6,5 milliards de dollars de paiements anticipés et d’aides sans intérêt aux prestataires de soins pour soutenir leur trésorerie. [35]
Synnovis a montré le risque systémique de l’externalisation. Ce n’est pas un hôpital isolé qui a été touché, mais un prestataire de services de laboratoire. La conséquence : un effondrement de la capacité de laboratoire dans plusieurs organisations du Service national de santé du Royaume-Uni à la fois et plus de 11 mille rendez-vous et interventions reportés. [36] C’est un argument en faveur d’un plan de continuité d’activité de l’hôpital qui ne se limite pas à son propre centre de traitement des données, mais qui prévoit aussi la défaillance d’un fournisseur externe critique.
Ces cas font ressortir une régularité de fond : un résultat catastrophique s’explique rarement par une seule « technique de piratage géniale ». Le plus souvent, il s’agit d’une chaîne de faiblesses ordinaires : hameçonnage → compromission des identifiants → absence d’authentification multifacteur → droits excessifs → segmentation insuffisante → escalade tardive → sauvegarde qui n’avait pas été testée → absence de plan de prestation des soins pendant l’indisponibilité des systèmes d’information.
Comment la cybersécurité de la médecine est organisée dans différentes juridictions
Pour élargir la comparaison, outre l’UE, le Royaume-Uni, les États-Unis, le Japon et Israël, ont été retenus l’Australie et Singapour. L’Australie est intéressante par la combinaison d’une loi générale sur la protection de la vie privée (Privacy Act), d’une notification obligatoire des fuites de données et d’un régime de protection des infrastructures critiques ; Singapour, par son haut niveau de numérisation, sa cyberpolitique centralisée et un soutien financier très concret à la cybersécurité dans le secteur de la santé.
Union européenne. Plusieurs niveaux de réglementation s’appliquent ici simultanément. Le RGPD protège les données à caractère personnel et reconnaît les données de santé comme une catégorie particulière ; les articles sur la sécurité du traitement et la notification des violations constituent le niveau de protection de la vie privée en matière de cybersécurité. En cas de fuite de données à caractère personnel, le responsable du traitement notifie en règle générale l’autorité de contrôle dans un délai de 72 heures si la fuite peut engendrer un risque pour les droits et libertés des personnes ; en cas de risque élevé, une obligation d’informer également les personnes concernées peut apparaître.
NIS2 couvre le secteur de la santé en tant que secteur hautement critique et exige des mesures de gestion des risques de cybersécurité. Pour les incidents importants, un modèle à plusieurs niveaux est prévu : alerte précoce dans un délai de 24 heures, notification de l’incident dans un délai de 72 heures et rapport final, en règle générale au plus tard un mois plus tard. Pour les entités essentielles, la directive exige que les amendes administratives maximales prévues par le droit national soient d’au moins 10 millions d’euros ou 2 % du chiffre d’affaires annuel mondial. NIS2 s’applique par l’intermédiaire des lois nationales des États membres, de sorte que les autorités compétentes et les détails de procédure diffèrent. [38]
Le règlement 2025/327 relatif à l’espace européen des données de santé (EHDS) crée un niveau supplémentaire : règles d’accès des citoyens aux données de santé électroniques, d’utilisation transfrontalière via la plateforme MyHealth@EU, d’utilisation secondaire par l’intermédiaire des organismes d’accès aux données de santé, ainsi qu’exigences applicables aux systèmes de dossiers médicaux électroniques (EHR). Le règlement a été adopté en 2025 et est mis en œuvre progressivement ; en 2026, il convient donc de le considérer comme un cadre de transformation en cours de déploiement, et non comme un système achevé d’un seul coup. [39]
L’UE a également adopté un plan d’action distinct sur la cybersécurité des hôpitaux et des établissements de santé. La Commission européenne prévoit un centre d’appui spécialisé, des mécanismes d’alerte précoce, des formations et la possibilité d’octroyer des cyberbons (cybervouchers) aux petits établissements de santé. En juillet 2026, l’ENISA a annoncé un accord de trois ans avec la Commission, avec une contribution de 6 millions d’euros pour soutenir la mise en œuvre de ce volet. [40] Le règlement plus large sur la cybersolidarité, entré en vigueur en 2025, crée un système européen d’alerte en matière de cybersécurité et une réserve de cybersécurité de l’UE pour répondre aux incidents majeurs. [41]
Royaume-Uni. Dans le domaine de la santé en Angleterre, l’autorité compétente au titre du règlement de 2018 sur les réseaux et les systèmes d’information (NIS Regulations) est le département de la Santé et de la Protection sociale (DHSC) ; le guide sectoriel officiel prévoit des obligations en matière de sécurité, de déclaration des incidents et d’application des règles, avec des amendes pouvant atteindre 17 millions de livres sterling. [42] Parallèlement, le UK GDPR (version britannique du règlement général sur la protection des données) impose de notifier au Bureau du commissaire à l’information (ICO) les fuites de données devant faire l’objet d’une notification, en règle générale dans un délai de 72 heures, et, en cas de risque élevé, d’informer aussi les personnes touchées sans retard injustifié. [43]
L’évolution de la gouvernance d’entreprise au sein du NHS est particulièrement importante. Dans ses lignes directrices de 2026, le NHS England indique que les organisations qui dispensent directement des soins doivent être évaluées au moyen de la boîte à outils de sécurité et de protection des données (DSPT), alignée sur le cadre d’évaluation de la cyberdéfense (CAF) du NCSC. Le contrôle exercé par le conseil d’administration et la direction doit couvrir la gestion des cyberrisques, la protection contre les attaques et les fuites de données, la détection des menaces, la réduction des conséquences, ainsi que l’utilisation et l’échange appropriés des données. [6] Cela déplace la cybersécurité de la « responsabilité du responsable informatique » vers la responsabilité au niveau du conseil d’administration.
États-Unis. La règle de sécurité de la HIPAA (loi américaine sur la protection de l’information médicale) exige des organisations soumises à la HIPAA et de leurs partenaires commerciaux qu’ils protègent les informations de santé protégées sous forme électronique (ePHI) au moyen de mesures administratives, physiques et techniques et qu’ils en garantissent la confidentialité, l’intégrité et la disponibilité. [44]
La règle de notification des violations de la HIPAA applique un modèle de délais différent de celui du RGPD. Une fuite touchant 500 personnes ou plus doit être notifiée au secrétaire à la Santé et aux Services sociaux sans retard injustifié et au plus tard 60 jours calendaires après sa découverte ; pour les fuites de moindre ampleur, une notification annuelle groupée est admise dans le délai prescrit. Les notifications individuelles doivent également être envoyées sans retard injustifié et au plus tard dans un délai de 60 jours. [45]
Parallèlement, le HHS a élaboré les objectifs de performance en cybersécurité pour le secteur de la santé et de la santé publique — un socle sectoriel volontaire construit sur les pratiques HICP (pratiques de cybersécurité dans le secteur de la santé), le NIST (Institut national des normes et de la technologie des États-Unis) et la CISA (Agence américaine de cybersécurité et de sécurité des infrastructures). Parmi les priorités : les vulnérabilités des systèmes, la sécurité de la messagerie électronique, l’authentification multifacteur (MFA), le chiffrement, des identifiants uniques, la séparation des comptes à privilèges, la segmentation du réseau, les plans de réponse aux incidents et les risques liés aux tiers. [13]
Après l’incident de Change Healthcare, le débat fédéral s’est considérablement intensifié, mais il importe de ne pas confondre les règles en vigueur avec les propositions de réforme. Par exemple, la CISA a indiqué, dans ses documents actuels relatifs à la loi sur la déclaration des cyberincidents dans les infrastructures critiques (CIRCIA), que les obligations des organisations qui y seront soumises ne prendront effet qu’après l’entrée en vigueur de la règle définitive ; les délais proposés par la CIRCIA ne doivent donc pas être interprétés automatiquement comme une obligation universelle déjà en vigueur pour chaque hôpital. [46]
Japon. Le principal régulateur dans le domaine de la protection de la vie privée est la Commission de protection des informations personnelles (PPC), et la loi de base est la loi sur la protection des informations personnelles (APPI). [47] Le ministère de la Santé, du Travail et des Affaires sociales (MHLW) dispose d’un système distinct et développé de lignes directrices en matière de cybersécurité dans la santé. En 2026, le MHLW a continué de publier des alertes de sécurité, des listes de contrôle, des lignes directrices pour les systèmes d’information médicaux et des programmes de formation, et de maintenir un canal de signalement des cyberincidents. Le ministère demande explicitement aux établissements de santé de l’informer rapidement des cyberattaques ou des soupçons à leur sujet. [48]
Si une fuite de données à caractère personnel, notamment de données de santé, se produit ou est probable, il existe aussi une obligation de déclaration auprès de la PPC. La PPC exige une notification initiale rapide ; en cas de soupçon d’actes malveillants, le rapport final doit être déposé dans les 60 jours suivant la découverte. Parmi les exemples d’événements à signaler que la PPC cite expressément figurent l’accès non autorisé et les rançongiciels. [49]
Le modèle japonais est intéressant aussi par son financement : le MHLW dispose de programmes distincts d’évaluation de la sécurité des organisations médicales, de formation et de conseil, et peut, par le biais des mécanismes gouvernementaux de soutien aux petites et moyennes entreprises et à l’informatique, subventionner la mise en place de services de cybersécurité déterminés. [50]
Israël. La protection des données de santé s’y appuie sur la loi sur la protection de la vie privée et sur le règlement sur la protection de la vie privée (sécurité des données) de 2017. Le règlement différencie les exigences selon le niveau de sécurité de la base de données et couvre la politique de sécurité, l’inventaire des actifs, l’évaluation des risques, la protection physique, le contrôle d’accès, l’authentification, la journalisation, la documentation des incidents, l’externalisation, les sauvegardes et les audits. En cas d’incident de sécurité grave, pour les bases concernées, il existe une obligation d’informer sans délai le Registraire des bases de données. [51]
L’amendement 13 à la loi sur la protection de la vie privée est entré en vigueur le 14 août 2025 et a considérablement élargi les pouvoirs d’application, les sanctions financières et l’obligation de désigner un délégué à la protection des données (DPO) pour certaines catégories d’organisations ; les lignes directrices officielles israéliennes citent expressément parmi ces entités les hôpitaux et les caisses de maladie. [52]
Au niveau de la cybersécurité, la cyberpolitique de l’État est coordonnée par la Direction nationale de la cybersécurité d’Israël (INCD) ; en 2025, une stratégie nationale de cybersécurité actualisée, avec un horizon de mise en œuvre de trois ans, a été publiée. [53] En mars 2026, le ministère de la Santé a en outre exigé des organisations médicales qu’elles relèvent leur niveau de vigilance cyber, réexaminent les services accessibles de l’extérieur et renforcent la surveillance et la gestion des risques. [54]
Australie. La loi sur la protection de la vie privée et le régime de notification obligatoire des violations de données (NDB) couvrent notamment les prestataires de soins privés. Si une fuite est susceptible de causer un préjudice grave, l’organisation doit en informer l’OAIC et les personnes touchées ; l’évaluation d’une fuite présumée doit être menée dans un délai de 30 jours. [55]
Pour les hôpitaux d’importance critique, la loi sur la sécurité des infrastructures critiques (SOCI) s’applique en outre : un cyberincident critique ayant un impact significatif sur la disponibilité doit être notifié à la Direction australienne du renseignement électromagnétique / au Centre australien de cybersécurité (ASD/ACSC) dans un délai de 12 heures, et tout autre cyberincident ayant un impact correspondant dans un délai de 72 heures. [56]
Singapour. La loi sur la protection des données à caractère personnel (PDPA) exige de notifier à la Commission de protection des données personnelles (PDPC) une fuite devant faire l’objet d’une notification au plus tard trois jours calendaires après avoir établi ce fait ; les personnes sont informées si la fuite est susceptible de leur causer un préjudice important. Est notamment considérée comme importante par son ampleur une fuite touchant 500 personnes ou plus. [58]
La loi sur la cybersécurité couvre l’infrastructure d’information critique (CII), notamment le secteur de la santé. [59] En 2026, l’Agence de cybersécurité de Singapour (CSA) a continué de renforcer le code de pratique pour la CII, en insistant davantage sur la supervision par le conseil d’administration, le cadre de cyberrésilience, les tests et la recherche des menaces. [60]
Le ministère de la Santé de Singapour (MOH) a également actualisé les exigences de base en matière de cybersécurité et de sécurité des données pour les établissements de santé et organisé des formations et un soutien destinés notamment aux petites cliniques. [61] Il est important que ce soutien ait aussi une dimension financière : en 2026, le MOH a annoncé une subvention NEHR Connect pouvant atteindre 45 millions de dollars sur quatre ans ; pour les petites et moyennes entreprises, sont également prévus le cofinancement de conseils en cybersécurité fournis par des prestataires certifiés par la CSA et des programmes distincts pour les pare-feu et les outils de protection contre les logiciels malveillants. [62]
La responsabilité financière au titre de la PDPA est elle aussi considérable : pour les organisations dont le chiffre d’affaires annuel à Singapour dépasse 10 millions de dollars, l’amende financière maximale peut atteindre 10 % du chiffre d’affaires correspondant ; pour les organisations plus petites, une limite légale alternative s’applique. [63]
Tableau comparatif
Partie 1. Autorités, cadre juridique et délais de notification
| Juridiction | Principales autorités | Principales lois et normes | Notification des incidents et des fuites |
|---|---|---|---|
| UE | ENISA, autorités nationales compétentes en matière de NIS et équipes de réponse (CSIRT), autorités de protection des données, autorités de santé | GDPR; NIS2; EHDS | NIS2 : alerte précoce — 24 h, notification — 72 h, rapport final — ≈ 1 mois ; RGPD : fuite de données à caractère personnel — ≈ 72 h |
| Royaume-Uni | DHSC, NHS England, NCSC, ICO | Règlement NIS ; UK GDPR ; DSPT / CAF du NCSC | ICO — 72 h pour une fuite de données devant faire l’objet d’une notification ; déclarations sectorielles au titre de NIS — selon les seuils fixés |
| États-Unis | HHS / OCR, ASPR, CISA, FBI, NIST | HIPAA : règle de sécurité et règle de notification des violations ; HICP ; HPH CPGs ; NIST CSF | ≥ 500 personnes — HHS au plus tard sous 60 jours ; personnes touchées — sous 60 jours |
| Japon | PPC, MHLW, NCO / IPA / JPCERT | APPI ; lignes directrices du MHLW sur la sécurité des systèmes d’information médicaux | Notification initiale rapide ; en cas de fuite malveillante — rapport final sous 60 jours ; le MHLW demande de signaler immédiatement les cyberincidents |
| Israël | Autorité de protection de la vie privée, INCD, ministère de la Santé | Loi sur la protection de la vie privée ; règlement sur la sécurité des données ; amendement 13 | Incident de sécurité grave — notification immédiate du régulateur selon le régime applicable |
| Australie | OAIC, ASD / ACSC, CISC | Loi sur la protection de la vie privée / régime NDB ; loi SOCI | NDB — personnes touchées et OAIC ; hôpitaux critiques : 12 h — impact significatif sur la disponibilité, 72 h — autres cyberincidents |
| Singapour | PDPC, CSA, MOH | PDPA ; loi sur la cybersécurité ; exigences de base du MOH en matière de cybersécurité et de sécurité des données | PDPC — sous 3 jours calendaires après avoir établi que la fuite doit faire l’objet d’une notification |
Partie 2. Sanctions, stratégie, financement et formation
| Juridiction | Sanctions potentielles | Stratégie et gouvernance | Financement et soutien | Formation |
|---|---|---|---|---|
| UE | RGPD — jusqu’à 20 millions d’euros / 4 % du chiffre d’affaires ; NIS2 pour les entités essentielles — plafonds nationaux d’au moins 10 millions d’euros / 2 % | Plan d’action de l’UE sur la cybersécurité des hôpitaux ; EHDS | Soutien de l’ENISA ; contribution de la Commission européenne de 6 millions d’euros ; cyberbons possibles ; mécanismes du règlement sur la cybersolidarité | ENISA + programmes nationaux [64] |
| Royaume-Uni | Au titre de NIS — jusqu’à 17 millions de livres sterling ; UK GDPR — régime d’application distinct | Cyberstratégie pour la santé et l’aide sociale ; contrôle au niveau du conseil d’administration | Programmes cyber centraux du NHS + budgets locaux | DSPT, lignes directrices du NCSC / du NHS, exercices de simulation [65] |
| États-Unis | Amendes civiles et transactions au titre de la HIPAA ; plans d’actions correctives | Gestion sectorielle des risques par le HHS + écosystème CISA / NIST | Programmes fédéraux de préparation et de soutien ; ressources gratuites du HHS ; soutien après les incidents majeurs | HHS Cyber Gateway, HICP, formation selon les CPG [66] |
| Japon | Mécanismes réglementaires et pénaux de l’APPI | La santé relève des infrastructures critiques | Évaluation par le MHLW ; subventions pour l’informatique et la cyberprotection | Programmes du MHLW par rôle + service d’assistance en cas d’incident [67] |
| Israël | Sanctions pécuniaires renforcées depuis 2025 + dispositions pénales | Stratégie nationale de cybersécurité 2025 | Programmes cyber nationaux et sectoriels | Recommandations de l’INCD / du ministère de la Santé, préparation sectorielle [68] |
| Australie | Jusqu’à 50 millions de dollars australiens / 3 × l’avantage obtenu / 30 % du chiffre d’affaires — selon la formule | Cadre de protection des infrastructures critiques | Programmes cyber gouvernementaux ; assistance de l’ACSC | Lignes directrices et exercices de simulation de l’ACSC [69] |
| Singapour | PDPA — jusqu’à 10 % du chiffre d’affaires à Singapour pour les grandes organisations | Stratégie de cybersécurité 2026 ; gouvernance de l’infrastructure d’information critique (CII) | Subvention NEHR Connect jusqu’à 45 millions de dollars de Singapour (S$) sur 4 ans ; soutien aux petites et moyennes entreprises | Formations du MOH / de la CSA, modèles, conseil [70] |
La comparaison fait apparaître une tendance importante : les régimes modernes ne considèrent plus la cybersécurité comme un simple problème technique. Dans tous les modèles développés apparaissent quatre éléments communs : la responsabilité de la direction, la gestion obligatoire des risques, la notification rapide à l’État et une capacité de rétablissement vérifiable. [71]
Un modèle pratique de cyberrésilience d’un établissement de santé
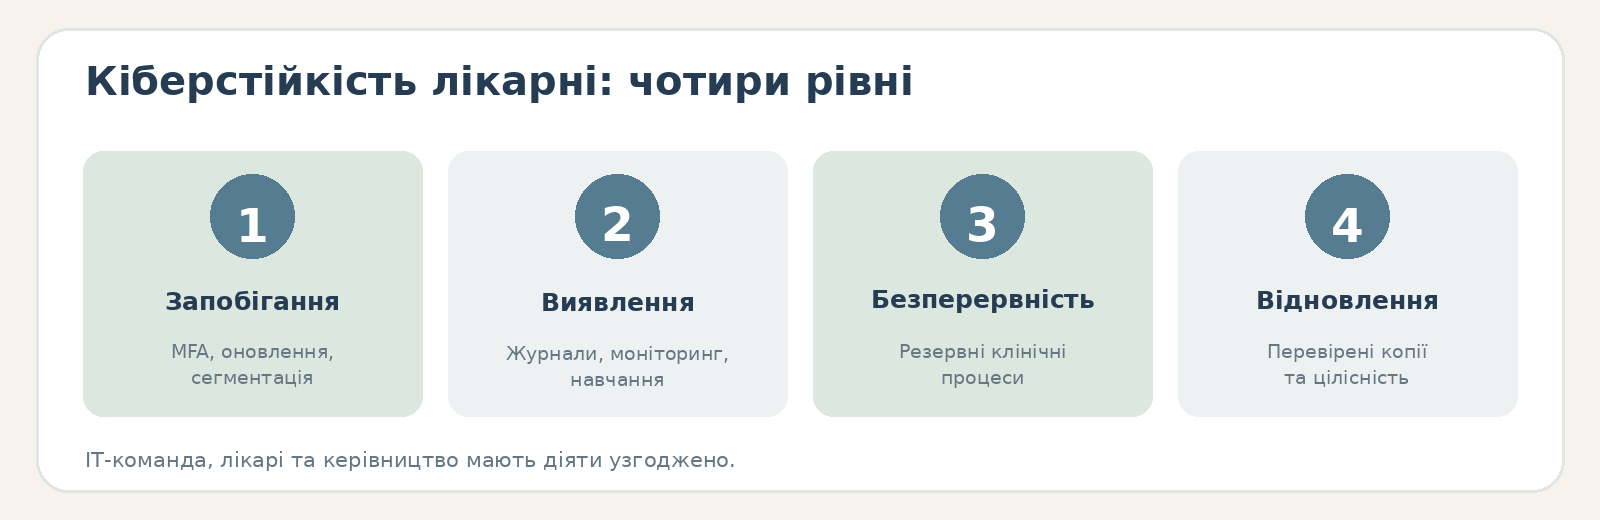
Un programme de cybersécurité de qualité doit commencer non par l’achat d’un produit, mais par la réponse à la question : quels processus cliniques ne peuvent pas s’arrêter et de quels actifs numériques dépendent-ils ?
Un modèle de gouvernance type peut se présenter ainsi :
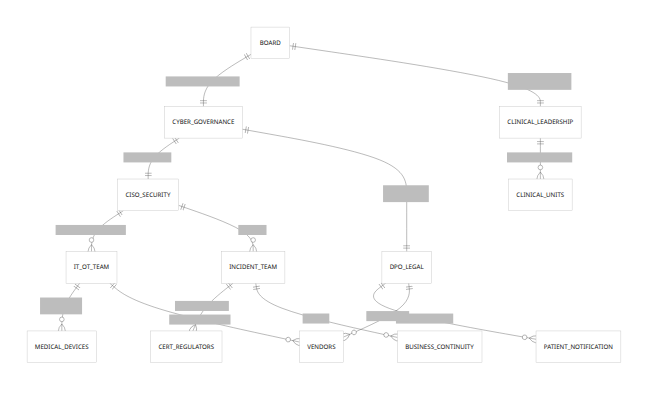
Principe clé : le responsable de la sécurité de l’information (CISO) ne peut pas être seul responsable d’un risque susceptible d’arrêter le bloc opératoire, le laboratoire ou le service des urgences. Le propriétaire d’un tel risque doit être la direction de l’organisation, et la direction clinique doit participer aux tests des plans de continuité d’activité et de reprise après sinistre. C’est pourquoi, en 2026, le NHS souligne le contrôle exercé par le conseil d’administration et la direction en matière de cyberrisques et de rétablissement. [6]
Le minimum technique. La première priorité doit être la sécurité des comptes : authentification multifacteur (MFA) pour l’accès à distance, les administrateurs, les services cloud et le dossier médical électronique ; comptes à privilèges distincts ; droits d’accès strictement nécessaires ; désactivation rapide des comptes des employés qui quittent l’établissement ; abandon des comptes partagés lorsque cela est cliniquement possible. L’incident de Change Healthcare est quasiment une illustration d’école du risque que représente un portail d’accès à distance sans MFA. [33] Le HHS inclut la MFA, des identifiants uniques et la séparation des comptes à privilèges dans les objectifs de performance en cybersécurité pour le secteur de la santé. [13]
Le deuxième niveau est l’inventaire des actifs et la gestion des vulnérabilités. Un établissement de santé doit connaître non pas simplement le nombre d’ordinateurs, mais le propriétaire de chaque actif critique, le système d’exploitation, le micrologiciel, la version du logiciel, l’exposition à internet, l’état de la prise en charge par le fournisseur, la criticité clinique, le mode de sauvegarde et la durée d’indisponibilité admissible. La leçon de WannaCry est précisément que des systèmes non pris en charge et non mis à jour ont transformé une faiblesse technologique connue en problème systémique du système de santé. [23]
Le troisième est la segmentation du réseau. Les systèmes cliniques, l’infrastructure informatique administrative, l’internet des objets médicaux et les technologies opérationnelles, le réseau Wi-Fi invités, l’infrastructure de sauvegarde et l’environnement de gestion des accès à privilèges ne doivent pas former un seul réseau à plat. Cela ne garantit pas une protection contre l’intrusion, mais complique sensiblement le déplacement latéral dans le réseau — étape qui a été importante tant pour SingHealth que pour Change Healthcare. [72]
Le quatrième est la sauvegarde comme capacité réelle, et non comme simple case cochée. Il faut au minimum des copies logiquement isolées ou immuables des données critiques, un contrôle d’accès aux systèmes de sauvegarde et un test de restauration régulier. Pour le dossier médical électronique, il convient de tester non seulement la restauration d’un fichier, mais aussi le scénario : « Pouvons-nous rétablir le système clinique dans le délai de rétablissement cible (RTO) et jusqu’au point de reprise des données cible (RPO) convenus, et vérifier l’intégrité des enregistrements ? »
Le cinquième est les outils de détection et de réponse sur les terminaux (EDR), le système de gestion des événements de sécurité (SIEM), la journalisation et le paramétrage de la détection des menaces. Les journaux de l’accès à distance, des systèmes de gestion des comptes, du dossier médical électronique, d’Active Directory, du pare-feu, du VPN, des services cloud et des actions des utilisateurs à privilèges doivent être corrélés. SingHealth montre que des techniciens isolés peuvent voir des anomalies, mais que sans corrélation ni modèle d’escalade adéquat, l’organisation ne les assemble pas en une image unique de l’attaque. [73]
Le sixième est la sécurité des dispositifs médicaux. Pour chaque appareil connecté au réseau, il faut connaître le fournisseur, la durée de prise en charge et la fin de vie, les mises à jour disponibles, les dépendances réseau, le mode d’authentification, le mécanisme de support à distance et les conséquences cliniques de son indisponibilité. Si un appareil ne peut pas être mis à jour en raison de contraintes de certification ou de contraintes du fournisseur, le risque est compensé par la segmentation, une liste d’applications autorisées, la surveillance du réseau, un accès à distance limité et un plan de remplacement.
Le septième est la sécurité des tiers. Le contrat avec un laboratoire, un fournisseur de cloud, un éditeur de système d’information hospitalier ou médical, un service de télémédecine ou un centre des opérations de sécurité (SOC) externe doit contenir non pas l’abstraite mention « assure la sécurité de l’information », mais des exigences concrètes : authentification multifacteur ; chiffrement ; journalisation ; notification des incidents ; coopération lors de l’enquête d’expertise numérique ; correction des vulnérabilités ; contrôle des sous-traitants ; sauvegarde ; RTO/RPO ; conservation des preuves ; droit d’audit ; suppression sécurisée des données ; plan de sortie du contrat. Les conséquences des incidents de Change Healthcare et de Synnovis montrent que la dépendance opérationnelle doit être considérée comme une cyberdépendance. [74]
Le minimum organisationnel. Chaque service clinique critique doit disposer d’un plan écrit de fonctionnement pendant l’indisponibilité des systèmes. Non pas « l’informatique rétablira le système », mais concrètement : comment enregistrons-nous un nouveau patient sans système d’information hospitalier ; comment vérifions-nous l’historique des prises de médicaments ; comment prescrivons-nous les examens de laboratoire ; comment obtenons-nous les résultats ; comment documentons-nous l’administration des médicaments ; que deviennent les images médicales ; comment reportons-nous, après le rétablissement, les enregistrements papier dans le dossier médical électronique ; comment évitons-nous les doublons et les erreurs de report des données.
Le minimum juridique. L’établissement de santé doit disposer d’un registre des données et d’une cartographie juridique : quelles catégories de données sont traitées, qui est le propriétaire, le responsable ou l’entité concernée des données au regard du droit national, quels tiers y ont accès, sur quelle base juridique, où physiquement et dans quelle juridiction les données sont conservées, quelles sont les durées de conservation, quelles sont les exigences de notification des fuites et qui a le pouvoir de décider de la notification du régulateur et des patients.
Pour l’Ukraine, il importe de relier cela au régime de l’ESOZ, à la loi « Sur la protection des données à caractère personnel », aux règles du secret médical, à la législation sur les systèmes d’information et de communication et au nouveau système de réponse aux cyberincidents. [75]
Le minimum en matière de formation. Un cours annuel de sensibilisation à la cybersécurité ne suffit pas à lui seul. Il est recommandé de répartir la formation par rôles :
| Groupe | Ce qu’il doit s’exercer à faire |
|---|---|
| Tous les employés | Reconnaissance de l’hameçonnage, du vol d’identifiants et des demandes suspectes d’authentification multifacteur ; traitement des données des patients ; signalement rapide des incidents |
| Médecins / infirmiers | Procédures de travail pendant l’indisponibilité des systèmes, accès sécurisé au dossier médical électronique, appareils portables, processus de travail d’urgence |
| Spécialistes informatiques | Sécurisation des configurations, installation des correctifs, sauvegarde, segmentation, journaux, outils EDR, expertise numérique |
| Administrateurs systèmes | Gestion des accès à privilèges (PAM), comptes à privilèges, procédures d’accès d’urgence |
| Direction | Prise de décisions lors d’une attaque par rançongiciel, communication, risques juridiques, priorisation des services |
| Juristes / délégué à la protection des données | Évaluation de la fuite, notification du régulateur et des patients, conservation des preuves |
| Service des achats | Exigences de sécurité applicables aux tiers dans les contrats, accord de niveau de service (SLA), notification des incidents, conditions de sortie du contrat |
Cette approche par rôles correspond aux orientations que développent le HHS, le NHS et le MHLW. [76]
Plan d’action après un cyberincident
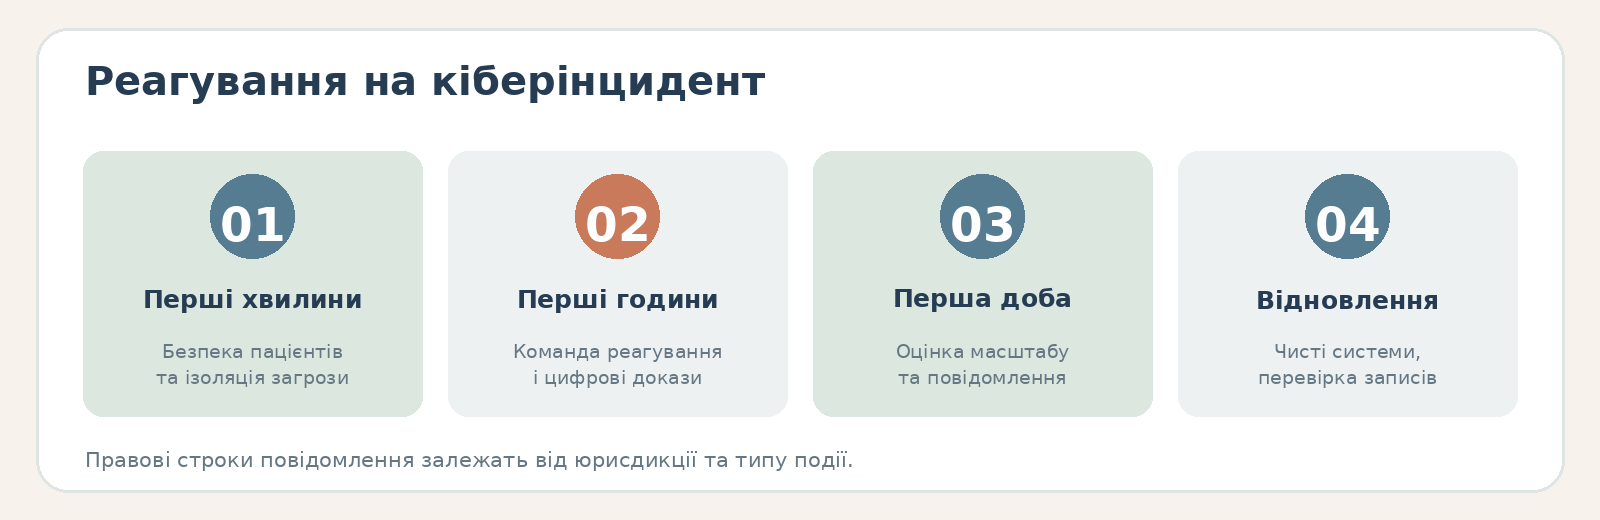
Les premières heures qui suivent une attaque sont le moment où une décision erronée peut aggraver le préjudice tant clinique que juridique. Le plan de réponse aux incidents de l’établissement de santé doit être approuvé à l’avance, testé et aligné sur le plan de continuité d’activité.
| Horizon temporel | Actions principales |
|---|---|
| Premières minutes | Désigner le responsable de la réponse à l’incident ; confirmer l’impact sur les processus cliniques ; isoler les actifs compromis ; ne pas détruire les preuves ; si nécessaire, passer aux procédures de travail en mode dégradé |
| Jusqu’à quelques heures | Mobiliser les spécialistes informatiques et le service de sécurité, la direction clinique, les juristes et le délégué à la protection des données, la direction, le service de communication ; déterminer le vecteur d’attaque ; bloquer les identifiants compromis ; collecter les preuves numériques volatiles et les journaux |
| Premières 24 heures | Déterminer l’ampleur de l’incident, le volume de données exposées, les systèmes touchés et les services critiques ; vérifier les sauvegardes ; notifier le CERT/CSIRT et les régulateurs si une telle obligation existe ; organiser des processus cliniques alternatifs |
| 24–72 heures | Poursuivre le confinement et l’élimination de la menace ; procéder à l’évaluation juridique de la fuite ; envoyer les notifications obligatoires ; préparer une déclaration publique vérifiée ; engager un rétablissement contrôlé |
| Jours suivants | Rétablir les systèmes prioritaires dans un environnement sain ; changer les identifiants et les clés ; renforcer la surveillance ; vérifier l’intégrité des données ; travailler avec les patients, les fournisseurs et les forces de l’ordre |
| Après la stabilisation | Mener une analyse indépendante après l’incident et une analyse des causes profondes ; corriger les lacunes des mesures de contrôle ; préparer un rapport pour la direction ; mettre à jour le registre des risques ; refaire l’exercice sur table |
L’expérience de l’UE au titre de NIS2 montre particulièrement bien pourquoi l’on ne peut pas attendre un « tableau complet de l’expertise numérique » avant de commencer à notifier : le système prévoit une alerte précoce dans un délai de 24 heures, puis une notification dans un délai de 72 heures et seulement plus tard un rapport final. [77] Une logique analogue existe en Australie pour les infrastructures critiques : 12 heures pour les incidents les plus graves affectant la disponibilité. [56]
Pour l’Ukraine, l’interaction avec le CERT-UA doit être intégrée au plan à l’avance. L’équipe reçoit officiellement les signalements, mène des enquêtes et apporte son aide pour l’élimination des conséquences. [9]
Ce qu’il ne faut pas faire lors d’une attaque par rançongiciel : éteindre tout le matériel de manière chaotique et sans coordination ; supprimer les journaux ; contacter soi-même les malfaiteurs depuis des comptes personnels ; indiquer publiquement la cause ou l’ampleur avant confirmation par l’expertise numérique ; rétablir les systèmes dans un réseau compromis ; connecter les sauvegardes à un environnement où la présence de l’attaquant n’a pas encore été éliminée ; considérer le paiement de la rançon comme un substitut au rétablissement.
Les cas du HSE et de Change Healthcare montrent deux décisions différentes concernant la rançon : le HSE n’a pas payé de rançon, tandis que le directeur général d’UnitedHealth Group a confirmé avoir personnellement pris la décision de payer chez Change Healthcare. [78] On n’en déduit aucune règle universelle du « jamais » ou du « toujours » payer. La décision dépend de la position des forces de l’ordre, du régime de sanctions, des conséquences cliniques, de la possibilité de rétablissement, de l’assurance et de l’évaluation juridique. Mais la réception d’une demande de rançon ne doit pas être le premier moment où la direction discute de cette politique.
Modèles succincts de politiques et de procédures
Modèle de politique de gestion des accès
Objectif : garantir l’accès à l’information médicale exclusivement conformément aux fonctions et aux habilitations cliniques.
Règle : tous les utilisateurs disposent de comptes personnels. L’authentification multifacteur (MFA) est obligatoire pour l’accès à distance, les comptes à privilèges et les autres systèmes critiques désignés. Les droits sont attribués selon les principes des droits d’accès strictement nécessaires et de l’accès par rôles.
Revue : les droits sont réexaminés après un changement de poste et périodiquement ; après la fin de la relation de travail / contractuelle, l’accès est révoqué immédiatement.
Accès d’urgence : l’accès en dehors des règles habituelles (« bris de glace ») n’est autorisé qu’en cas de nécessité clinique, est automatiquement journalisé et fait l’objet d’une vérification ultérieure.
Cette approche est conforme aux objectifs de performance en cybersécurité du HHS (CPGs) et aux principes d’accès contrôlé appliqués dans l’ESOZ. [79]
Modèle de procédure de signalement d’un incident suspect
Tout employé qui remarque une connexion inhabituelle au système, un hameçonnage, un message de rançongiciel, un accès non autorisé, la perte d’un appareil ou un comportement anormal d’un système clinique ne mène pas d’enquête de sa propre initiative, mais en informe immédiatement le service d’assistance ou le centre des opérations de sécurité (SOC) par le canal défini.
Le signalement doit contenir : l’heure, le système/l’appareil, une brève description, une capture d’écran (si possible), les actions de l’utilisateur avant l’événement.
L’équipe de réponse aux incidents détermine le niveau de gravité, l’impact sur les processus cliniques et la nécessité d’une escalade vers la direction, le délégué à la protection des données, les juristes, le CERT ou le régulateur.
Le problème de l’escalade tardive est l’un des enseignements centraux de SingHealth. [73]
Modèle de clause contractuelle relative à la sécurité des tiers
Le fournisseur applique l’authentification multifacteur pour l’accès à distance et à privilèges, tient la journalisation des événements de sécurité, maintient un processus de gestion des vulnérabilités, chiffre les données sensibles en transit et au repos, maintient une capacité testée de sauvegarde et de restauration et informe le client de tout incident de sécurité avéré ou raisonnablement suspecté au plus tard X heures après sa détection.
Le fournisseur conserve les preuves numériques, facilite l’enquête sur l’incident, informe des sous-traitants impliqués et ne modifie pas le lieu ni la juridiction du traitement des données de santé sans la procédure prévue par le contrat.
Il est judicieux de fixer dans le contrat un délai plus court que le délai réglementaire externe, faute de quoi l’établissement de santé risque de ne matériellement pas pouvoir remplir sa propre obligation de notification.
Modèle de politique de sauvegarde et de restauration
Pour chaque système clinique critique, un délai de rétablissement cible (RTO) et un point de reprise des données cible (RPO) sont fixés.
Au moins une sauvegarde doit être protégée contre toute modification ou suppression au moyen d’identifiants d’exploitation.
Le test de restauration est réalisé selon un calendrier approuvé.
Les résultats du test de restauration sont documentés et présentés au propriétaire du système.
Une sauvegarde n’est considérée comme exploitable qu’après une restauration confirmée et une vérification de l’intégrité.
Modèle de procédure de fonctionnement en cas d’indisponibilité due à une attaque par rançongiciel
En cas de perte d’accès au dossier médical électronique, le responsable clinique désigné déclare le passage en mode de fonctionnement dégradé.
Des formulaires papier / locaux préparés à l’avance sont utilisés pour l’identification des patients, l’administration des médicaments, les prescriptions de laboratoire, les images médicales et les enregistrements cliniques.
Après le rétablissement, les données sont reportées dans le dossier médical électronique selon une procédure de double contrôle, afin de réduire au minimum les doublons et les erreurs de report.
Le rétablissement des systèmes informatiques et celui des processus cliniques sont des flux de travail distincts, que synchronise le responsable de la réponse à l’incident.
Liste de contrôle de l’état de préparation de l’établissement de santé et conclusions stratégiques
Voici un outil pratique d’autoévaluation. Une réponse « non » ne signifie pas automatiquement une défaillance critique, mais un ensemble de réponses « non » dans une même catégorie indique un risque systémique.
| Question de contrôle | Oui / Partiellement / Non |
|---|---|
| Le chef d’établissement / le conseil d’administration reçoit-il régulièrement un rapport sur les cyberrisques ? | ☐ |
| Des responsables de la sécurité de l’information (CISO) et de la protection des données à caractère personnel (DPO) ont-ils été désignés ? | ☐ |
| Existe-t-il un registre à jour de tous les actifs informatiques critiques et des dispositifs médicaux ? | ☐ |
| Les dépendances informatiques de chaque service clinique critique sont-elles définies ? | ☐ |
| L’authentification multifacteur (MFA) est-elle activée pour le VPN, l’accès à distance, les services cloud et les comptes à privilèges ? | ☐ |
| Les administrateurs utilisent-ils des comptes à privilèges distincts ? | ☐ |
| Les comptes partagés ont-ils été supprimés ou sont-ils strictement contrôlés ? | ☐ |
| Existe-t-il une procédure de révocation de l’accès immédiatement après un départ ou un changement de poste ? | ☐ |
| Les ressources accessibles depuis internet font-elles l’objet d’analyses régulières de vulnérabilités ? | ☐ |
| Un délai d’installation garanti est-il défini pour les correctifs critiques ? | ☐ |
| Les systèmes non pris en charge sont-ils connus et font-ils l’objet d’un plan de remplacement ou de segmentation ? | ☐ |
| Les réseaux clinique, administratif, invités, des dispositifs médicaux et de sauvegarde sont-ils segmentés ? | ☐ |
| Les outils EDR ou une surveillance analogue des terminaux couvrent-ils les serveurs et les PC critiques ? | ☐ |
| La journalisation centralisée couvre-t-elle les comptes, le VPN, Active Directory, le dossier médical électronique, le pare-feu et les services cloud ? | ☐ |
| Les journaux sont-ils protégés contre la suppression par un compte d’administrateur ordinaire ? | ☐ |
| Existe-t-il des sauvegardes isolées ou immuables des systèmes critiques ? | ☐ |
| Un véritable test de restauration a-t-il été réalisé au cours des 12 derniers mois ? | ☐ |
| Le RTO/RPO est-il défini et testé pour le dossier médical électronique, les systèmes d’information de laboratoire, de radiologie et hospitalier ? | ☐ |
| Le service des urgences peut-il fonctionner sans le dossier médical électronique ? | ☐ |
| Le laboratoire dispose-t-il d’une procédure de fonctionnement sans système d’information de laboratoire ? | ☐ |
| Existe-t-il un processus papier / hors ligne de prescription et d’administration des médicaments ? | ☐ |
| Existe-t-il un plan de rapprochement des enregistrements papier après le rétablissement des systèmes ? | ☐ |
| Les fournisseurs critiques sont-ils tenus de signaler rapidement les incidents ? | ☐ |
| Les contrats contiennent-ils des exigences en matière de sécurité, de sauvegarde, d’audit, d’expertise numérique et de sortie du contrat ? | ☐ |
| Tous les sous-traitants et les lieux de stockage des données des patients dans le cloud sont-ils connus ? | ☐ |
| Le plan de réponse aux incidents a-t-il été mis à jour au cours de l’année ? | ☐ |
| Dispose-t-on de contacts à jour du CERT/CSIRT, du régulateur, des forces de l’ordre et de l’assureur ? | ☐ |
| Un exercice portant sur une attaque par rançongiciel a-t-il été organisé au cours de l’année ? | ☐ |
| La direction de l’établissement, la direction clinique, les juristes et le service de communication ont-ils été associés à l’exercice ? | ☐ |
| Le personnel suit-il régulièrement une formation sur l’hameçonnage et la cybersécurité ? | ☐ |
| Les employés connaissent-ils un canal simple et unique pour signaler un incident ? | ☐ |
| Existe-t-il une matrice juridique des délais de notification des fuites et des cyberincidents ? | ☐ |
| Existe-t-il un modèle approuvé de notification aux patients ? | ☐ |
| Existe-t-il une politique distincte de prise de décision en matière de rançon et d’extorsion ? | ☐ |
| Une analyse des enseignements tirés est-elle menée après les incidents et les situations « limites » ? | ☐ |
En pratique, le résultat peut être interprété ainsi : 90–100 % de « Oui » — programme mature, qui nécessite toutefois des tests permanents ; 70–89 % — socle acceptable présentant des lacunes concrètes ; 50–69 % — vulnérabilité opérationnelle importante ; moins de 50 % — la priorité doit être non pas l’acquisition d’une nouvelle plateforme technologique, mais la mise en place d’une gouvernance de base et d’une capacité de rétablissement. Il ne s’agit pas d’une échelle réglementaire, mais d’un outil de gestion pour l’analyse interne des lacunes.
Pour un établissement ukrainien, il est judicieux de répartir les premiers investissements dans l’ordre suivant : sécurité des comptes et MFA → inventaire des actifs → sauvegarde et restauration → gestion des mises à jour et des vulnérabilités → segmentation du réseau → journalisation et détection des menaces → réponse aux incidents → procédures cliniques en mode dégradé → sécurité des fournisseurs → capacités avancées du centre des opérations de sécurité (SOC). Cet ordre correspond à la nature des faiblesses qui se sont effectivement manifestées dans WannaCry, SingHealth, le HSE, Medibank et Change Healthcare. [80]
Pour un petit hôpital, cela ne signifie pas qu’il faille créer un grand SOC interne. Une partie des fonctions peut être achetée sous forme de service géré, mais le risque et la responsabilité ne peuvent pas être externalisés. La direction doit malgré tout savoir quelles données et quels systèmes sont critiques, qui peut couper l’accès de l’attaquant, qui rétablira le dossier médical électronique, combien de temps cela prendra et comment les médecins travailleront jusqu’au rétablissement.
Pour le système de santé public, un niveau supplémentaire est nécessaire : renseignement sectoriel sur les menaces, mesures de protection de base uniformes, prestataires certifiés et vérifiés, déclaration centralisée, financement de la cyberprotection des petits hôpitaux, exercices communs entre établissements, mécanismes de secours pour les laboratoires et le système électronique de santé, ainsi que coordination nationale de la réponse aux incidents. C’est précisément dans cette direction que vont l’UE, le NHS, le Japon et Singapour. [81]
Pour l’Ukraine, un modèle particulièrement prometteur serait celui où le niveau de base minimal de cybersécurité des établissements de santé est lié non seulement à la protection des données à caractère personnel, mais aussi à la capacité de dispenser des soins en cas de défaillance des systèmes numériques. Cela revient en pratique à rapprocher trois disciplines traditionnellement distinctes :
cybersécurité + sécurité des patients + continuité d’activité = cyberrésilience de la santé.
C’est là la principale leçon de la dernière décennie. Les systèmes les plus matures ne se demandent plus : « Notre hôpital sera-t-il attaqué ? » Ils planifient comment empêcher la propagation de l’attaque, comment continuer à soigner les patients pendant l’incident et comment se rétablir sans perte de confiance ni d’intégrité des données médicales.
Pour l’Ukraine, cette approche est encore renforcée par le risque lié à la guerre. En 2026, le CERT-UA a déjà recensé des campagnes dont les cibles comprenaient des hôpitaux, alors que la médecine numérique s’appuie de plus en plus sur l’ESOZ et sur des systèmes d’information interconnectés. [82] La cyberrésilience du système de santé doit donc être considérée au même niveau que la résilience énergétique, de communication et toute autre résilience critique.
Nos projets
Projets pour les vétérans
- veterano.info — projet d’information pour les vétérans et leurs familles du Veterans Cluster of Ukraine (VCU) et de l’Institut des vétérans.
- veterano.media — média du Veterans Cluster of Ukraine : actualités, témoignages et orientation pratique pour les vétérans et leurs familles.
- veterano.army — agence de recrutement pour les entreprises : nous sélectionnons des vétérans aptes au travail selon les besoins des entreprises — production, entrepôt, logistique, bureau.
- veterano.bio — confirmation numérique du statut de vétéran et traduction de documents : profil sécurisé, attestation multilingue.
- veterano.digital — « Guichet unique » — accueil numérique pour le vétéran dans l’éducation : demande par tout moyen pratique, parcours éducatif personnalisé.
Projets partenaires de l’écosystème
- Agence pour la reconstruction de l’Ukraine — association qui rassemble les efforts de l’État, des entreprises et des communautés autour du relèvement et du développement de l’Ukraine d’après-guerre.
- Institut national du développement régional — réunit la science, l’éducation, les entreprises et l’État pour accélérer le développement des régions.
- Centre de recherche, d’information et d’analyse « Innovations, investissements, intelligence » — centre scientifique de recherche, d’information et d’analyse, Kyiv.
- Fonds caritatif « Reconstruction et développement de l’Ukraine » — hôpitaux mobiles pour les forces armées ukrainiennes.
- AGGR World / ITTA — actualités de l’économie, de la défense, des entreprises et de la société.
Solutions prêtes à l’emploi de SmartGT
- Smart CMS — CMS gratuit et sécurisé, avec une IA intégrée pour les contenus, des modules adaptés à vos besoins et un éditeur de blocs pratique.
- Smart LMS — plateformes de formation clés en main : cours, tests, devoirs, certificats et vente d’accès ; chaque école avec son propre domaine et sa propre marque, toutes depuis un seul panneau.
- BOT-panel — gestion des bots Telegram avec IA depuis un seul panneau : envois en masse, contacts, pointage, validation de documents, évaluation de la qualité des échanges.
- Smart Audit — vérification gratuite d’un site en 3 minutes : sécurité, visibilité dans les moteurs de recherche, rapidité, compatibilité avec les agents IA ; sans inscription.
- Smart 360 — ERP et CRM pour les entreprises : clients et affaires dans un entonnoir de vente, nomenclature et tarifs, stock, documents et contrats dans un seul système.
- Smart Window — le guichet unique du dirigeant : comment l’espace est conçu et ce que l’on y voit.
Sources
Ukraine
- Olha Danchenko. « Cybersécurité en médecine : comment protéger les données des patients à l’ère de la numérisation », PRAVO.UA, 16 septembre 2026. [15]
- Verkhovna Rada d’Ukraine. Loi d’Ukraine « Sur la protection des données à caractère personnel », version en vigueur. [83]
- Verkhovna Rada d’Ukraine. Loi n° 4336-IX du 27 mars 2025 relative à la protection de l’information et à la cyberprotection des ressources d’information de l’État et de l’infrastructure d’information critique. [21]
- ESOZ / entreprise d’État « Santé électronique ». Documents officiels sur la protection des données personnelles et médicales dans la base de données centrale de l’ESOZ. [20]
- CERT-UA [9]
Union européenne
- European Union. Directive 2022/2555 — NIS2 Directive. [77]
- European Union. Regulation 2016/679 — General Data Protection Regulation. [12]
- European Union. Regulation 2025/327 — European Health Data Space. [39]
- ENISA. Checking-up on Health: Ransomware Accounts for 54% of Cybersecurity Threats, 2023. [18]
- ENISA. [19]
- European Commission. Cybersecurity in healthcare, 2026. [84]
- ENISA, 2026. [85]
- European Commission / UE. Cyber Solidarity Act et European Cybersecurity Reserve. [41]
Royaume-Uni
- National Audit Office. Investigation: WannaCry cyber attack and the NHS, 2017. [23]
- NHS England. Board and executive assurance: cyber security risk, 2026. [6]
- UK Department of Health and Social Care. The Network and Information Systems Regulations 2018: guide for the health sector in England. [42]
- Information Commissioner’s Office. Guidance on personal data breach reporting under UK GDPR. [43]
- NHS England. Synnovis cyber incident. [28]
- ICO. Statement concerning the Synnovis cyber attack. [86]
États-Unis
- U.S. HHS Office for Civil Rights. HIPAA Security Rule materials. [44]
- U.S. HHS. HIPAA Breach Notification Rule, 2026 reporting instructions. [45]
- HHS Cyber Gateway. Healthcare and Public Health Cybersecurity Performance Goals. [87]
- HHS OCR. Anthem pays OCR $16 Million in record HIPAA settlement following largest health data breach in history, 2018. [22]
- HHS OCR. Change Healthcare Cybersecurity Incident Frequently Asked Questions. [88]
- Andrew Witty / UnitedHealth Group. Testimony before the U.S. Senate Finance Committee: Change Healthcare cyberattack. [89]
- UnitedHealth Group. Updates restoration Change Healthcare. [90]
- U.S. Department of Justice. ALPHV/BlackCat ransomware operations. [91]
Irlande
- Health Service Executive. Conti cyber attack on the HSE — Independent Post Incident Review. [92]
- HSE. [31]
Japon
- Personal Information Protection Commission of Japan. APPI — laws and policies. [47]
- PPC Japan. Reporting personal-data leaks, unauthorized access ransomware. [49]
- Ministry of Health, Labour and Welfare. Portal cybersecurity measures for medical institutions, guidance, checklists, training, reporting, procedures. [48]
- MHLW. Cybersecurity support and assessment programme for medical institutions. [93]
Israël
- Israel Privacy Protection Authority. Guidance on Privacy Protection Regulations (Data Security) 2017. [51]
- Israel Privacy Protection Authority. Amendment 13 to the Privacy Protection Law, effective from August 2025, updated guidance, 2026. [52]
- Israel National Cyber Directorate. National Cybersecurity Strategy 2025. [53]
- Israel Ministry of Health. Cybersecurity directions to health organisations, 2026. [54]
Australie
- Office of the Australian Information Commissioner. Notifiable Data Breaches scheme guidance. [55]
- OAIC. OAIC takes civil penalty action against Medibank, 2024. [94]
- OAIC. Regulatory guidance on current maximum Privacy Act civil penalties. [57]
- Australian Cyber Security Centre / cyber.gov.au. Mandatory reporting under the Security of Critical Infrastructure Act, including critical hospital assets. [56]
- Australian Federal Police. Official investigation materials concerning the Medibank attack. [95]
Singapour
- Personal Data Protection Commission. Data breach notification requirements. [58]
- PDPC. Updated PDPA enforcement regime and financial penalty limits. [63]
- Cyber Security Agency of Singapore. Cybersecurity Act and Critical Information Infrastructure requirements. [96]
- Singapore Ministry of Health. Healthcare Cyber Security and Data Security Essentials, training and support measures, 2026. [61]
- Singapore Ministry of Health. Funding measures including NEHR Connect Grant and cybersecurity support for providers, 2026. [62]
- Committee of Inquiry into the Cyber Attack on Singapore Health Services Patient Database. Official public report, 10 January 2019. [97]