סייבר ברפואה: הגנה על נתוני מטופלים, רציפות הטיפול הרפואי וחוסן מערכת הבריאות
הדיגיטציה של הרפואה שינתה את עצם טבעו של הסיכון הסייברי. רשומות רפואיות אלקטרוניות, מערכות מידע מעבדתיות, טלרפואה, מרשמים דיגיטליים, מכשור רפואי, שירותי ענן, מערכות לסליקת תביעות ביטוח ומרשמים…
מחברים:
Artem Honcharenko, PhD — נשיא International Technology Transfer Association (ITTA), מומחה לטרנספורמציה דיגיטלית, בינה מלאכותית, חדשנות טכנולוגית והעברת טכנולוגיה בין-לאומית, ראש מכון הוותיקים “Architecture of Resilience” של KNUBA
Mykhailo Vasianovych, CEO של SmartGT, מומחה לטרנספורמציה דיגיטלית ול-AI, חוקר בכיר במכון הלאומי לפיתוח אזורי, מנהל הארגון הציבורי “קרן הצדקה NAMIR”, רכז חממת הבינה המלאכותית של VCU.
Andrii Stanko, PhD, מרצה בכיר במחלקה לטכנולוגיות משולבות-מחשב באוניברסיטה הטכנית הלאומית של Ternopil על שם Ivan Puluj. מרצה במרכז לטכנולוגיות מידע של TNTU
הדיגיטציה של הרפואה שינתה את עצם טבעו של הסיכון הסייברי. רשומות רפואיות אלקטרוניות, מערכות מידע מעבדתיות, טלרפואה, מרשמים דיגיטליים, מכשור רפואי, שירותי ענן, מערכות לסליקת תביעות ביטוח ומרשמים לאומיים מקנים יתרונות ניכרים למטופלים, אך בה בעת הופכים את תשתית המידע לחלק מתהליך מתן הטיפול הרפואי. לכן סייבר ברפואה אינו עוד עניין של סודיות בלבד. זהו עניין של בטיחות המטופל, רציפות הטיפול, שלמות ההחלטות הקליניות וחוסנה של מערכת בריאות הציבור. משרד הבריאות והשירותים האנושיים של ארה״ב מנסח במפורש את העיקרון: אבטחת סייבר היא בטיחות מטופלים. [1]
המאמר בפורטל PRAVO.UA “סייבר ברפואה: כיצד להגן על נתוני מטופלים בעידן הדיגיטציה” מדגיש שלוש תכונות יסוד של מידע מוגן — סודיות, שלמות וזמינות. תפקיד מיוחד נודע לגורם האנושי, לבקרת גישה, להכשרת הצוות ולמשטר המשפטי החל על מידע רפואי. באוקראינה אלה מעוגנים בחוק “על הגנת נתונים אישיים”, בחקיקה בתחום הגנת המידע והסייבר, בכללי המערכת האלקטרונית לבריאות ESOZ וברפורמה במערך התגובה הלאומי לאירועי סייבר משנת 2025. [2]
הניסיון העולמי מראה שההשלכה המסוכנת ביותר של תקיפה על מערכת הרפואה היא לעתים קרובות לא גניבת קובץ כשלעצמה, אלא אובדן כושר הפעולה של המערכת. מתקפת הסייבר של תוכנת הכופר WannaCry במאי 2017 הביאה לביטול אלפי תורים בשירות הבריאות הלאומי של בריטניה. התקיפה על שירות הבריאות של אירלנד ב-2021 החלה בדוא״ל פישינג והסתיימה בהשבתה רחבת היקף של מערכות.
מתקפת הסייבר על החברה Change Healthcare ב-2024 שיבשה את זרימת המרשמים והתשלומים בחלק ניכר ממערכת הבריאות האמריקאית. התקיפה על המעבדה הבריטית Synnovis הובילה לעיכוב של יותר מ-11 000 תורים אמבולטוריים והליכים אלקטיביים. [3]
גם היקפי הדליפות עשויים להיות מערכתיים. חברת Anthem דיווחה על כמעט 79 מיליון נפגעים; רשת הבריאות הממלכתית של סינגפור SingHealth — על כמעט 1,5 מיליון; חברת הבריאות האוסטרלית Medibank — על כ-9,7 מיליון; משרד הבריאות והשירותים האנושיים של ארה״ב תיעד נכון ליולי 2025 כ-192,7 מיליון איש שמידע עליהם נפגע באירוע Change Healthcare. [4]
גם המודל הרגולטורי משתנה. באיחוד האירופי הנחיית NIS2 (הנחיית האיחוד האירופי בדבר אבטחת רשתות ומערכות מידע) מעבירה את אבטחת הסייבר מ“פונקציית IT” לתחום האחריות הניהולית, דורשת ניהול סיכונים ודיווח רב-שלבי על אירועים משמעותיים. תקנות הגנת המידע הכלליות של האיחוד האירופי (GDPR) מסדירות בנפרד הפרות אבטחה של נתונים אישיים; התקנה בדבר מרחב נתוני הבריאות האירופי (EHDS) מוסיפה שכבה חדשה של כללים לנתונים רפואיים אלקטרוניים ולמערכות רשומה רפואית אלקטרונית (EHR). [5]
בבריטניה שירות הבריאות הלאומי (NHS) עובר להערכה באמצעות ערכת הכלים לאבטחה והגנת נתונים (DSPT), המותאמת למסגרת הערכת ההגנה הסייברית (CAF) של המרכז הלאומי לאבטחת סייבר של בריטניה (NCSC). [6]
ארצות הברית משלבות את הכללים המחייבים של חוק ניידות ואחריותיות בביטוח בריאות (HIPAA) — כלל האבטחה וכלל הדיווח על דליפות נתונים — עם יעדי אבטחת הסייבר וולונטריים למגזר הבריאות ובריאות הציבור (HPH CPGs). [7] יפן, ישראל, אוסטרליה וסינגפור מציגות מודלים שונים, אך דומים יותר ויותר: כללים מגזריים, ניהול סיכונים מחייב, דיווח לרשויות המדינה, הכשרת צוותים ואחריות מוגברת של ההנהלה. [8]
המסקנה המרכזית למוסד רפואי: אי אפשר לבנות חוסן סייברי מספק באמצעות אנטי-וירוס, מרכז תפעול אבטחה (SOC) או מדיניות פרטיות בלבד. נדרשת עבודה בו-זמנית בשישה מישורים לפחות: ממשל, ניהול זהויות והרשאות, פילוח וגיבוי, הגנה על מכשור רפואי ועל ספקים, תגובה לאירועים / הבטחת המשכיות עסקית והכשרה מתמדת של אנשים.
עבור אוקראינה הדבר חשוב במיוחד בשל ההקשר הכפול: דיגיטציה רחבת היקף של שירותי הרפואה וניהול מלחמה. CERT-UA דיווח באפריל 2026 במפורש על אשכול איומי סייבר שבין מטרותיו היו בתי חולים. [9] לפיכך את החוסן הסייברי של מוסד רפואי יש לראות כמרכיב של בטיחות קלינית, חוסן אזרחי וביטחון לאומי.
מהו סייבר ברפואה ומדוע הסיכונים בו ייחודיים
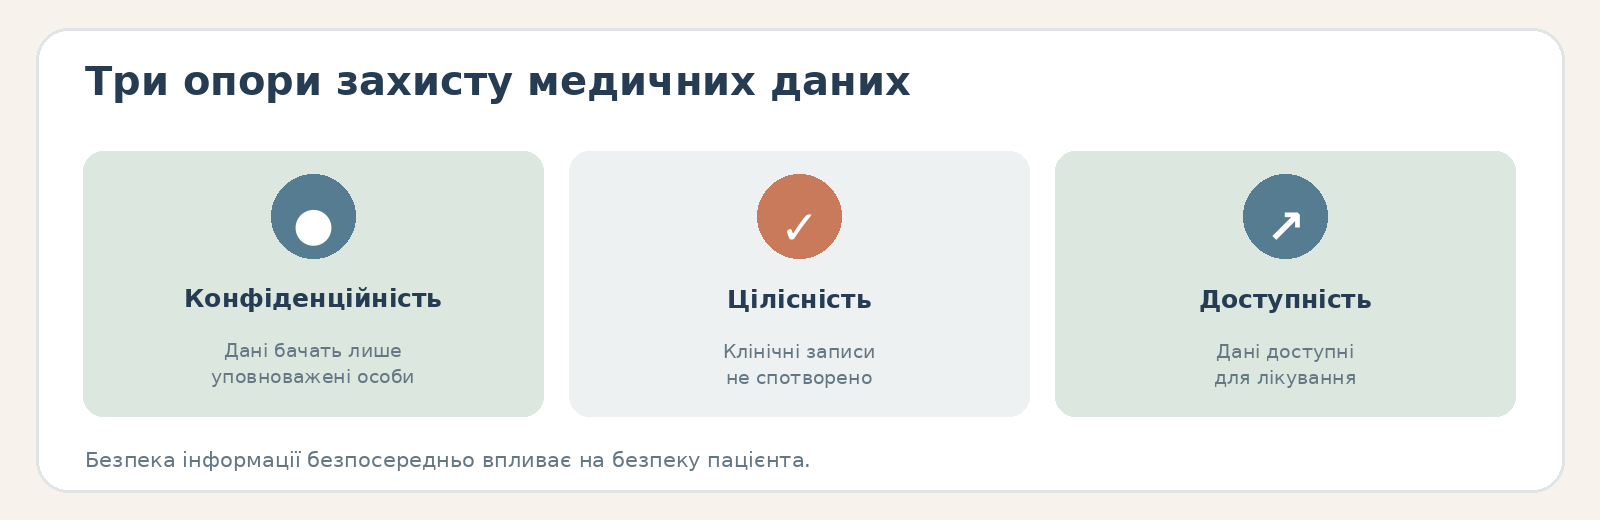
חשוב להתחיל לא מהטכנולוגיה, אלא מהמעמד המשפטי של הנתונים הרפואיים: הרפואה הדיגיטלית עובדת עם אחת הקטגוריות הרגישות ביותר של מידע על אדם, ולכן ההגנה הסייברית צריכה להבטיח את מימוש זכותו של המטופל לסודיות. [10]
במובן המעשי סייבר ברפואה הוא מכלול של אמצעים ניהוליים, משפטיים, ארגוניים, טכניים, קליניים והדרכתיים המבטיחים:
| תכונה | מה משמעותה לרפואה | דוגמה להפרה מסוכנת |
|---|---|---|
| סודיות | מידע רפואי נגיש רק לאנשים מורשים | פרסום אבחנות, נתונים פסיכיאטריים או נתוני פוריות |
| שלמות | רשומות, הוראות וממצאי בדיקות לא שונו ללא הרשאה | שינוי באלרגיה, בתוצאת מעבדה או במינון תרופה |
| זמינות | הנתונים והמערכות זמינים לרופא כשהם נדרשים לצורך הטיפול | תוכנת כופר חוסמת את הרשומה הרפואית האלקטרונית, את המעבדה או את מערכת המרשמים |
| אותנטיות | המערכת קובעת באופן מהימן מי מבצע את הפעולה | חשבון גנוב של רופא משמש לגישה לרשומה הרפואית האלקטרונית |
| עקיבות | אפשר לקבוע מי, מתי ומה צפה או שינה | היעדר יומני רישום מונע חקירה דיגיטלית |
| חוסן | הטיפול הרפואי נמשך גם באובדן חלק ממערכות ה-IT | בית החולים עובר לנהלים שנבדקו מראש |
דווקא הזמינות מבדילה את הרפואה מענפים רבים אחרים. בבנק אי-זמינות המערכת פירושה עיכוב בתשלום; בבית חולים היא עלולה לשלול את היכולת לראות במהירות תוצאות בדיקה, לבצע בדיקה אבחנתית, לאשר סוג דם, לקבל היסטוריה של אלרגיות או לארגן ניתוח כראוי. הניסיון של שירות הבריאות הלאומי של בריטניה (NHS), שירות הבריאות של אירלנד (HSE), החברה האמריקאית Change Healthcare (מפעילת עיבוד תשלומים רפואיים ותביעות ביטוח) וספקית שירותי המעבדה הבריטית Synnovis מראה שמתקפות סייבר עלולות להפוך ישירות לשיבוש תפעולי של מתן הטיפול הרפואי. [11]
לנתונים רפואיים מחזור חיים ארוך. כרטיס בנק אפשר להנפיק מחדש, אבל מאפיינים גנטיים, היסטוריית מחלות, אבחנה פסיכיאטרית או עצם העובדה שאדם קיבל טיפול מסוים אי אפשר “להחליף”. לכן ה-GDPR האירופי (תקנות הגנת המידע הכלליות של האיחוד האירופי) מגדיר נתוני בריאות כקטגוריה מיוחדת של נתונים אישיים וקובע לעיבודם משטר משפטי מחמיר. [12]
לרפואה טווח פגיעויות רחב במיוחד. בבית חולים טיפוסי פועלות בו-זמנית מערכות מידע רפואיות שונות: רשומה רפואית אלקטרונית (EHR) ומערכת מידע בית-חולימית (HIS), מערכת לארכוב תמונות רפואיות (PACS), מערכות ייעודיות המממשקות את עבודת המעבדה (LIS) והרדיולוגיה (RIS), מערכות בית מרקחת, הנהלת חשבונות, מערכות בקרת כניסה, דואר אלקטרוני, רשת פרטית וירטואלית (VPN), רשת אלחוטית Wi-Fi, שרתים, שירותי ענן, פורטלים למטופלים, מאות או אלפי תחנות עבודה, וכן מכשור רפואי המחובר לרשת. לכן פריצה לרכיב חלש אחד או לקבלן אחד עלולה לפתוח דרך למערכות קריטיות יותר. משום כך משרד הבריאות והשירותים האנושיים של ארה״ב (HHS) כולל ביעדי אבטחת הסייבר שלו בתחום הבריאות דרישות נפרדות לאימות רב-שלבי, להפרדת חשבונות מיוחסים, לניהול פגיעויות וכן לתגובה לסיכונים ולאירועים הקשורים לצדדים שלישיים. [13]
שרשרת האספקה היא חלק מהסיכון הקליני. Change Healthcare ו-Synnovis הראו שפריצה לצומת שירות אחד עלולה להשפיע על מספר רב של ארגוני בריאות עצמאיים. Change Healthcare סיפקה תהליכי עסקאות קריטיים בין חברות ביטוח, בתי מרקחת וספקי שירותי רפואה, ו-Synnovis — שירותי מעבדה לכמה ארגונים של NHS. [14]
הגורם האנושי נותר קריטי - פישינג, סיסמאות, פעולות שגויות של עובדים והצורך בפיתוח תרבות סייבר. הפרקטיקה מאששת זאת.
הסיכון לבריאות הציבור שונה מהסיכון לבית חולים מסוים. מתקפת סייבר על מרשמי חיסונים, רשתות מעבדה, מעקב אפידמיולוגי, מערכות דיווח על מחלות זיהומיות או חילופי נתונים רפואיים לאומיים עלולה לפגוע באיכות הנתונים שהמדינה נשענת עליהם בהערכת איומים. דווקא הקשר בין נתוני בריאות אלקטרוניים לבין איומים אפשריים על הבריאות ולמגפות עתידיות מוטמע במפורש בלוגיקה של מרחב נתוני הבריאות האירופי (EHDS). [17]
באירופה לבעיה אופי מערכתי. ENISA (סוכנות האיחוד האירופי לאבטחת סייבר), בניתוח 215 אירועים ידועים לציבור במגזר הבריאות בין ינואר 2021 למרץ 2023, מצאה שתוכנת כופר היוותה 54% מהמקרים שנבחנו; 53% מהאירועים פגעו בעובדי בריאות, ו-42% — בבתי חולים דווקא. [18] בפרסומים עדכניים יותר של ENISA לגבי 2024 תוכנת כופר היוותה כ-45% מהאירועים הקשורים לבריאות, ודליפות נתונים — כ-28%. [19]
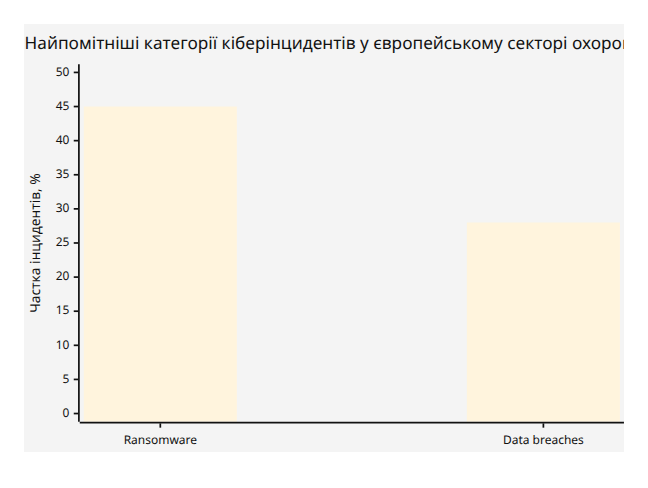
נתוני ENISA; מוצגות שתי הקטגוריות הגדולות ביותר, ולכן אין לפרש את הערכים כחלוקה מלאה ובלעדית של כל סוגי האירועים. [19]
ההקשר האוקראיני. החומרים הרשמיים של המערכת האלקטרונית לבריאות ESOZ מתארים הפרדה בין נתונים אישיים לנתונים רפואיים, אימות והרשאה מבוקרים, שימוש בחתימה אלקטרונית מוכשרת QES / באימות דו-שלבי, הגבלת גישה ומערכת מקיפה להגנת מידע. שירות הבריאות הלאומי של אוקראינה NHSU הוא הבעלים של מסד הנתונים המרכזי של ESOZ, וחברת המדינה “Electronic Health” מנהלת אותו. [20]
לאחר השינויים של 2025 עיגנה החקיקה האוקראינית באופן נוסף את מערך התגובה הלאומי לאירועי סייבר, את מערך חילופי המידע ואת תפקיד ההגנה הסייברית על תשתית המידע הקריטית. [21] CERT-UA הפועל לצד השירות הממלכתי לתקשורת מיוחדת מקבל דיווחים על אירועים, חוקר אותם, מסייע בהתמודדות עם השלכותיהם ומתאם חילופי מידע על איומי סייבר. [9]
המשמעות היא שעבור הרפואה האוקראינית המודל “להגן על מסד נתוני המטופלים” כבר אינו מספיק. יש להגן בו-זמנית על הנתונים, על תהליך הטיפול, על נהלי הגיבוי ועל יכולתו של המוסד להמשיך לפעול בזמן תקיפה.
אירועי סייבר רפואיים גדולים: מה קרה בפועל ומה למדנו מהם
החומר היקר ביותר לבניית חוסן סייברי אינו רשימה של “פריצות מפחידות”, אלא ניתוח של אילו מחסומי הגנה לא פעלו ומה קרה לתהליכים הקליניים לאחר הפריצה.
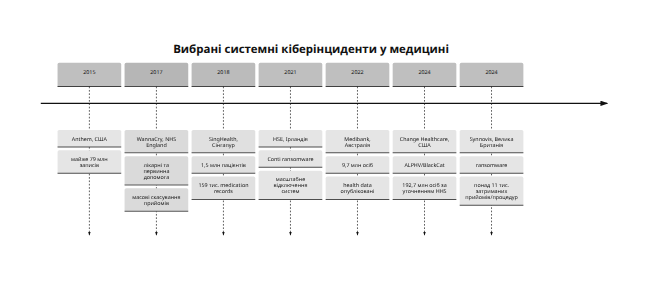
כרונולוגיה מסכמת
| אירוע | היקף | שיטה / חולשה מרכזית | השלכה על הרפואה | תגובה רגולטורית והתאוששות |
|---|---|---|---|---|
| Anthem, ארה״ב, 2015 | כמעט 79 מיליון איש | סדרת מתקפות סייבר חיצוניות; הדגש המיוחד הוא על ניהול סיכונים ובקרה לא מספקים | אחת מדליפות הנתונים הרפואיים הגדולות ביותר בזמנה | ב-2018 הסכימה Anthem לשלם $16 מיליון ולתוכנית פעולות מתקנות [22] |
| WannaCry, NHS אנגליה, 2017 | 80 מתוך 236 הטראסטים של בתי החולים נפגעו / הושפעו; עוד 603 מוסדות רפואת קהילה וארגונים אחרים של NHS הודבקו | תוכנת הכופר ניצלה מערכות Windows פגיעות ללא עדכונים; המשרד הלאומי לביקורת של בריטניה (NAO) ציין שהתקנת עדכונים והגדרה נאותה של חומות אש יכלו להפחית את ההשפעה במידה ניכרת | NHS תיעד 6 912 תורים ראשונים שבוטלו והעריך את המספר הכולל של התורים שבוטלו בלמעלה מ-19 000; בחמישה אזורים נאלצו מטופלים לנסוע רחוק יותר לקבלת עזרה דחופה. | NAO ו-NHS ערכו בדיקות נרחבות; לא אושרו עובדות על גניבת נתוני מטופלים. [23] |
| SingHealth, סינגפור, 2018 | כמעט 1,5 מיליון מטופלים; אצל 159 אלף נגנבו גם מסמכי הניפוק האמבולטוריים של תרופות | פישינג משוער → תנועה סמויה ברשת → פריצה לחשבונות מנהלי מערכת → גישה למסד הנתונים דרך Citrix | דליפה גדולה בקנה מידה לאומי; במקביל נשאלו באופן ממוקד נתוני ראש הממשלה | הוקמה ועדת חקירה; בוצעו תיקון פגיעויות, ניתוק תחנות עבודה מהאינטרנט והודעה רחבה למטופלים; הוועדה פרסמה 16 המלצות מערכתיות. [24] |
| HSE, אירלנד, 2021 | פריצה רחבת היקף לשירות הבריאות הלאומי; בהמשך נשלחו הודעות לכ-90 אלף איש על מידע שנגנב | דוא״ל פישינג במרץ → תוכנה זדונית → תוכנת כופר Conti במאי | השבתה של חלק ניכר ממערכות ה-IT, תהליכים ידניים | הכופר לא שולם; HSE ערכה תחקיר עצמאי לאחר האירוע, חקירה פורנזית רב-שנתית של הנתונים, חיזקה את הגנת ה-IT ואת הכשרת העובדים. [25] |
| Medibank, אוסטרליה, 2022 | כ-9,7 מיליון לקוחות נוכחיים / לשעבר | לפי חומרי משרד נציב המידע האוסטרלי (OAIC), פרטי הזיהוי של קבלן נשמרו בפרופיל הדפדפן שלו; בהמשך התרחשו חדירה בלתי מורשית, הוצאת נתונים והסלמה לא מספקת של התראות | פורסמו נתונים אישיים ונתוני תביעות בריאות; סיכון לגניבת זהות, לסחיטה ולנזק נפשי | ב-2024 פתח OAIC בהליך להטלת קנס אזרחי בבית המשפט הפדרלי; המשטרה הפדרלית של אוסטרליה (AFP) והמנהלת האוסטרלית לאותות (ASD) ניהלו חקירה פלילית. [26] |
| Change Healthcare, ארה״ב, 2024 | HHS תיעד בהמשך כ-192,7 מיליון איש שנפגעו | פרטי זיהוי שנפרצו → גישה מרחוק לפורטל Citrix ללא אימות רב-שלבי → תנועה סמויה ברשת → הוצאת נתונים בלתי מורשית → תוכנת כופר ALPHV/BlackCat | שובש עיבוד תביעות ביטוח בית מרקחת ותביעות ביטוח רפואיות ותשלומים לספקים; בעיות תזרים מזומנים אצל ספקי שירותי רפואה | המערכות בודדו; התשתית נבנתה מחדש במידה רבה מאפס; משרד זכויות האזרח של HHS (OCR) פתח בחקירה; HHS והמרכזים לשירותי Medicare ו-Medicaid (CMS) נקטו אמצעים לתמיכה ברציפות הטיפול הרפואי. [27] |
| Synnovis, בריטניה, 2024 | יותר מ-11 000 תורים אמבולטוריים / אלקטיביים עוכבו | תוכנת כופר + גניבת נתונים | היכולת לבצע בדיקות מעבדה צומצמה באופן קריטי | הנתונים פורסמו בידי פושעים; Synnovis פנתה לגורמי אכיפת החוק וקיבלה צו מניעה; השירותים שוחזרו במלואם עד דצמבר 2024. [28] |
Anthem הראתה את מחיר אובדן הסודיות. HHS OCR הגדיר את האירוע כדליפת הנתונים הגדולה ביותר עד אז וב-2018 חתם עם Anthem על הסכם בסך $16 מיליון, והוסיף תוכנית פעולות מתקנות רחבת היקף. [22] זהו תקדים חשוב: הרגולטור בוחן לא רק את עובדת הפריצה, אלא גם האם ניתוח הסיכונים, ניהול ההרשאות ואמצעי בקרת האבטחה היו נאותים.
WannaCry הראתה את מחירו של החוב הטכנולוגי. לפי מסקנות המשרד הלאומי לביקורת של בריטניה, הארגונים שנפגעו השתמשו במערכות Windows ללא עדכונים מותקנים או במערכות שהתמיכה בהן הופסקה; אמצעים בסיסיים של התקנת עדכונים וניהול חומות אש יכלו למנוע חלק ניכר מההדבקות. יחד עם זאת, הרשויות הרשמיות לא קבעו כי נתוני מטופלים נגנבו — הסיכון הקליני נבע בראש ובראשונה מאי-זמינות המערכות. [23]
SingHealth הראתה את הסכנה שבהסלמה מאוחרת. הגישה הראשונית הושגה כנראה כבר באוגוסט 2017 באמצעות פישינג. לאחר מכן נע התוקף ברשת חודשים, פרץ להתקני קצה, לשרתים ולחשבונות מנהלי מערכת. צוות ה-IT הבחין באנומליות כבר ביוני 2018, אך ההנהלה הבכירה והסוכנות לאבטחת סייבר של סינגפור (CSA) קיבלו מידע על כך מאוחר בהרבה. [29] הוועדה קשרה במפורש את הבעיה למודעות לא מספקת בתחום אבטחת הסייבר, למחסור בהדרכה ובמשאבים ולהסלמה חלשה. [30]
HSE הראתה עד כמה ארוכה יכולה להיות התקופה שלאחר האירוע. דוא״ל הפישינג התקבל במרץ 2021, ותוכנת הכופר הופעלה במאי. שנים לאחר התקיפה המשיכה HSE במעקב ובהודעות לאנשים שמסמכיהם הועתקו שלא כדין. [31] התגובה לאירועים ברפואה אינה מסתיימת ברגע ש“השרתים שוב פועלים”: לאחר מכן נמשכים הניתוח הפורנזי הדיגיטלי, קביעת היקף הדליפה, הודעה למטופלים, הליכים משפטיים, ניטור, הפקת לקחים ובנייה מחדש של אמצעי הבקרה.
Medibank הראתה את הסיכונים בשרשרת האספקה ובהגנה על פרטי זיהוי. בחומרי הרגולטור האוסטרלי מתוארת פריצה לפרטי זיהוי הקשורים לעובד של קבלן IT, וכן התראות של מערכות אבטחה שלא טופלו כראוי. משרד נציב המידע האוסטרלי (OAIC) טוען ש-Medibank לא נקטה אמצעים מספקים להגנה על נתונים רגישים של 9,7 מיליון איש; העניין הועבר לבית המשפט הפדרלי של אוסטרליה. [32]
Change Healthcare — אולי הלקח המוחשי ביותר בנוגע לאימות רב-שלבי. בעדות של מנכ״ל UnitedHealth Group בפני ועדת הכספים של הסנאט האמריקאי נאמר: התוקפים השתמשו בפרטי זיהוי שנפרצו כדי להיכנס לפורטל Citrix, שבו לא היה אימות רב-שלבי; לאחר החדירה נעו ברשת, הוציאו נתונים ותוך תשעה ימים הפעילו תוכנת כופר. [33] השחזור דרש החלפת אלפי מחשבים ניידים, שינוי פרטי הזיהוי, בנייה מחדש של רשת מרכז הנתונים ושל שירותי המפתח. [34] עד 26 באפריל 2024 דיווחה UnitedHealth Group על יותר מ-$6,5 מיליארד בתשלומים מוקדמים ובסיוע ללא ריבית לספקי שירותי רפואה לצורך תמיכה בנזילות שלהם. [35]
Synnovis הראתה את הסיכון המערכתי שבמיקור חוץ. נפגע לא בית חולים בודד, אלא ספק שירותי מעבדה. התוצאה — קריסה של יכולת המעבדה בבת אחת בכמה ארגונים של שירות הבריאות הלאומי של בריטניה ויותר מ-11 אלף תורים והליכים שנדחו. [36] זהו טיעון בעד כך שתוכנית הבטחת המשכיות הפעילות של בית החולים תכלול לא רק את מרכז הנתונים שלו, אלא גם כשל של ספק חיצוני קריטי.
ממקרים אלה עולה חוקיות עקרונית: תוצאה קטסטרופלית כמעט אינה מוסברת ב“טריק האקרי גאוני” אחד. לרוב זוהי שרשרת של חולשות רגילות: פישינג → פריצה לפרטי זיהוי → היעדר אימות רב-שלבי → הרשאות מופרזות → פילוח לא מספק → הסלמה מאוחרת → גיבוי שלא נבדק → היעדר תוכנית למתן טיפול רפואי בזמן שמערכות המידע אינן זמינות.
כיצד מאורגן הסייבר ברפואה בתחומי שיפוט שונים
להשוואה נוספת, מלבד האיחוד האירופי, בריטניה, ארצות הברית, יפן וישראל, נבחרו אוסטרליה וסינגפור. אוסטרליה מעניינת בשילוב בין חוק כללי להגנת הפרטיות (Privacy Act), חובת דיווח על דליפות נתונים ומשטר הגנה על תשתיות קריטיות; סינגפור — ברמת הדיגיטציה הגבוהה, במדיניות הסייבר המרוכזת ובתמיכה כספית קונקרטית מאוד באבטחת סייבר בתחום הבריאות.
האיחוד האירופי. כאן פועלות בו-זמנית כמה שכבות רגולציה. ה-GDPR מגן על נתונים אישיים ומכיר בנתוני בריאות כקטגוריה מיוחדת; הסעיפים בדבר אבטחת העיבוד והודעה על דליפות מעצבים את רמת הגנת הפרטיות בתחום הסייבר. במקרה של דליפת נתונים אישיים הבקר מודיע, ככלל, לרשות הפיקוח בתוך 72 שעות אם הדליפה עלולה ליצור סיכון לזכויותיהם וחירויותיהם של אנשים; בסיכון גבוה עשויה להתעורר חובה להודיע גם לנושאי המידע עצמם.
NIS2 מכסה את מגזר הבריאות כמגזר בעל קריטיות גבוהה ודורשת אמצעי ניהול סיכוני סייבר. לאירועים משמעותיים נקבע מודל רב-שלבי: התרעה מוקדמת בתוך 24 שעות, הודעה על האירוע בתוך 72 שעות ודוח מסכם, ככלל, לא יאוחר מחודש. לגבי גופים מהותיים ההנחיה דורשת שהקנסות המנהליים המרביים בחקיקה הלאומית יעמדו על €10 מיליון לפחות או על 2% מהמחזור השנתי העולמי. NIS2 חלה באמצעות החקיקה הלאומית של המדינות החברות, ולכן הרשויות המוסמכות והפרטים הפרוצדורליים שונים. [38]
תקנה 2025/327 בדבר מרחב נתוני הבריאות האירופי (EHDS) יוצרת שכבה נוספת: כללי גישה של אזרחים לנתוני בריאות אלקטרוניים, שימוש חוצה גבולות דרך הפלטפורמה MyHealth@EU, שימוש משני דרך רשויות גישה לנתוני בריאות, וכן דרישות למערכות רשומה רפואית אלקטרונית (EHR). התקנה התקבלה ב-2025 והיא מוטמעת בהדרגה, ולכן ב-2026 נכון יותר לתפוס אותה כמסגרת טרנספורמטיבית המתפתחת, ולא כמערכת שהושלמה בבת אחת. [39]
האיחוד האירופי אימץ גם תוכנית פעולה נפרדת לאבטחת סייבר של בתי חולים ומוסדות בריאות. הנציבות האירופית צופה מרכז תמיכה ייעודי, מנגנוני התרעה מוקדמת, הדרכה ואפשרות להעניק שוברי סייבר למוסדות בריאות קטנים יותר. ביולי 2026 דיווחה ENISA על הסכם תלת-שנתי עם הנציבות על תרומה בסך €6 מיליון לתמיכה במימוש הכיוון הזה. [40] חוק הסולידריות הסייברית הרחב יותר, שנכנס לתוקף ב-2025, יוצר מערך אירופי של התרעה סייברית וכן רזרבת סייבר של האיחוד האירופי להתמודדות עם אירועים גדולים. [41]
בריטניה. במגזר הבריאות באנגליה הרשות המוסמכת לפי תקנות הרשתות ומערכות המידע 2018 (NIS Regulations) היא משרד הבריאות והרווחה (DHSC); המדריך המגזרי הרשמי קובע חובות אבטחה, דיווח על אירועים ואכיפה עם קנסות אפשריים של עד £17 מיליון. [42] במקביל UK GDPR (הגרסה הבריטית של תקנות הגנת המידע הכלליות) דורשת להודיע למשרד נציב המידע (ICO) על דליפות נתונים שיש לדווח עליהן, ככלל בתוך 72 שעות, ובסיכון גבוה — להודיע גם לנפגעים ללא עיכוב שאינו מוצדק. [43]
חשובה במיוחד ההתפתחות בממשל התאגידי ב-NHS. בהנחיות 2026 מציין NHS England שארגונים המעניקים טיפול רפואי ישירות צריכים לעבור הערכה לפי ערכת הכלים לאבטחה והגנת נתונים (DSPT), המותאמת למסגרת הערכת ההגנה הסייברית (CAF) של NCSC. הפיקוח מצד הדירקטוריון וההנהלה צריך לכלול ניהול סיכוני סייבר, הגנה מפני תקיפות ודליפות נתונים, איתור איומים, צמצום השלכות, וכן שימוש נאות בנתונים וחילופי נתונים. [6] כך עובר הסייבר מ“אחריותו של מנהל ה-IT” אל אחריות ברמת הדירקטוריון.
ארצות הברית. כלל האבטחה של HIPAA (החוק האמריקאי להגנה על מידע רפואי) דורש מארגונים שחל עליהם HIPAA ומשותפיהם העסקיים להגן על מידע רפואי מוגן אלקטרוני (ePHI) באמצעות אמצעים מנהליים, פיזיים וטכניים ולהבטיח את סודיותו, שלמותו וזמינותו. [44]
כלל HIPAA בדבר הודעה על דליפות נתונים משתמש במודל מועדים שונה מזה של GDPR. על דליפה הפוגעת ב-500 איש או יותר יש להודיע למזכיר הבריאות והשירותים האנושיים ללא עיכוב בלתי מוצדק ולא יאוחר מ-60 ימים קלנדריים לאחר גילויה; על דליפות קטנות יותר מותרת הודעה מסכמת שנתית במועד שנקבע. גם הודעות אישיות צריכות להישלח ללא עיכוב בלתי מוצדק ולא יאוחר מ-60 ימים. [45]
במקביל פיתח HHS את יעדי אבטחת הסייבר למגזר הבריאות ובריאות הציבור — קו בסיס מגזרי וולונטרי, הבנוי על הפרקטיקות של HICP (פרקטיקות אבטחת סייבר בתחום הבריאות), NIST (המכון הלאומי לתקנים וטכנולוגיה של ארה״ב) ו-CISA (הסוכנות לאבטחת סייבר ותשתיות של ארה״ב). בין העדיפויות: פגיעויות מערכות, אבטחת דוא״ל, אימות רב-שלבי (MFA), הצפנה, פרטי זיהוי ייחודיים, הפרדת חשבונות מיוחסים, פילוח רשת, תוכניות תגובה לאירועים וסיכוני צד שלישי. [13]
לאחר האירוע ב-Change Healthcare התעצם הדיון הפדרלי במידה ניכרת, אך חשוב לא לבלבל בין כללים תקפים להצעות רפורמה. למשל, CISA בחומריה העדכניים בנוגע לחוק הדיווח על אירועי סייבר בתשתיות קריטיות (CIRCIA) ציינה שחובות הארגונים שיחול עליהם ייכנסו לתוקף רק לאחר כניסתו לתוקף של הכלל הסופי; לפיכך אין לפרש אוטומטית את המועדים שהוצעו ב-CIRCIA כחובה אוניברסלית שכבר חלה על כל בית חולים. [46]
יפן. הרגולטור הראשי בתחום הגנת הפרטיות הוא הוועדה להגנה על מידע אישי (PPC), וחוק היסוד הוא החוק להגנה על מידע אישי (APPI). [47] למשרד הבריאות, העבודה והרווחה (MHLW) יש מערך מפותח נפרד של הנחיות לאבטחת סייבר בתחום הבריאות. ב-2026 המשיך MHLW לפרסם התראות אבטחה, רשימות תיוג, הנחיות למערכות מידע רפואיות, תוכניות הדרכה ולתחזק ערוץ לדיווח על אירועי סייבר. המשרד מבקש במפורש ממוסדות רפואיים לדווח לו במהירות על מתקפות סייבר או על חשד להן. [48]
אם מתרחשת דליפה או קיים סיכוי לדליפה של נתונים אישיים, ובכלל זה נתוני בריאות, מתעוררת גם חובה לדווח ל-PPC. PPC דורשת הודעה ראשונית מהירה; אם קיים חשד לפעולה זדונית, יש להגיש דוח מסכם בתוך 60 ימים מהגילוי. בין הדוגמאות לאירועים שיש לדווח עליהם ש-PPC מביאה במפורש — גישה בלתי מורשית ותוכנות כופר. [49]
המודל היפני מעניין גם מבחינת המימון: ל-MHLW יש תוכניות נפרדות להערכת אבטחה של ארגונים רפואיים, להדרכה ולייעוץ, ובאמצעות מנגנוני התמיכה הממשלתיים בעסקים קטנים ובינוניים וב-IT הוא יכול לסבסד הטמעה של שירותי סייבר מוגדרים. [50]
ישראל. כאן הגנת נתוני בריאות נשענת על חוק הגנת הפרטיות ועל תקנות הגנת הפרטיות (אבטחת מידע) 2017. התקנות מבחינות בדרישות לפי רמת האבטחה של מאגר המידע וכוללות מדיניות אבטחה, מיפוי נכסים, הערכת סיכונים, הגנה פיזית, בקרת גישה, אימות, תיעוד ביומני רישום, תיעוד אירועים, מיקור חוץ, גיבויים וביקורות. במקרה של אירוע אבטחה חמור במאגרים הרלוונטיים חלה חובה להודיע מיד לרשם מאגרי המידע. [51]
תיקון 13 לחוק הגנת הפרטיות נכנס לתוקף ב-14 באוגוסט 2025 והרחיב במידה ניכרת את סמכויות האכיפה, את הסנקציות הכספיות ואת החובה למנות ממונה על הגנת נתונים (DPO) לקטגוריות מוגדרות של ארגונים; ההנחיות הרשמיות בישראל מונות במפורש בין גופים אלה בתי חולים וקופות חולים. [52]
ברמת הסייבר את מדיניות הסייבר הממלכתית מתאמת מערך הסייבר הלאומי של ישראל (INCD); ב-2025 פורסמה אסטרטגיית סייבר לאומית מעודכנת עם אופק יישום תלת-שנתי. [53] במרץ 2026 דרש משרד הבריאות בנוסף מארגונים רפואיים להעלות את רמת הכוננות הסייברית, לבחון מחדש שירותים הנגישים מבחוץ ולחזק את הניטור וניהול הסיכונים. [54]
אוסטרליה. חוק הפרטיות ומערך החובה להודיע על דליפות נתונים (NDB) חלים, בין היתר, על ספקי שירותי רפואה פרטיים. אם דליפה עלולה לגרום נזק חמור, על הארגון להודיע ל-OAIC ולנפגעים; את הערכת הדליפה החשודה יש לבצע בתוך 30 ימים. [55]
על בתי חולים קריטיים חל בנוסף חוק אבטחת התשתיות הקריטיות (SOCI): על אירוע סייבר קריטי בעל השפעה משמעותית על הזמינות יש להודיע למנהלת האוסטרלית לאותות / למרכז האוסטרלי לאבטחת סייבר (ASD/ACSC) בתוך 12 שעות, ועל אירוע סייבר אחר בעל השפעה מתאימה — בתוך 72 שעות. [56]
סינגפור. חוק הגנת הנתונים האישיים (PDPA) דורש להודיע לוועדה להגנת נתונים אישיים (PDPC) על דליפה שיש לדווח עליה לא יאוחר משלושה ימים קלנדריים לאחר שנקבעה עובדה זו; אנשים מקבלים הודעה אם הדליפה עלולה לגרום להם נזק משמעותי. דליפה נחשבת משמעותית בהיקפה, בין היתר, כאשר היא נוגעת ל-500 איש או יותר. [58]
חוק אבטחת הסייבר מכסה את תשתית המידע הקריטית (CII), ובכלל זה את מגזר הבריאות. [59] ב-2026 המשיכה הסוכנות לאבטחת סייבר של סינגפור (CSA) להחמיר את קוד הפרקטיקה עבור CII — בדגש רב יותר על פיקוח של הדירקטוריון, מסגרת חוסן סייברי, בדיקות וציד איומים. [60]
משרד הבריאות של סינגפור (MOH) עדכן אף הוא את דרישות הבסיס לאבטחת סייבר ואבטחת נתונים למוסדות בריאות וארגן הדרכה ותמיכה המכוונות, בין היתר, למרפאות קטנות. [61] חשוב שלתמיכה יש גם ממד כספי: ב-2026 דיווח MOH על מענק NEHR Connect בהיקף של עד $45 מיליון לארבע שנים; לעסקים קטנים ובינוניים נקבעו גם מימון משותף לייעוץ בתחום אבטחת הסייבר מספקים מוסמכי CSA ותוכניות נפרדות לחומות אש ולאמצעי הגנה מפני תוכנות זדוניות. [62]
גם האחריות הכספית לפי PDPA משמעותית: לארגונים עם מחזור שנתי בסינגפור של יותר מ-$10 מיליון הקנס הכספי המרבי עשוי להגיע ל-10% מהמחזור הרלוונטי; לארגונים קטנים יותר חל תקרה חלופית בחוק. [63]
טבלה משווה
חלק 1. רשויות, בסיס משפטי ומועדי דיווח
| תחום שיפוט | רשויות מפתח | חוקים ותקנים עיקריים | דיווח על אירועים ועל דליפות |
|---|---|---|---|
| האיחוד האירופי | ENISA, רשויות לאומיות בתחום NIS וצוותי תגובה (CSIRT), רשויות להגנת נתונים, רשויות בריאות | GDPR; NIS2; EHDS | NIS2: התרעה מוקדמת — 24 שעות, הודעה — 72 שעות, דוח מסכם — ≈1 חודש; GDPR: דליפת נתונים אישיים — ≈72 שעות |
| בריטניה | DHSC, NHS England, NCSC, ICO | תקנות NIS; UK GDPR; DSPT / CAF של NCSC | ICO — 72 שעות לדליפת נתונים שיש לדווח עליה; דיווחים מגזריים לפי NIS — לפי הספים שנקבעו |
| ארה״ב | HHS / OCR, ASPR, CISA, FBI, NIST | HIPAA: כלל האבטחה וכלל הדיווח על דליפות; HICP; HPH CPGs; NIST CSF | ≥500 איש — HHS לא יאוחר מ-60 ימים; לנפגעים — עד 60 ימים |
| יפן | PPC, MHLW, NCO / IPA / JPCERT | APPI; הנחיות MHLW לאבטחת מערכות מידע רפואיות | הודעה ראשונית מהירה; בדליפה זדונית — דוח מסכם עד 60 ימים; MHLW מבקש לדווח מיד על אירועי סייבר |
| ישראל | רשות הגנת הפרטיות, INCD, משרד הבריאות | חוק הגנת הפרטיות; תקנות אבטחת מידע; תיקון 13 | אירוע אבטחה חמור — הודעה מיידית לרגולטור לפי המשטר הרלוונטי |
| אוסטרליה | OAIC, ASD / ACSC, CISC | חוק הפרטיות / מערך NDB; חוק SOCI | NDB — לנפגעים ול-OAIC; בתי חולים קריטיים: 12 שעות — השפעה מהותית על הזמינות, 72 שעות — אירועי סייבר אחרים |
| סינגפור | PDPC, CSA, MOH | PDPA; חוק אבטחת הסייבר; דרישות הבסיס של MOH לאבטחת סייבר ואבטחת נתונים | PDPC — עד 3 ימים קלנדריים לאחר שנקבע כי הדליפה חייבת בדיווח |
חלק 2. סנקציות, אסטרטגיה, מימון והדרכה
| תחום שיפוט | סנקציות אפשריות | אסטרטגיה וממשל | מימון ותמיכה | הדרכה |
|---|---|---|---|---|
| האיחוד האירופי | GDPR — עד €20 מיליון / 4% מהמחזור; NIS2 לגופים מהותיים — תקרות לאומיות של €10 מיליון / 2% לפחות | תוכנית הפעולה של האיחוד האירופי לאבטחת סייבר של בתי חולים; EHDS | תמיכת ENISA; תרומת הנציבות האירופית €6 מיליון; שוברי סייבר אפשריים; מנגנוני חוק הסולידריות הסייברית | ENISA + תוכניות לאומיות [64] |
| בריטניה | לפי NIS — עד £17 מיליון; UK GDPR — משטר אכיפה נפרד | אסטרטגיית סייבר לבריאות ולסעד; פיקוח ברמת הדירקטוריון | תוכניות סייבר מרכזיות של NHS + תקציבים מקומיים | DSPT, הנחיות NCSC / NHS, הדרכות בדרך של סימולציות [65] |
| ארה״ב | קנסות אזרחיים והסדרי פשרה לפי HIPAA; תוכניות פעולות מתקנות | ניהול סיכונים מגזרי של HHS + מערכת CISA / NIST | תוכניות פדרליות למוכנות ולתמיכה; משאבי HHS חינמיים; תמיכה לאחר אירועים גדולים | HHS Cyber Gateway, HICP, הדרכה לפי CPG [66] |
| יפן | מנגנונים רגולטוריים ופליליים של APPI | הבריאות — תחום של תשתית קריטית | הערכה מטעם MHLW; סבסוד ל-IT ולהגנה סייברית | תוכניות לפי תפקידים של MHLW + שירות תמיכה באירועים [67] |
| ישראל | סנקציות כספיות מוחמרות מ-2025 + הוראות פליליות | אסטרטגיית סייבר לאומית 2025 | תוכניות סייבר לאומיות ומגזריות | המלצות INCD / משרד הבריאות, מוכנות מגזרית [68] |
| אוסטרליה | עד A$50 מיליון / 3× מהתועלת / 30% מהמחזור — לפי הנוסחה | מסגרת להגנה על תשתיות קריטיות | תוכניות סייבר ממשלתיות; סיוע של ACSC | הנחיות והדרכות בדרך של סימולציות של ACSC [69] |
| סינגפור | PDPA — עד 10% מהמחזור בסינגפור לארגונים גדולים | אסטרטגיית סייבר 2026; ניהול תשתית המידע הקריטית (CII) | מענק NEHR Connect עד S$45 מיליון ל-4 שנים; תמיכה בעסקים קטנים ובינוניים | הדרכות MOH / CSA, תבניות, ייעוץ [70] |
ההשוואה מראה מגמה חשובה: משטרים מודרניים כבר אינם רואים באבטחת סייבר בעיה טכנית גרידא. בכל המודלים המפותחים מופיעים ארבעה מרכיבים משותפים: אחריות הנהלה, ניהול סיכונים מחייב, דיווח מהיר למדינה ומוכנות מאומתת להתאוששות. [71]
מודל מעשי לחוסן סייברי של מוסד רפואי
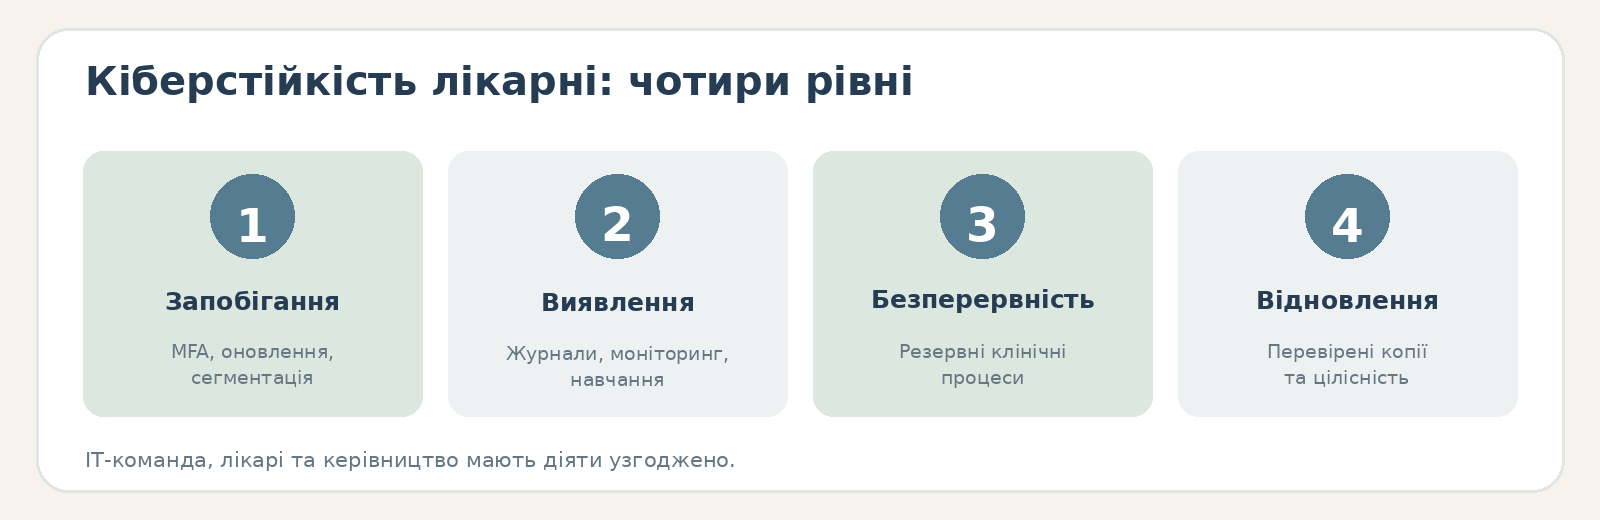
תוכנית סייבר איכותית צריכה להתחיל לא ברכישת מוצר, אלא בתשובה לשאלה: אילו תהליכים קליניים אינם יכולים לעצור, ועל אילו נכסים דיגיטליים הם תלויים?
מודל ממשל טיפוסי עשוי להיראות כך:
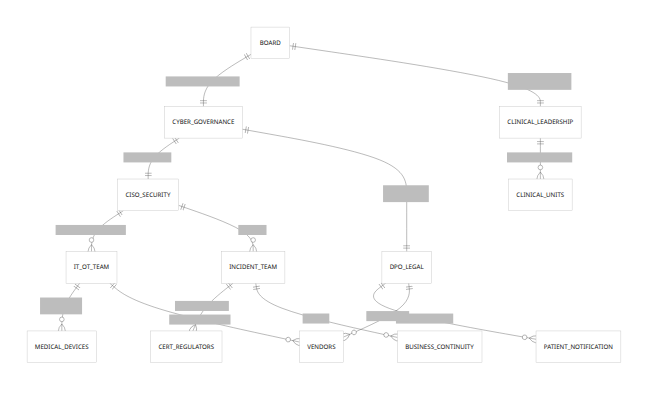
עיקרון מפתח: ראש שירות אבטחת המידע (CISO) אינו יכול לשאת לבדו באחריות לסיכון שעלול לעצור חדר ניתוח, מעבדה או מחלקה לטיפול דחוף. הבעלים של סיכון כזה צריכה להיות הנהלת הארגון, וההנהלה הקלינית צריכה לקחת חלק בבדיקת תוכניות המשכיות הפעילות והתאוששות מאסון. דווקא משום כך NHS ב-2026 מדגיש פיקוח של הדירקטוריון וההנהלה על סיכוני סייבר ועל התאוששות. [6]
המינימום הטכני. העדיפות הראשונה צריכה להיות אבטחת חשבונות: אימות רב-שלבי (MFA) לגישה מרחוק, למנהלי מערכת, לשירותי ענן ולרשומה הרפואית האלקטרונית; חשבונות מיוחסים נפרדים; הרשאות גישה מינימליות הנדרשות; ניתוק מהיר של חשבונות עובדים שעזבו; ויתור על חשבונות משותפים, במקום שהדבר אפשרי מבחינה קלינית. האירוע ב-Change Healthcare הוא כמעט אישור לימודי לסיכון שבפורטל גישה מרחוק ללא MFA. [33] HHS כולל MFA, פרטי זיהוי ייחודיים והפרדת חשבונות מיוחסים ביעדי אבטחת הסייבר למגזר הבריאות. [13]
הרמה השנייה — מיפוי נכסים וניהול פגיעויות. מוסד רפואי צריך לדעת לא רק את מספר המחשבים, אלא את הבעלים של כל נכס קריטי, מערכת ההפעלה, קושחה, גרסת התוכנה, נגישות מהאינטרנט, סטטוס תמיכה אצל הספק, קריטיות קלינית, אופן הגיבוי וזמן ההשבתה המותר. הלקח של WannaCry הוא דווקא בכך שמערכות ללא תמיכה וללא עדכונים הפכו חולשה טכנולוגית מוכרת לבעיה מערכתית של מערכת הבריאות. [23]
השלישית — פילוח רשת. מערכות קליניות, תשתית IT מנהלית, אינטרנט הדברים הרפואי וטכנולוגיות תפעוליות, רשת Wi-Fi לאורחים, תשתית הגיבוי וסביבת ניהול הגישה המיוחסת לא צריכות להיות רשת שטוחה אחת. הדבר אינו מבטיח הגנה מפני חדירה, אך מקשה במידה ניכרת על תנועה רוחבית ברשת — שלב שהיה חשוב הן ב-SingHealth והן ב-Change Healthcare. [72]
הרביעית — גיבוי כיכולת ממשית ולא כסימון פורמלי. נדרשים לפחות עותקים מבודדים לוגית או בלתי ניתנים לשינוי של נתונים קריטיים, בקרת גישה למערכות הגיבוי ובדיקת שחזור סדירה. לגבי הרשומה הרפואית האלקטרונית יש לבדוק לא רק שחזור של קובץ אלא גם תרחיש: “האם נוכל לשחזר את המערכת הקלינית במסגרת זמן ההתאוששות היעד המוסכם (RTO) ונקודת ההתאוששות היעד של הנתונים (RPO) ולאמת את שלמות הרשומות?”
החמישית — אמצעי איתור ותגובה בנקודות קצה (EDR), מערכת לניהול אירועי אבטחה (SIEM), רישום ביומנים והגדרת איתור איומים. יש לבצע מתאם בין יומני גישה מרחוק, מערכות ניהול חשבונות, הרשומה הרפואית האלקטרונית, Active Directory, חומת האש, VPN, שירותי ענן ופעולות של משתמשים מיוחסים. SingHealth מראה שמומחים טכניים בודדים יכולים לראות אנומליות, אך בלי מתאם ובלי מודל הסלמה נכון הארגון אינו מרכיב אותן לתמונה אחת של התקיפה. [73]
השישית — אבטחת מכשור רפואי. לגבי כל התקן המחובר לרשת יש צורך לדעת את הספק, תקופת התמיכה וסיום מחזור החיים, עדכונים זמינים, תלויות רשת, שיטת אימות, מנגנון תמיכה מרחוק וההשלכות הקליניות של אי-זמינותו. אם אי אפשר לעדכן התקן בשל מגבלות הסמכה או מגבלות הספק, מפצים על הסיכון בפילוח, ברשימת תוכנות מותרות, בניטור רשת, בגישה מרחוק מוגבלת ובתוכנית החלפה.
השביעית — אבטחת צדדים שלישיים. חוזה עם מעבדה, ספק ענן, ספק מערכת מידע בית-חולימית או רפואית, שירות טלרפואה או מרכז תפעול אבטחה (SOC) חיצוני צריך לכלול לא את הניסוח המופשט “מבטיח אבטחת מידע”, אלא דרישות קונקרטיות: אימות רב-שלבי; הצפנה; רישום ביומנים; הודעה על אירועים; שיתוף פעולה בחקירה פורנזית; תיקון פגיעויות; בקרת קבלני משנה; גיבוי; RTO/RPO; שימור ראיות; זכות לביקורת; מחיקה מאובטחת של נתונים; תוכנית יציאה מהחוזה. תוצאות האירועים ב-Change Healthcare וב-Synnovis מראות שתלות תפעולית יש לראות כתלות סייברית. [74]
המינימום הארגוני. לכל שירות קליני קריטי צריכה להיות תוכנית כתובה לעבודה בזמן השבתת מערכות. לא “ה-IT ישחזר את המערכת”, אלא באופן קונקרטי: כיצד רושמים מטופל חדש ללא מערכת המידע הבית-חולימית; כיצד בודקים את היסטוריית נטילת התרופות; כיצד מזמינים בדיקות מעבדה; כיצד מקבלים תוצאות; כיצד מתעדים מתן תכשירים; מה קורה עם התמונות הרפואיות; כיצד לאחר השחזור מעבירים רישומי נייר בחזרה לרשומה הרפואית האלקטרונית; כיצד מונעים כפילויות וטעויות בהעברת הנתונים.
המינימום המשפטי. מוסד רפואי צריך לנהל רישום נתונים ומפה משפטית: אילו קטגוריות נתונים מעובדות, מי הבעלים או המחזיק בנתונים או הגורם הרלוונטי לפי הדין הלאומי, לאילו צדדים שלישיים יש גישה, על איזה בסיס משפטי, היכן פיזית ובאיזה תחום שיפוט נשמרים הנתונים, מהם מועדי השמירה, מהן הדרישות להודעה על דליפות ומי מוסמך להחליט על הודעה לרגולטור ולמטופלים.
באוקראינה חשוב לקשור זאת למשטר ESOZ, לחוק “על הגנת נתונים אישיים”, לכללי הסודיות הרפואית, לחקיקה בדבר מערכות מידע ותקשורת ולמערך החדש של התגובה לאירועי סייבר. [75]
המינימום ההדרכתי. קורס שנתי במודעות לסייבר כשלעצמו אינו מספיק. מומלץ לחלק את ההדרכה לפי תפקידים:
| קבוצה | מה צריך לתרגל |
|---|---|
| כלל העובדים | זיהוי פישינג, גניבת פרטי זיהוי ובקשות חשודות לאימות רב-שלבי; טיפול בנתוני מטופלים; דיווח מהיר על אירועים |
| רופאים / אחיות | נהלי עבודה בזמן השבתת מערכות, גישה מאובטחת לרשומה הרפואית האלקטרונית, התקנים ניידים, תהליכי עבודה חירום |
| מומחי IT | הגנה על תצורות, התקנת עדכונים, גיבוי, פילוח, יומני רישום, כלי EDR, פורנזיקה דיגיטלית |
| מנהלי מערכת | ניהול גישה מיוחסת (PAM), חשבונות מיוחסים, נהלי גישת חירום |
| הנהלה | קבלת החלטות בזמן מתקפת תוכנת כופר, תקשורת, סיכונים משפטיים, תעדוף שירותים |
| משפטנים / ממונה על הגנת נתונים | הערכת דליפה, הודעה לרגולטור ולמטופלים, שימור ראיות |
| מחלקת רכש | דרישות אבטחה לצדדים שלישיים בחוזים, הסכם רמת שירות (SLA), הודעה על אירועים, תנאי יציאה מהחוזה |
גישה זו לפי תפקידים תואמת את הכיוונים שמפתחים HHS, NHS ו-MHLW. [76]
תוכנית פעולה לאחר אירוע סייבר
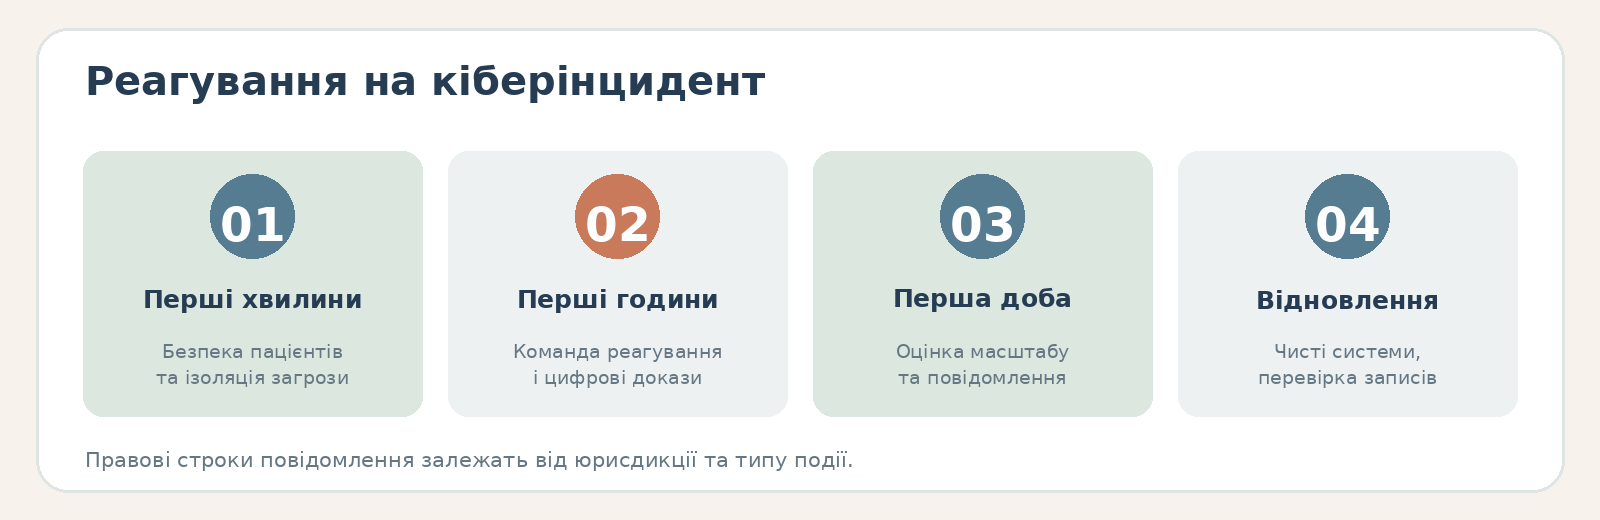
השעות הראשונות לאחר תקיפה הן הרגע שבו החלטה שגויה עלולה להגדיל את הנזק הקליני והמשפטי כאחד. תוכנית התגובה לאירועים של מוסד רפואי צריכה להיות מאושרת מראש, נבדקת ומתואמת עם תוכנית המשכיות הפעילות.
| אופק זמן | פעולות עיקריות |
|---|---|
| הדקות הראשונות | למנות ראש צוות תגובה לאירוע; לאשר את ההשפעה על התהליכים הקליניים; לבודד נכסים שנפרצו; לא להשמיד ראיות; היכן שנדרש — לעבור לנהלי עבודה בזמן השבתה |
| עד כמה שעות | לערב מומחי IT ושירות אבטחה, הנהלה קלינית, משפטנים וממונה על הגנת נתונים, הנהלה ושירות תקשורת; לקבוע את וקטור התקיפה; לחסום פרטי זיהוי שנפרצו; לאסוף ראיות דיגיטליות נדיפות ויומני רישום |
| 24 השעות הראשונות | לקבוע את היקף האירוע, את היקף הנתונים שנחשפו, את המערכות שנפגעו ואת השירותים הקריטיים; לבדוק את עותקי הגיבוי; להודיע ל-CERT/CSIRT ולרגולטורים אם קיימת חובה כזו; לארגן תהליכים קליניים חלופיים |
| 24–72 שעות | להמשיך בבלימה ובסילוק האיום; לבצע הערכה משפטית של הדליפה; לשלוח הודעות חובה; להכין הצהרה פומבית מאומתת; להתחיל בשחזור מבוקר |
| הימים הבאים | לשחזר מערכות בעדיפות גבוהה בסביבה נקייה; להחליף פרטי זיהוי ומפתחות; לחזק את הניטור; לאמת את שלמות הנתונים; לעבוד מול מטופלים, ספקים וגורמי אכיפת החוק |
| לאחר היציבות | לערוך תחקיר עצמאי לאחר האירוע וניתוח שורש הבעיה; לתקן ליקויים באמצעי הבקרה; להכין דוח להנהלה; לעדכן את רישום הסיכונים; לחזור על התרגול השולחני |
הניסיון של האיחוד האירופי לפי NIS2 מראה היטב מדוע אי אפשר להמתין ל“תמונה פורנזית מלאה” לפני תחילת הדיווח: המערכת קובעת התרעה מוקדמת בתוך 24 שעות, לאחר מכן הודעה בתוך 72 שעות ורק מאוחר יותר — דוח מסכם. [77] היגיון דומה קיים באוסטרליה לתשתיות קריטיות: 12 שעות לאירועים החמורים ביותר המשפיעים על הזמינות. [56]
באוקראינה יש לשלב מראש בתוכנית את התקשורת עם CERT-UA. הצוות מקבל רשמית דיווחים, חוקר ומסייע בהתמודדות עם ההשלכות. [9]
מה אין לעשות בזמן מתקפת תוכנת כופר: לכבות באופן כאוטי את כל הציוד ללא תיאום; למחוק יומני רישום; ליצור קשר עצמאי עם התוקפים מחשבונות אישיים; לנקוב בפומבי בסיבה או בהיקף לפני אישור בחקירה פורנזית; לשחזר מערכות ברשת שנפרצה; לחבר עותקי גיבוי לסביבה שבה אחיזת התוקף עדיין לא סולקה; לראות בתשלום כופר תחליף לשחזור.
המקרים של HSE ושל Change Healthcare מראים שתי החלטות שונות בנוגע לכופר: HSE לא שילמה כופר, ואילו מנכ״ל UnitedHealth Group אישר שהוא עצמו קיבל את ההחלטה לשלם ב-Change Healthcare. [78] מכך לא נובע כלל אוניברסלי של “לעולם” או “תמיד” לשלם. ההחלטה תלויה בעמדת גורמי אכיפת החוק, במשטר הסנקציות, בהשלכות הקליניות, ביכולת השחזור, בביטוח ובהערכה משפטית. אבל קבלת דרישת כופר אינה צריכה להיות הרגע הראשון שבו ההנהלה דנה במדיניות זו.
תבניות קצרות של מדיניות ונהלים
תבנית מדיניות לניהול גישה
מטרה: להבטיח גישה למידע רפואי אך ורק בהתאם להסמכות התפקיד והסמכויות הקליניות.
כלל: לכל המשתמשים חשבונות אישיים. אימות רב-שלבי (MFA) חובה לגישה מרחוק, לחשבונות מיוחסים ולמערכות קריטיות מוגדרות אחרות. הרשאות ניתנות לפי העקרונות של הרשאות גישה מינימליות הנדרשות וגישה לפי תפקיד.
סקירה: ההרשאות נסקרות לאחר שינוי תפקיד ובאופן תקופתי; עם סיום יחסי העבודה / החוזה הגישה מבוטלת מיד.
גישת חירום: גישה בעקיפת הכללים הרגילים (“שבירת זכוכית”) מותרת רק בהכרח קליני, נרשמת אוטומטית ביומן ומוכפפת לבדיקה לאחר מכן.
הגישה תואמת את יעדי אבטחת הסייבר של HHS (CPGs) ואת עקרונות הגישה המבוקרת החלים ב-ESOZ. [79]
תבנית נוהל לדיווח על אירוע חשוד
כל עובד שהבחין בכניסה חריגה למערכת, בפישינג, בהודעת תוכנת כופר, בגישה בלתי מורשית, באובדן התקן או בהתנהגות חריגה של מערכת קלינית אינו מנהל חקירה עצמאית, אלא מדווח מיד לשירות התמיכה או למרכז תפעול האבטחה (SOC) בערוץ שנקבע.
ההודעה צריכה לכלול: שעה, מערכת/התקן, תיאור קצר, צילום מסך (אם אפשר), פעולות המשתמש לפני האירוע.
צוות התגובה לאירועים קובע את רמת החומרה, את ההשפעה על התהליכים הקליניים ואת הצורך בהסלמה להנהלה, לממונה על הגנת נתונים, למשפטנים, ל-CERT או לרגולטור.
בעיית ההסלמה המאוחרת היא אחד הלקחים המרכזיים של SingHealth. [73]
תבנית סעיף חוזי בנושא אבטחת צדדים שלישיים
הספק מיישם אימות רב-שלבי לגישה מרחוק וגישה מיוחסת, מנהל רישום ביומנים של אירועי אבטחה, מקיים תהליך לניהול פגיעויות, מצפין נתונים רגישים בהעברה ובאחסון, מקיים יכולת גיבוי ושחזור שנבדקה ומודיע ללקוח על אירוע אבטחה מאומת או חשוד באופן סביר לא יאוחר מ-X שעות לאחר גילויו.
הספק שומר ראיות דיגיטליות, מסייע בחקירת האירוע, מודיע על קבלני משנה שהועסקו ואינו משנה את מקום או תחום השיפוט של עיבוד נתוני בריאות ללא הליך שנקבע בחוזה.
מומלץ לקבוע בחוזה מועד קצר ממועד הרגולטור החיצוני, אחרת מוסד הבריאות עלול פשוט לא להספיק לעמוד בחובת ההודעה של עצמו.
תבנית מדיניות גיבוי ושחזור
לכל מערכת קלינית קריטית נקבעים זמן התאוששות יעד (RTO) ונקודת התאוששות יעד של נתונים (RPO).
לפחות עותק גיבוי אחד צריך להיות מוגן מפני שינוי או מחיקה באמצעות פרטי זיהוי עובדים.
בדיקת שחזור מבוצעת לפי לוח זמנים מאושר.
תוצאות בדיקת השחזור מתועדות ומדווחות לבעל המערכת.
עותק גיבוי נחשב תקין רק לאחר שחזור מאומת ובדיקת שלמות.
תבנית נוהל עבודה בזמן השבתה עקב מתקפת תוכנת כופר
באובדן גישה לרשומה הרפואית האלקטרונית מכריז ראש הצוות הקליני האחראי על מעבר למצב עבודה בזמן השבתה.
משתמשים בטפסי נייר / מקומיים שהוכנו מראש לזיהוי מטופלים, למתן תרופות, להזמנות מעבדה, לתמונות רפואיות ולרישומים קליניים.
לאחר השחזור מועברים הנתונים לרשומה הרפואית האלקטרונית בנוהל של בקרה כפולה, כדי למזער כפילויות וטעויות בהעברה.
שחזור מערכות ה-IT ושחזור התהליכים הקליניים הם זרמי עבודה נפרדים, שראש צוות התגובה לאירוע מסנכרן ביניהם.
רשימת תיוג למוכנות מוסד רפואי ומסקנות אסטרטגיות
להלן כלי מעשי להערכה עצמית. תשובה “לא” אינה מצביעה אוטומטית על כשל קריטי, אך מכלול תשובות “לא” באותה קטגוריה מצביע על סיכון מערכתי.
| שאלת בקרה | כן / חלקית / לא |
|---|---|
| האם מנהל המוסד / הדירקטוריון מקבל באופן סדיר דוח על סיכוני סייבר? | ☐ |
| האם מונו אחראים לאבטחת מידע (CISO) ולהגנה על נתונים אישיים (DPO)? | ☐ |
| האם קיים רישום עדכני של כל נכסי ה-IT הקריטיים והמכשור הרפואי? | ☐ |
| האם לכל שירות קליני קריטי הוגדרו תלויותיו ב-IT? | ☐ |
| האם אימות רב-שלבי (MFA) מופעל עבור VPN, גישה מרחוק, שירותי ענן וחשבונות מיוחסים? | ☐ |
| האם מנהלי המערכת משתמשים בחשבונות מיוחסים נפרדים? | ☐ |
| האם חשבונות משותפים בוטלו או נתונים לבקרה קפדנית? | ☐ |
| האם קיים נוהל לביטול גישה מיד עם פיטורין או שינוי תפקיד? | ☐ |
| האם משאבים הנגישים מהאינטרנט נסרקים באופן סדיר לאיתור פגיעויות? | ☐ |
| האם נקבע מועד התקנה מובטח לעדכונים קריטיים? | ☐ |
| האם המערכות ללא תמיכה ידועות ויש להן תוכנית החלפה או פילוח? | ☐ |
| האם הרשת הקלינית, המנהלית, רשת האורחים, רשת המכשור הרפואי ורשת הגיבוי מפולחות? | ☐ |
| האם כלי EDR או ניטור דומה של התקני קצה מכסים את השרתים והמחשבים הקריטיים? | ☐ |
| האם רישום מרוכז ביומנים מכסה חשבונות, VPN, Active Directory, רשומה רפואית אלקטרונית, חומת אש ושירותי ענן? | ☐ |
| האם יומני הרישום מוגנים מפני מחיקה בידי חשבון מנהל מערכת רגיל? | ☐ |
| האם קיימים עותקי גיבוי מבודדים או בלתי ניתנים לשינוי של מערכות קריטיות? | ☐ |
| האם בוצעה בדיקת שחזור ממשית ב-12 החודשים האחרונים? | ☐ |
| האם הוגדרו ונבדקו RTO/RPO עבור הרשומה הרפואית האלקטרונית, מערכות המעבדה, הרדיולוגיה ומערכת המידע הבית-חולימית? | ☐ |
| האם המחלקה לטיפול דחוף יכולה לעבוד ללא הרשומה הרפואית האלקטרונית? | ☐ |
| האם למעבדה יש נוהל עבודה ללא מערכת המידע המעבדתית? | ☐ |
| האם קיים תהליך נייר / לא מקוון למתן הוראות תרופתיות ומתן תרופות? | ☐ |
| האם קיימת תוכנית להתאמת רישומי נייר לאחר שחזור המערכות? | ☐ |
| האם ספקים קריטיים מחויבים לדווח במהירות על אירועים? | ☐ |
| האם החוזים כוללים דרישות בנושא אבטחה, גיבוי, ביקורת, חקירה פורנזית ויציאה מהחוזה? | ☐ |
| האם ידועים כל קבלני המשנה ומקומות אחסון נתוני המטופלים בענן? | ☐ |
| האם תוכנית התגובה לאירועים עודכנה במהלך השנה? | ☐ |
| האם קיימים אנשי קשר עדכניים של CERT/CSIRT, הרגולטור, גורמי אכיפת החוק והמבטח? | ☐ |
| האם במהלך השנה נערכה הדרכה בנושא מתקפת תוכנת כופר? | ☐ |
| האם בהדרכה השתתפו המנהל, ההנהלה הקלינית, המשפטנים ושירות התקשורת? | ☐ |
| האם הצוות עובר באופן סדיר הדרכה בנושא פישינג ואבטחת סייבר? | ☐ |
| האם העובדים מכירים ערוץ פשוט אחד שאליו מדווחים על אירוע? | ☐ |
| האם קיימת מטריצה משפטית של מועדי הודעה על דליפות ועל אירועי סייבר? | ☐ |
| האם קיימת תבנית מאושרת להודעה למטופלים? | ☐ |
| האם קיימת מדיניות נפרדת לקבלת החלטות בנוגע לכופר ולסחיטה? | ☐ |
| האם לאחר אירועים ומצבים של “כמעט” נערך תחקיר להפקת לקחים? | ☐ |
מעשית אפשר להעריך את התוצאה כך: 90–100% “כן” — תוכנית בשלה, שעדיין זקוקה לבדיקות מתמידות; 70–89% — בסיס מקובל עם פערים קונקרטיים; 50–69% — פגיעות תפעולית מהותית; פחות מ-50% — העדיפות צריכה להיות לא רכישת פלטפורמה טכנולוגית חדשה, אלא בניית ממשל בסיסי ויכולת התאוששות. זוהי אינה סקאלה רגולטורית, אלא כלי ניהולי לניתוח פערים פנימי.
במוסד אוקראיני מומלץ לחלק את ההשקעות הראשונות בסדר הבא: אבטחת חשבונות ו-MFA → מיפוי נכסים → גיבוי ושחזור → ניהול עדכונים ופגיעויות → פילוח רשת → רישום ביומנים ואיתור איומים → תגובה לאירועים → נהלים קליניים לזמן השבתה → אבטחת ספקים → יכולות מתקדמות של מרכז תפעול אבטחה (SOC). סדר זה תואם את אופי החולשות שהתגלו בפועל ב-WannaCry, SingHealth, HSE, Medibank ו-Change Healthcare. [80]
עבור בית חולים קטן אין פירוש הדבר צורך להקים SOC גדול משלו. אפשר לרכוש חלק מהפונקציות כשירות מנוהל, אך את הסיכון ואת האחריות אי אפשר להעביר במיקור חוץ. ההנהלה עדיין צריכה לדעת אילו נתונים ומערכות קריטיים, מי יכול לחסום את גישת התוקף, מי ישחזר את הרשומה הרפואית האלקטרונית, כמה זמן זה ייקח וכיצד יעבדו הרופאים עד לשחזור.
למערכת בריאות ממלכתית נדרשת רמה נוספת: מודיעין איומים מגזרי, אמצעי הגנה בסיסיים אחידים, ספקים מוסמכים ומאומתים, דיווח מרוכז, מימון הגנה סייברית של בתי חולים קטנים, תרגילים משותפים בין מוסדות, מנגנוני גיבוי למעבדות ולמערכת האלקטרונית לבריאות, וכן תיאום לאומי של התגובה לאירועים. בכיוון זה בדיוק נעים האיחוד האירופי, NHS, יפן וסינגפור. [81]
עבור אוקראינה מבטיח במיוחד היה מודל שבו רמת בסיס מינימלית של אבטחת סייבר למוסדות רפואיים קשורה לא רק להגנה על נתונים אישיים אלא גם ליכולת לתת טיפול במקרה של כשל במערכות דיגיטליות. למעשה זה אומר התקרבות של שלוש דיסציפלינות נפרדות מסורתית:
אבטחת סייבר + בטיחות מטופלים + המשכיות פעילות = חוסן סייברי של מערכת הבריאות.
זה הלקח המרכזי של העשור האחרון. המערכות הבשלות ביותר כבר אינן שואלות: “האם בית החולים שלנו יותקף?” הן מתכננות כיצד למנוע התפשטות של התקיפה, כיצד להמשיך לטפל במטופלים בזמן האירוע וכיצד להתאושש בלי לאבד אמון ושלמות של נתונים רפואיים.
באוקראינה גישה זו מתחזקת נוסף על כך בשל הסיכון הצבאי. CERT-UA תיעד כבר ב-2026 קמפיינים שבין מטרותיהם היו בתי חולים, בעוד שהרפואה הדיגיטלית נשענת יותר ויותר על ESOZ ועל מערכות מידע מקושרות. [82] לפיכך את החוסן הסייברי של מערכת הבריאות יש לראות באותה רמה עם החוסן האנרגטי, התקשורתי וחוסן קריטי אחר.
הפרויקטים שלנו
פרויקטים לוותיקים
- veterano.info — פרויקט מידע לוותיקים ולבני משפחותיהם מטעם Veterans Cluster of Ukraine ומכון הוותיקים.
- veterano.media — המדיה של Veterans Cluster of Ukraine: חדשות, סיפורים וניווט מעשי לוותיקים ולמשפחות.
- veterano.army — סוכנות כוח אדם לעסקים: מאתרים ותיקים כשירים לעבודה לפי צורכי העסק — ייצור, מחסן, לוגיסטיקה, משרד.
- veterano.bio — אישור דיגיטלי של מעמד ותיק ותרגום מסמכים: פרופיל מוגן, אישור רב-לשוני.
- veterano.digital — “החלון האחד” — דלפק קבלה דיגיטלי לוותיק בחינוך: פנייה בכל דרך נוחה, מסלול לימודים אישי.
פרויקטים שותפים של המערכת האקולוגית
- הסוכנות לשיקום אוקראינה — איגוד המאחד את מאמצי המדינה, העסקים והקהילות סביב השיקום והפיתוח של אוקראינה לאחר המלחמה.
- המכון הלאומי לפיתוח אזורי — מאחד מדע, חינוך, עסקים ומדינה כדי להאיץ את התפתחות האזורים.
- מרכז המחקר המידעי-אנליטי “חדשנות, השקעות, אינטלקט” — מרכז מחקר מידעי-אנליטי, קייב.
- קרן הצדקה “שיקום ופיתוח של אוקראינה” — בתי חולים שדה ניידים לכוחות המזוינים של אוקראינה.
- AGGR World / ITTA — חדשות כלכלה, ביטחון, עסקים וחברה.
פיתוחים מוכנים של SmartGT
- Smart CMS — מערכת ניהול תוכן חינמית ומאובטחת עם בינה מלאכותית מובנית לתוכן, תוספים למשימות שלכם ועורך בלוקים נוח.
- Smart LMS — פלטפורמות לימוד סוף-לסוף: קורסים, מבחנים, מטלות, תעודות ומכירת גישה; כל בית ספר עם דומיין ומותג משלו, וכולם מלוח בקרה אחד.
- BOT-panel — ניהול בוטים של Telegram עם AI בלוח בקרה אחד: דיוור, אנשי קשר, מעקב נוכחות, אישור מסמכים, הערכת איכות התקשורת.
- Smart Audit — בדיקת אתר חינמית תוך 3 דקות: אבטחה, נראות במנועי חיפוש, מהירות, מוכנות לסוכני AI; ללא הרשמה.
- Smart 360 — ERP ו-CRM לעסקים: לקוחות ועסקאות במשפך, קטלוג פריטים ומחירונים, מחסן, מסמכים וחוזים במערכת אחת.
- Smart Window — החלון האחד של המנהל — כיצד בנוי הלוח ומה רואים בו.
מקורות
אוקראינה
- Olha Danchenko. “סייבר ברפואה: כיצד להגן על נתוני מטופלים בעידן הדיגיטציה”, PRAVO.UA, 16 בספטמבר 2026. [15]
- הכנסת של אוקראינה (Verkhovna Rada). חוק אוקראינה “על הגנת נתונים אישיים”, נוסח תקף. [83]
- הכנסת של אוקראינה (Verkhovna Rada). חוק מס' 4336-IX מ-27 במרץ 2025 בנושא הגנת מידע והגנה סייברית על משאבי מידע ממלכתיים ועל תשתית מידע קריטית. [21]
- ESOZ / חברת המדינה “Electronic Health”. חומרים רשמיים על הגנת נתונים אישיים ורפואיים במסד הנתונים המרכזי של ESOZ. [20]
- CERT-UA [9]
האיחוד האירופי
- European Union. Directive 2022/2555 — NIS2 Directive. [77]
- European Union. Regulation 2016/679 — General Data Protection Regulation. [12]
- European Union. Regulation 2025/327 — European Health Data Space. [39]
- ENISA. Checking-up on Health: Ransomware Accounts for 54% of Cybersecurity Threats, 2023. [18]
- ENISA. [19]
- European Commission. Cybersecurity in healthcare, 2026. [84]
- ENISA, 2026. [85]
- European Commission / EU. Cyber Solidarity Act ו-European Cybersecurity Reserve. [41]
בריטניה
- National Audit Office. Investigation: WannaCry cyber attack and the NHS, 2017. [23]
- NHS England. Board and executive assurance: cyber security risk, 2026. [6]
- UK Department of Health and Social Care. The Network and Information Systems Regulations 2018: guide for the health sector in England. [42]
- Information Commissioner’s Office. Guidance on personal data breach reporting under UK GDPR. [43]
- NHS England. Synnovis cyber incident. [28]
- ICO. Statement concerning the Synnovis cyber attack. [86]
ארה״ב
- U.S. HHS Office for Civil Rights. HIPAA Security Rule materials. [44]
- U.S. HHS. HIPAA Breach Notification Rule, 2026 reporting instructions. [45]
- HHS Cyber Gateway. Healthcare and Public Health Cybersecurity Performance Goals. [87]
- HHS OCR. Anthem pays OCR $16 Million in record HIPAA settlement following largest health data breach in history, 2018. [22]
- HHS OCR. Change Healthcare Cybersecurity Incident Frequently Asked Questions. [88]
- Andrew Witty / UnitedHealth Group. Testimony before the U.S. Senate Finance Committee: Change Healthcare cyberattack. [89]
- UnitedHealth Group. Updates restoration Change Healthcare. [90]
- U.S. Department of Justice. ALPHV/BlackCat ransomware operations. [91]
אירלנד
- Health Service Executive. Conti cyber attack on the HSE — Independent Post Incident Review. [92]
- HSE. [31]
יפן
- Personal Information Protection Commission of Japan. APPI — laws and policies. [47]
- PPC Japan. Reporting personal-data leaks, unauthorized access ransomware. [49]
- Ministry of Health, Labour and Welfare. Portal cybersecurity measures for medical institutions, guidance, checklists, training, reporting, procedures. [48]
- MHLW. Cybersecurity support and assessment programme for medical institutions. [93]
ישראל
- Israel Privacy Protection Authority. Guidance on Privacy Protection Regulations (Data Security) 2017. [51]
- Israel Privacy Protection Authority. Amendment 13 to the Privacy Protection Law, effective from August 2025, updated guidance, 2026. [52]
- Israel National Cyber Directorate. National Cybersecurity Strategy 2025. [53]
- Israel Ministry of Health. Cybersecurity directions to health organisations, 2026. [54]
אוסטרליה
- Office of the Australian Information Commissioner. Notifiable Data Breaches scheme guidance. [55]
- OAIC. OAIC takes civil penalty action against Medibank, 2024. [94]
- OAIC. Regulatory guidance on current maximum Privacy Act civil penalties. [57]
- Australian Cyber Security Centre / cyber.gov.au. Mandatory reporting under the Security of Critical Infrastructure Act, including critical hospital assets. [56]
- Australian Federal Police. Official investigation materials concerning the Medibank attack. [95]
סינגפור
- Personal Data Protection Commission. Data breach notification requirements. [58]
- PDPC. Updated PDPA enforcement regime and financial penalty limits. [63]
- Cyber Security Agency of Singapore. Cybersecurity Act and Critical Information Infrastructure requirements. [96]
- Singapore Ministry of Health. Healthcare Cyber Security and Data Security Essentials, training and support measures, 2026. [61]
- Singapore Ministry of Health. Funding measures including NEHR Connect Grant and cybersecurity support for providers, 2026. [62]
- Committee of Inquiry into the Cyber Attack on Singapore Health Services Patient Database. Official public report, 10 January 2019. [97]