Cyberbezpieczeństwo w medycynie: ochrona danych pacjentów, ciągłość opieki medycznej i odporność systemu ochrony zdrowia
Cyfryzacja medycyny zmieniła samą naturę ryzyka cybernetycznego. Elektroniczna dokumentacja medyczna, laboratoryjne systemy informatyczne, telemedycyna, e-recepty, urządzenia medyczne, usługi…
Autorzy:
Artem Honczarenko, PhD — prezydent International Technology Transfer Association (ITTA), ekspert w dziedzinie transformacji cyfrowej, sztucznej inteligencji, innowacji technologicznych i międzynarodowego transferu technologii, kierownik Instytutu Weteranów „Architecture of Resilience” KNUBA
Mychajło Wasjanowycz, CEO SmartGT, ekspert w dziedzinie transformacji cyfrowej i AI, starszy pracownik naukowy Narodowego Instytutu Rozwoju Regionalnego, dyrektor organizacji charytatywnej „Fundacja Charytatywna «NAMIR»”, koordynator inkubatora AI Klastra Weteranów Ukrainy (KWU).
Andrij Stańko, PhD, starszy wykładowca katedry technologii komputerowo zintegrowanych Tarnopolskiego Narodowego Uniwersytetu Technicznego im. Iwana Puluja. Wykładowca Centrum Technologii Informacyjnych TNTU
Cyfryzacja medycyny zmieniła samą naturę ryzyka cybernetycznego. Elektroniczna dokumentacja medyczna, laboratoryjne systemy informatyczne, telemedycyna, e-recepty, urządzenia medyczne, usługi chmurowe, systemy rozliczeń ubezpieczeniowych i rejestry krajowe dają pacjentom znaczne korzyści, ale jednocześnie sprawiają, że infrastruktura informatyczna staje się częścią procesu udzielania świadczeń zdrowotnych. Dlatego cyberbezpieczeństwo w medycynie to już nie tylko kwestia poufności. To kwestia bezpieczeństwa pacjenta, ciągłości leczenia, integralności decyzji klinicznych i odporności systemu zdrowia publicznego. Departament Zdrowia i Opieki Społecznej USA wprost formułuje zasadę: cyberbezpieczeństwo to bezpieczeństwo pacjentów. [1]
Artykuł na portalu PRAVO.UA „Cyberbezpieczeństwo w medycynie: jak chronić dane pacjentów w dobie cyfryzacji” kładzie nacisk na trzy podstawowe właściwości chronionych informacji — poufność, integralność i dostępność. Szczególną rolę odgrywają czynnik ludzki, kontrola dostępu, szkolenie personelu oraz reżim prawny informacji medycznych. W odniesieniu do Ukrainy tezy te potwierdzają ustawa „O ochronie danych osobowych”, przepisy o ochronie informacji i cyberbezpieczeństwie, zasady Elektronicznego Systemu Ochrony Zdrowia (ESOZ) oraz reforma krajowego systemu reagowania na incydenty cybernetyczne z 2025 roku. [2]
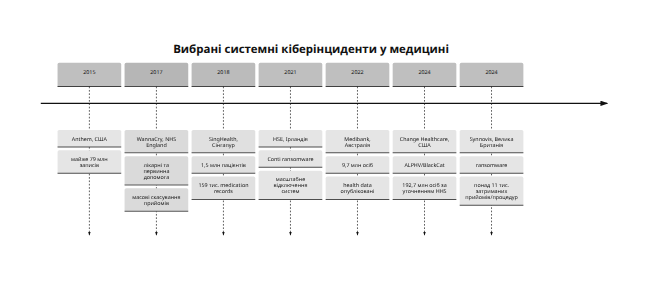
Praktyka światowa pokazuje, że najgroźniejszym skutkiem ataku na placówki medyczne jest często nie kradzież samego pliku, lecz utrata zdolności działania systemu. Cyberatak z użyciem ransomware WannaCry w maju 2017 roku doprowadził do odwołania tysięcy wizyt w Narodowej Służbie Zdrowia Wielkiej Brytanii. Atak na irlandzką Służbę Zdrowia w 2021 roku zaczął się od wiadomości phishingowej i zakończył rozległym wyłączeniem systemów.
Cyberatak na firmę Change Healthcare w 2024 roku zakłócił przepływ recept i płatności w znacznej części amerykańskiego systemu ochrony zdrowia. Atak na brytyjskie laboratorium Synnovis spowodował opóźnienie ponad 11 000 wizyt ambulatoryjnych i zabiegów planowych. [3]
Skala wycieków również może być systemowa. Firma Anthem poinformowała o prawie 79 mln poszkodowanych; państwowa sieć medyczna Singapuru SingHealth — o prawie 1,5 mln; australijska firma medyczna Medibank — o około 9,7 mln; Departament Zdrowia i Opieki Społecznej USA odnotował według stanu na lipiec 2025 roku około 192,7 mln osób, których dane objął incydent w Change Healthcare. [4]
Zmienia się także model regulacyjny. W UE dyrektywa NIS2 (dyrektywa UE w sprawie bezpieczeństwa sieci i systemów informatycznych) przenosi cyberbezpieczeństwo z „funkcji IT” do sfery odpowiedzialności zarządczej, wymaga zarządzania ryzykiem oraz wieloetapowego zgłaszania poważnych incydentów. Ogólne rozporządzenie UE o ochronie danych (RODO) odrębnie reguluje naruszenia ochrony danych osobowych; rozporządzenie w sprawie Europejskiej przestrzeni danych dotyczących zdrowia (EHDS) wprowadza nowy poziom przepisów dla elektronicznych danych medycznych i systemów elektronicznej dokumentacji medycznej (EHR). [5]
W Wielkiej Brytanii Narodowa Służba Zdrowia (NHS) przechodzi do oceny z użyciem Zestawu narzędzi bezpieczeństwa i ochrony danych (DSPT), dostosowanego do Ram oceny cyberbezpieczeństwa (CAF) Narodowego Centrum Cyberbezpieczeństwa Wielkiej Brytanii (NCSC). [6]
USA łączą obowiązkowe przepisy ustawy o przenoszeniu i odpowiedzialności w ubezpieczeniach zdrowotnych (HIPAA) — Regułę bezpieczeństwa i Regułę zgłaszania naruszeń danych — z dobrowolnymi Docelowymi wskaźnikami cyberbezpieczeństwa dla sektora ochrony zdrowia i zdrowia publicznego (HPH CPGs). [7] Japonia, Izrael, Australia i Singapur pokazują różne, lecz coraz bardziej zbliżone modele: przepisy sektorowe, obowiązkowe zarządzanie ryzykiem, zgłaszanie incydentów organom państwowym, szkolenie personelu oraz zwiększoną odpowiedzialność kierownictwa. [8]
Kluczowy wniosek dla placówki medycznej: nie da się zbudować wystarczającej cyberodporności samym antywirusem, centrum operacji bezpieczeństwa (SOC) lub polityką poufności. Konieczne jest jednoczesne działanie w co najmniej sześciu obszarach: zarządzania, zarządzania tożsamością i dostępem, segmentacji i tworzenia kopii zapasowych, ochrony urządzeń medycznych i dostawców, reagowania na incydenty / zapewnienia ciągłości działania oraz stałego szkolenia ludzi.
Dla Ukrainy jest to szczególnie ważne ze względu na podwójny kontekst: masową cyfryzację usług medycznych i prowadzenie wojny. CERT-UA w kwietniu 2026 roku wprost informował o klastrze zagrożeń cybernetycznych, wśród których celów znajdowały się szpitale. [9] W związku z tym cyberodporność placówki medycznej należy traktować jako element bezpieczeństwa klinicznego, odporności cywilnej i bezpieczeństwa narodowego.
Co oznacza cyberbezpieczeństwo w medycynie i dlaczego jego ryzyka są szczególne
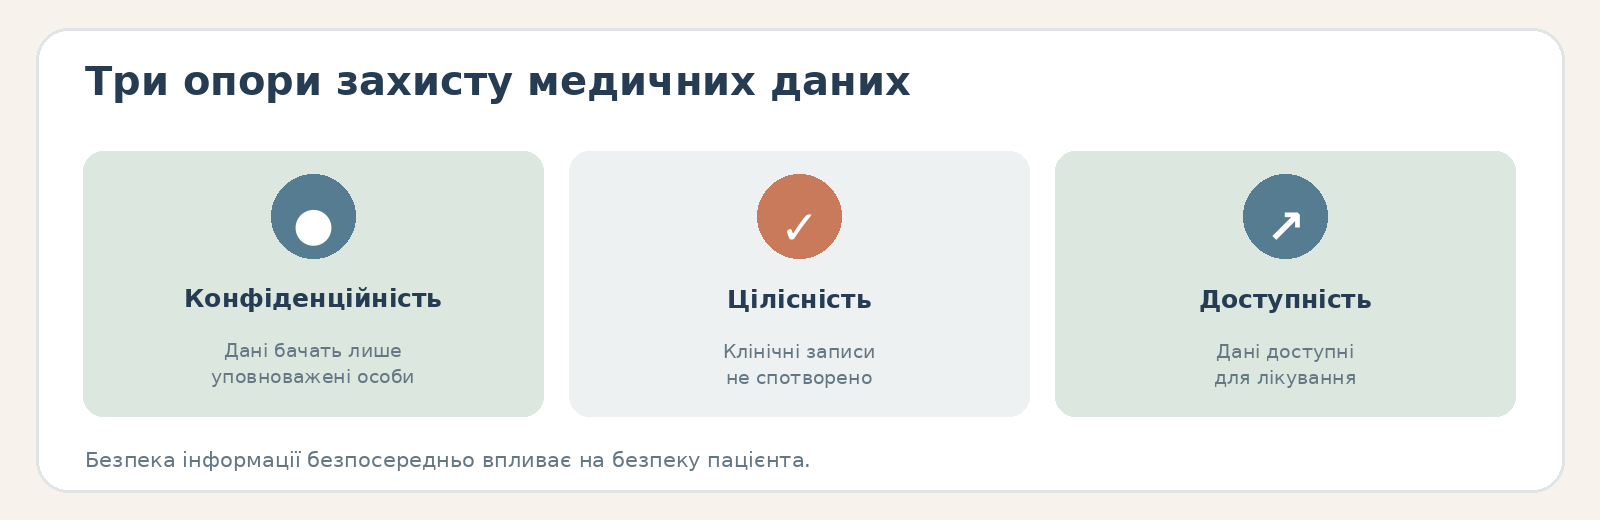
Ważne, by zacząć nie od technologii, lecz od statusu prawnego danych medycznych: cyfrowa medycyna pracuje z jedną z najbardziej wrażliwych kategorii informacji o człowieku, a zatem cyberochrona powinna zapewniać realizację prawa pacjenta do poufności. [10]
W ujęciu praktycznym cyberbezpieczeństwo w medycynie to zespół środków zarządczych, prawnych, organizacyjnych, technicznych, klinicznych i edukacyjnych, które zapewniają:
| Właściwość | Co oznacza dla medycyny | Przykład niebezpiecznego naruszenia |
|---|---|---|
| Poufność | Informacje medyczne widzą wyłącznie osoby upoważnione | Publikacja diagnoz, danych psychiatrycznych lub dotyczących zdrowia reprodukcyjnego |
| Integralność | Zapisy, zalecenia i wyniki badań nie zostały zmienione w sposób nieuprawniony | Zmiana informacji o alergii, wyniku badania laboratoryjnego, dawki leku |
| Dostępność | Dane i systemy są dostępne dla lekarza, gdy są potrzebne do udzielenia pomocy | Ransomware blokuje elektroniczną kartę medyczną, laboratorium lub system recept |
| Autentyczność | System w sposób wiarygodny ustala, kto wykonuje daną czynność | Skradzione konto lekarza jest wykorzystywane do dostępu do elektronicznej karty medycznej |
| Rozliczalność | Można ustalić, kto, kiedy i co przeglądał lub zmieniał | Brak dzienników zdarzeń uniemożliwia cyfrową analizę kryminalistyczną |
| Odporność | Opieka medyczna jest kontynuowana nawet w razie utraty części systemów IT | Szpital przechodzi na przetestowane procedury |
To właśnie dostępność odróżnia medycynę od wielu innych branż. W banku niedostępność systemu oznacza opóźnienie płatności; w szpitalu może oznaczać niemożność szybkiego zobaczenia wyników badań, wykonania badania diagnostycznego, potwierdzenia grupy krwi, uzyskania historii alergii lub należytego zorganizowania operacji. Doświadczenia Narodowej Służby Zdrowia Wielkiej Brytanii (NHS), irlandzkiej Służby Zdrowia (HSE), amerykańskiej firmy Change Healthcare (operatora przetwarzania płatności medycznych i roszczeń ubezpieczeniowych) oraz brytyjskiego dostawcy usług laboratoryjnych Synnovis pokazują, że cyberataki mogą bezpośrednio przekładać się na operacyjne zakłócenie udzielania świadczeń zdrowotnych. [11]
Dane medyczne mają długi cykl życia. Kartę bankową można wydać ponownie, ale cech genetycznych, historii chorób, diagnozy psychiatrycznej czy faktu określonego leczenia „wymienić” nie sposób. Dlatego europejskie RODO (Ogólne rozporządzenie UE o ochronie danych) zalicza dane dotyczące zdrowia do szczególnych kategorii danych osobowych i wprowadza dla ich przetwarzania podwyższony reżim prawny. [12]
Medycyna ma wyjątkowo szeroki zakres podatności. W typowym szpitalu jednocześnie działają różne medyczne systemy informatyczne: elektroniczna karta medyczna (EHR) i szpitalny system informatyczny (HIS), system archiwizacji obrazów medycznych (PACS), wyspecjalizowane systemy automatyzujące pracę laboratorium (LIS) i radiologii (RIS), systemy aptek, księgowość, systemy kontroli dostępu, poczta elektroniczna, wirtualna sieć prywatna (VPN), sieć bezprzewodowa Wi-Fi, serwery, usługi chmurowe, portale pacjentów, setki lub tysiące stacji roboczych, a także urządzenia medyczne podłączone do sieci. Dlatego przejęcie jednego słabego komponentu lub wykonawcy potencjalnie otwiera drogę do bardziej krytycznych systemów. Z tego powodu Departament Zdrowia i Opieki Społecznej USA (HHS) zawiera w swoich Docelowych wskaźnikach cyberbezpieczeństwa w ochronie zdrowia odrębne wymagania dotyczące uwierzytelniania wieloskładnikowego, rozdzielenia kont uprzywilejowanych, zarządzania podatnościami, a także reagowania na ryzyka i incydenty związane ze stronami trzecimi. [13]
Łańcuch dostaw jest częścią ryzyka klinicznego. Change Healthcare i Synnovis pokazały, że przejęcie jednego węzła usługowego może wpływać na dużą liczbę niezależnych organizacji medycznych. Change Healthcare zapewniała krytyczne procesy transakcyjne między ubezpieczycielami, aptekami i świadczeniodawcami usług medycznych, a Synnovis — usługi laboratoryjne dla kilku organizacji NHS. [14]
Czynnik ludzki pozostaje krytyczny — phishing, hasła, błędne działania pracowników oraz konieczność rozwijania kultury cyberbezpieczeństwa. Praktyka to potwierdza.
Ryzyko dla zdrowia publicznego różni się od ryzyka dla konkretnego szpitala. Cyberatak na rejestry szczepień, sieci laboratoryjne, nadzór epidemiologiczny, systemy zgłaszania chorób zakaźnych lub krajową wymianę danych medycznych może pogorszyć jakość danych, z których państwo korzysta przy ocenie zagrożeń. To właśnie związek elektronicznych danych o zdrowiu z prawdopodobnymi zagrożeniami dla zdrowia i przyszłymi pandemiami jest wprost wpisany w logikę Europejskiej przestrzeni danych dotyczących zdrowia (EHDS). [17]
W Europie problem ma charakter systemowy. ENISA (Agencja Unii Europejskiej ds. Cyberbezpieczeństwa), analizując 215 publicznie znanych incydentów w sektorze ochrony zdrowia w okresie od stycznia 2021 do marca 2023 roku, ustaliła, że ransomware stanowił 54% badanych przypadków; 53% incydentów dotyczyło pracowników medycznych, a 42% — konkretnie szpitali. [18] W nowszych materiałach ENISA dotyczących 2024 roku ransomware stanowił około 45% incydentów związanych ze zdrowiem, a wycieki danych — około 28%. [19]
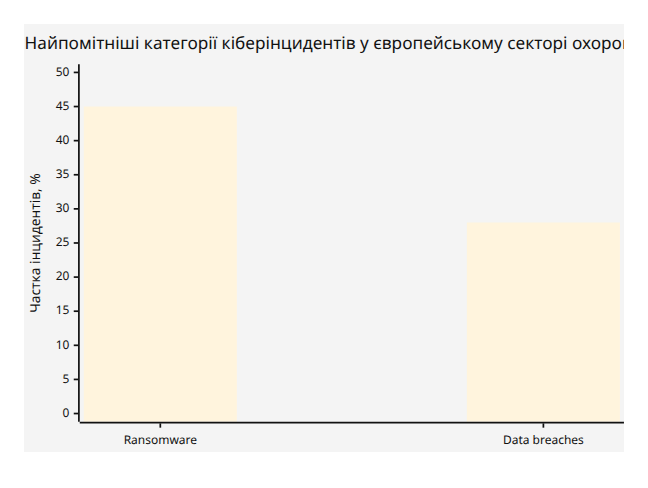
Dane ENISA; pokazano dwie największe kategorie, dlatego wartości nie należy traktować jako pełnego rozłącznego rozkładu wszystkich rodzajów incydentów. [19]
Kontekst ukraiński. Oficjalne materiały Elektronicznego Systemu Ochrony Zdrowia (ESOZ) opisują rozdzielenie danych osobowych i medycznych, kontrolowane uwierzytelnianie i autoryzację, wykorzystanie kwalifikowanego podpisu elektronicznego (KPE) i uwierzytelniania dwuskładnikowego, ograniczenia dostępu oraz kompleksowy system ochrony informacji. Narodowa Służba Zdrowia Ukrainy (NSZU) jest właścicielem centralnej bazy danych ESOZ, a Przedsiębiorstwo państwowe „Elektroniczne zdrowie” zapewnia jej administrowanie. [20]
Po zmianach z 2025 roku ustawodawstwo ukraińskie dodatkowo sformalizowało krajowy system reagowania na incydenty cybernetyczne, system wymiany informacji oraz rolę cyberochrony krytycznej infrastruktury informacyjnej. [21] CERT-UA przy Państwowej Służbie Łączności Specjalnej przyjmuje zgłoszenia o incydentach, prowadzi ich badanie, pomaga w usuwaniu skutków i koordynuje wymianę informacji o zagrożeniach cybernetycznych. [9]
Oznacza to, że dla ukraińskiej medycyny model „chronimy bazę pacjentów” jest już niewystarczający. Konieczne jest jednoczesne zabezpieczenie danych, procesu leczenia, procedur zapasowych oraz zdolności placówki do kontynuowania pracy w trakcie ataku.
Duże incydenty cybernetyczne w medycynie: co faktycznie się wydarzyło i czego nas nauczyły
Najcenniejszym materiałem do budowania cyberodporności nie jest lista „strasznych włamań”, lecz analiza tego, które dokładnie bariery ochronne zawiodły i co stało się z procesami klinicznymi po przejęciu systemów.
Zbiorcza chronologia
| Incydent | Skala | Metoda / kluczowa słabość | Skutek dla medycyny | Reakcja regulacyjna i odbudowa |
|---|---|---|---|---|
| Anthem, USA, 2015 | Prawie 79 mln osób | Seria zewnętrznych cyberataków. Szczególny nacisk położono na niedostatki w zarządzaniu ryzykiem i kontroli | Jeden z największych wycieków danych medycznych w swoim czasie | W 2018 roku Anthem zgodził się na zapłatę $16 mln wraz z planem działań naprawczych [22] |
| WannaCry, NHS Anglii, 2017 | 80 z 236 trustów szpitalnych zostało zainfekowanych lub dotkniętych skutkami; kolejne 603 placówki podstawowej opieki zdrowotnej i inne organizacje NHS zostały zainfekowane | Ransomware wykorzystał podatne systemy Windows bez aktualizacji; Narodowy Urząd Kontroli Wielkiej Brytanii (NAO) wskazał, że instalowanie aktualizacji i prawidłowa konfiguracja zapór sieciowych mogły istotnie zmniejszyć skutki | NHS odnotowała 6 912 odwołanych pierwszych wizyt i szacowała łączną liczbę odwołanych wizyt na ponad 19 000; w pięciu rejonach pacjenci musieli jechać dalej po pomoc w stanach nagłych. | NAO i NHS przeprowadziły szeroko zakrojone kontrole; potwierdzonych faktów kradzieży danych pacjentów nie stwierdzono. [23] |
| SingHealth, Singapur, 2018 | Prawie 1,5 mln pacjentów; w przypadku 159 tys. skradziono także dokumentację ambulatoryjną dotyczącą przyjmowanych leków | Prawdopodobny phishing → ukryte przemieszczanie się po sieci → przejęcie kont administratorów → dostęp do bazy przez Citrix | Duży wyciek o skali krajowej; osobno celowo wyszukiwano dane premiera | Powołano komisję śledczą; usunięto podatności, odłączono stacje robocze od internetu, przeprowadzono szeroką akcję informowania pacjentów; komisja wydała 16 rekomendacji systemowych. [24] |
| HSE, Irlandia, 2021 | Rozległe przejęcie systemów krajowej służby zdrowia; później powiadomiono około 90 tys. osób o skradzionych informacjach | Wiadomość phishingowa w marcu → złośliwe oprogramowanie → ransomware Conti w maju | Wyłączenie znacznej części systemów IT, procesy ręczne | Okupu nie zapłacono; HSE przeprowadziła niezależną analizę po incydencie, wieloletnią analizę kryminalistyczną danych, wzmocniła ochronę IT i szkolenia pracowników. [25] |
| Medibank, Australia, 2022 | Około 9,7 mln obecnych / byłych klientów | Według materiałów Biura Australijskiego Komisarza ds. Informacji (OAIC) dane uwierzytelniające wykonawcy trafiły do profilu jego przeglądarki; następnie doszło do nieuprawnionego wtargnięcia, wyprowadzenia danych i niedostatecznej eskalacji alertów | Opublikowano dane osobowe i dane o roszczeniach zdrowotnych; ryzyko kradzieży tożsamości, wymuszeń i szkody psychologicznej | W 2024 roku OAIC wszczęło postępowanie o nałożenie kary cywilnej przed Sądem Federalnym; Australijska Policja Federalna (AFP) i Australijska Agencja Sygnałów Cyfrowych (ASD) prowadziły postępowanie karne. [26] |
| Change Healthcare, USA, 2024 | HHS odnotował następnie około 192,7 mln osób, których incydent dotyczy | Przejęte dane uwierzytelniające → zdalny dostęp do portalu Citrix bez uwierzytelniania wieloskładnikowego → ukryte przemieszczanie się po sieci → nieuprawnione wyprowadzenie danych → ransomware ALPHV/BlackCat | Zakłócono przetwarzanie roszczeń aptecznych i ubezpieczeń medycznych oraz płatności na rzecz dostawców; problemy z płynnością finansową u świadczeniodawców usług medycznych | Systemy odizolowano; infrastrukturę w dużej mierze odbudowano od podstaw; Biuro Praw Obywatelskich HHS (OCR) wszczęło dochodzenie; HHS oraz Centra Usług Medicare i Medicaid (CMS) wprowadziły środki wspierające ciągłość opieki medycznej. [27] |
| Synnovis, Wielka Brytania, 2024 | Opóźniono ponad 11 000 wizyt ambulatoryjnych / planowych | Ransomware + kradzież danych | Krytycznie zmniejszyła się możliwość wykonywania badań laboratoryjnych | Dane zostały upublicznione przez przestępców; Synnovis zaangażowała organy ścigania, uzyskała sądowy zakaz rozpowszechniania; usługi zostały w pełni przywrócone do grudnia 2024 roku. [28] |
Anthem pokazał cenę utraty poufności. HHS OCR uznało ten incydent za największy wyciek danych w tamtym czasie i w 2018 roku zawarło z Anthem ugodę na $16 mln, dodając rozbudowany plan działań naprawczych. [22] To ważny precedens: regulator ocenia nie tylko sam fakt włamania, lecz także to, czy analiza ryzyka, zarządzanie dostępem i środki kontroli bezpieczeństwa były należyte.
WannaCry pokazał cenę długu technicznego. Według wniosków Narodowego Urzędu Kontroli Wielkiej Brytanii poszkodowane organizacje korzystały z systemów Windows bez zainstalowanych aktualizacji lub z systemów, których wsparcie zakończono; podstawowe działania w zakresie instalowania aktualizacji i zarządzania zaporami sieciowymi mogły zapobiec znacznej części infekcji. Jednocześnie organy urzędowe nie stwierdziły faktu kradzieży danych pacjentów — ryzyko kliniczne wynikało przede wszystkim z niedostępności systemów. [23]
SingHealth pokazał niebezpieczeństwo spóźnionej eskalacji. Pierwotny dostęp został prawdopodobnie uzyskany już w sierpniu 2017 roku w drodze phishingu. Następnie napastnik przez miesiące przemieszczał się po sieci, przejmując urządzenia końcowe, serwery i konta administratorów. Personel IT zauważał anomalie już w czerwcu 2018 roku, ale wyższe kierownictwo i Agencja Cyberbezpieczeństwa Singapuru (CSA) zostały poinformowane znacznie później. [29] Komisja wprost powiązała problem z niedostateczną świadomością w zakresie cyberbezpieczeństwa, brakiem szkoleń i zasobów oraz słabą eskalacją. [30]
HSE pokazała, jak długi może być okres po incydencie. Wiadomość phishingowa została otrzymana w marcu 2021 roku, ransomware aktywowano w maju. Wiele lat po ataku HSE nadal prowadziła monitoring i powiadamiała osoby, których dokumenty zostały bezprawnie skopiowane. [31] Reagowanie na incydenty w medycynie nie kończy się w chwili, gdy „serwery znów działają”: dalej trwają cyfrowa analiza kryminalistyczna, ustalanie skali wycieku danych, powiadamianie pacjentów, postępowania sądowe, monitoring, analiza wyciągniętych wniosków i przebudowa środków kontroli.
Medibank pokazał ryzyka łańcucha dostaw i ochrony danych uwierzytelniających. W materiałach australijskiego regulatora opisano przejęcie danych uwierzytelniających związanych z pracownikiem wykonawcy IT oraz alerty systemów bezpieczeństwa, które nie zostały należycie opracowane. Biuro Australijskiego Komisarza ds. Informacji (OAIC) twierdzi, że Medibank nie podjął wystarczających środków w celu ochrony wrażliwych danych 9,7 mln osób; sprawę skierowano do Sądu Federalnego Australii. [32]
Change Healthcare — być może najbardziej wymowna lekcja dotycząca uwierzytelniania wieloskładnikowego. W zeznaniach dyrektora generalnego UnitedHealth Group przed Komisją Finansów Senatu USA wskazano: cyberprzestępcy wykorzystali przejęte dane uwierzytelniające do logowania w portalu Citrix, w którym nie było uwierzytelniania wieloskładnikowego; po wtargnięciu przemieszczali się po sieci, wyprowadzili dane i po dziewięciu dniach uruchomili ransomware. [33] Odbudowa wymagała wymiany tysięcy laptopów, zmiany danych uwierzytelniających, przebudowy sieci centrum przetwarzania danych i kluczowych usług. [34] Do 26 kwietnia 2024 roku UnitedHealth Group informowała o ponad $6,5 mld przyspieszonych wypłat i bezodsetkowej pomocy dla świadczeniodawców usług medycznych w celu utrzymania ich płynności. [35]
Synnovis pokazał systemowe ryzyko outsourcingu. Ucierpiał nie pojedynczy szpital, lecz dostawca usług laboratoryjnych. Skutkiem był spadek zdolności laboratoryjnych jednocześnie w kilku organizacjach Narodowej Służby Zdrowia Wielkiej Brytanii i ponad 11 tys. odłożonych wizyt i zabiegów. [36] To argument za tym, aby plan zapewnienia ciągłości działania szpitala obejmował nie tylko własne centrum przetwarzania danych, lecz także awarię krytycznego dostawcy zewnętrznego.
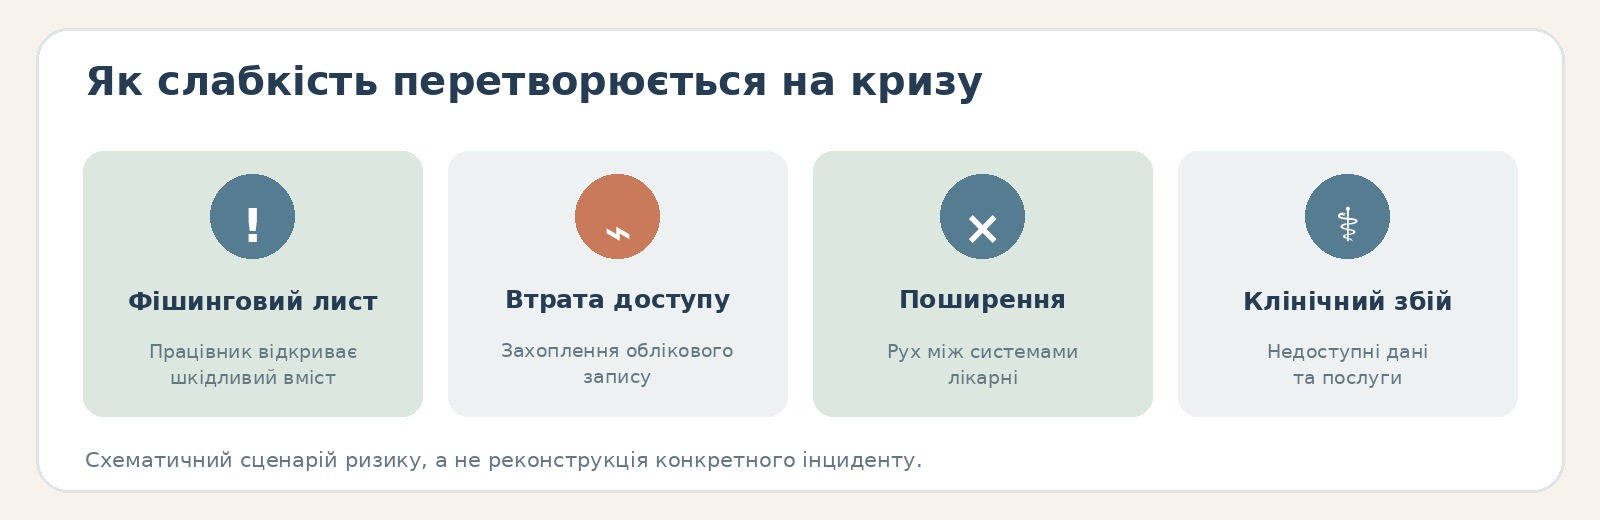
Z tych przypadków wynika zasadnicza prawidłowość: katastrofalny skutek rzadko da się wyjaśnić jedną „genialną sztuczką hakerską”. Najczęściej jest to łańcuch zwyczajnych słabości: phishing → przejęcie danych uwierzytelniających → brak uwierzytelniania wieloskładnikowego → nadmierne uprawnienia → niedostateczna segmentacja → spóźniona eskalacja → kopia zapasowa, której nie sprawdzano → brak planu udzielania pomocy medycznej w czasie niedostępności systemów informatycznych.
Jak zorganizowane jest cyberbezpieczeństwo w medycynie w różnych jurysdykcjach
Do dodatkowego porównania, oprócz UE, Wielkiej Brytanii, USA, Japonii i Izraela, wybrano Australię i Singapur. Australia jest interesująca połączeniem ogólnej ustawy o ochronie prywatności (Privacy Act), obowiązkowego zgłaszania wycieków danych oraz reżimu ochrony infrastruktury krytycznej; Singapur — wysokim poziomem cyfryzacji, scentralizowaną polityką cyberbezpieczeństwa i bardzo konkretnym wsparciem finansowym dla cyberbezpieczeństwa w ochronie zdrowia.
Unia Europejska. Obowiązuje tu jednocześnie kilka poziomów regulacji. RODO chroni dane osobowe, a dane dotyczące zdrowia uznaje za szczególną kategorię; artykuły o bezpieczeństwie przetwarzania i zgłaszaniu naruszeń kształtują poziom ochrony prywatności w cyberbezpieczeństwie. W razie wycieku danych osobowych administrator co do zasady zgłasza naruszenie organowi nadzorczemu w ciągu 72 godzin, jeżeli wyciek może powodować ryzyko naruszenia praw lub wolności osób; przy wysokim ryzyku może powstać także obowiązek zawiadomienia samych osób, których dane dotyczą.
NIS2 obejmuje sektor ochrony zdrowia jako sektor o wysokiej krytyczności i wymaga środków zarządzania ryzykiem cyberbezpieczeństwa. Dla znaczących incydentów przewidziano wieloetapowy model: wczesne ostrzeżenie w ciągu 24 godzin, zgłoszenie incydentu w ciągu 72 godzin i sprawozdanie końcowe, co do zasady nie później niż po upływie miesiąca. W przypadku podmiotów kluczowych dyrektywa wymaga, aby maksymalne administracyjne kary pieniężne w prawie krajowym wynosiły co najmniej €10 mln lub 2% światowego rocznego obrotu. NIS2 stosuje się za pośrednictwem przepisów krajowych państw członkowskich, dlatego właściwe organy i szczegóły proceduralne się różnią. [38]
Rozporządzenie 2025/327 w sprawie Europejskiej przestrzeni danych dotyczących zdrowia (EHDS) tworzy kolejny poziom: zasady dostępu obywateli do elektronicznych danych dotyczących zdrowia, wykorzystania transgranicznego za pośrednictwem platformy MyHealth@EU, wtórnego wykorzystania za pośrednictwem organów dostępu do danych dotyczących zdrowia, a także wymagania dla systemów elektronicznej dokumentacji medycznej (EHR). Rozporządzenie przyjęto w 2025 roku i jest ono wprowadzane stopniowo, dlatego w 2026 roku trafniej postrzegać je jako rozwijające się ramy transformacyjne, a nie jako jednorazowo ukończony system. [39]
UE przyjęła również odrębny Plan działania na rzecz cyberbezpieczeństwa szpitali i placówek ochrony zdrowia. Komisja Europejska przewiduje wyspecjalizowane centrum wsparcia, mechanizmy wczesnego ostrzegania, szkolenia oraz możliwość przyznawania cyberbonów mniejszym placówkom ochrony zdrowia. W lipcu 2026 roku ENISA poinformowała o trzyletniej umowie z Komisją w sprawie wkładu w wysokości €6 mln na wsparcie realizacji tego kierunku. [40] Szerszy Akt o cybersolidarności, który wszedł w życie w 2025 roku, tworzy Europejski system cyberalertów oraz Unijną rezerwę cyberbezpieczeństwa do reagowania na duże incydenty. [41]
Wielka Brytania. W sektorze ochrony zdrowia Anglii właściwym organem na podstawie Rozporządzenia w sprawie sieci i systemów informatycznych z 2018 roku (NIS Regulations) jest Departament Zdrowia i Opieki Społecznej (DHSC); oficjalny poradnik branżowy przewiduje obowiązki w zakresie bezpieczeństwa, zgłaszania incydentów oraz egzekwowania prawa z możliwymi karami do £17 mln. [42] Równolegle UK GDPR (brytyjska wersja Ogólnego rozporządzenia o ochronie danych) wymaga zgłaszania Biuru Komisarza ds. Informacji (ICO) wycieków danych podlegających zgłoszeniu, co do zasady w ciągu 72 godzin, a przy wysokim ryzyku — zawiadamiania bez zbędnej zwłoki także poszkodowanych osób. [43]
Szczególnie ważna jest ewolucja ładu korporacyjnego w NHS. W wytycznych z 2026 roku NHS England wskazuje, że organizacje bezpośrednio udzielające opieki medycznej powinny przechodzić ocenę z użyciem Zestawu narzędzi bezpieczeństwa i ochrony danych (DSPT), dostosowanego do Ram oceny cyberbezpieczeństwa (CAF) NCSC. Nadzór ze strony zarządu i kierownictwa powinien obejmować zarządzanie ryzykiem cybernetycznym, ochronę przed atakami i wyciekami danych, wykrywanie zagrożeń, minimalizację skutków, a także należyte wykorzystywanie i wymianę danych. [6] Przesuwa to cyberbezpieczeństwo z „odpowiedzialności kierownika IT” na odpowiedzialność na poziomie zarządu.
USA. Reguła bezpieczeństwa HIPAA (amerykańskiej ustawy o ochronie informacji medycznych) wymaga od organizacji objętych HIPAA oraz ich partnerów biznesowych ochrony elektronicznych chronionych informacji zdrowotnych (ePHI) za pomocą środków administracyjnych, fizycznych i technicznych oraz zapewnienia ich poufności, integralności i dostępności. [44]
Reguła HIPAA dotycząca zgłaszania naruszeń danych stosuje inny model terminów niż RODO. O wycieku obejmującym 500 lub więcej osób należy zawiadomić Sekretarza Zdrowia i Opieki Społecznej bez nieuzasadnionej zwłoki i nie później niż w ciągu 60 dni kalendarzowych od jego wykrycia; w przypadku mniejszych wycieków dopuszczalne jest roczne zbiorcze zgłoszenie w ustalonym terminie. Zawiadomienia indywidualne również należy wysyłać bez nieuzasadnionej zwłoki i nie później niż w ciągu 60 dni. [45]
Równolegle HHS opracowało Docelowe wskaźniki cyberbezpieczeństwa dla sektora ochrony zdrowia i zdrowia publicznego — dobrowolny branżowy poziom bazowy, oparty na praktykach HICP (Praktyki cyberbezpieczeństwa w ochronie zdrowia), NIST (Narodowego Instytutu Standardów i Technologii USA) oraz CISA (Agencji ds. Cyberbezpieczeństwa i Bezpieczeństwa Infrastruktury USA). Wśród priorytetów: podatności systemów, bezpieczeństwo poczty elektronicznej, uwierzytelnianie wieloskładnikowe (MFA), szyfrowanie, unikalne dane uwierzytelniające, rozdzielenie kont uprzywilejowanych, segmentacja sieci, plany reagowania na incydenty i ryzyka stron trzecich. [13]
Po incydencie z Change Healthcare dyskusja na szczeblu federalnym wyraźnie się nasiliła, lecz ważne, by nie mieszać obowiązujących przepisów z propozycjami reform. Na przykład CISA w swoich aktualnych materiałach dotyczących ustawy o zgłaszaniu incydentów cybernetycznych w infrastrukturze krytycznej (CIRCIA) wskazywała, że obowiązki organizacji, które ma ona obejmować, zaczną obowiązywać dopiero po wejściu w życie reguły ostatecznej; zatem terminów proponowanych w CIRCIA nie należy automatycznie traktować jako obowiązującego już uniwersalnego obowiązku każdego szpitala. [46]
Japonia. Głównym regulatorem w zakresie ochrony prywatności jest Komisja Ochrony Informacji Osobowych (PPC), a podstawowym aktem — ustawa o ochronie informacji osobowych (APPI). [47] Ministerstwo Zdrowia, Pracy i Opieki Społecznej (MHLW) dysponuje odrębnym, rozbudowanym systemem wytycznych dotyczących cyberbezpieczeństwa w ochronie zdrowia. W 2026 roku MHLW nadal publikowało komunikaty o bezpieczeństwie, listy kontrolne, wytyczne dla medycznych systemów informatycznych, programy szkoleniowe oraz utrzymywało kanał zgłaszania incydentów cybernetycznych. Ministerstwo wprost prosi placówki medyczne o niezwłoczne zgłaszanie mu cyberataków lub podejrzeń ich wystąpienia. [48]
Jeżeli dochodzi do wycieku lub istnieje prawdopodobieństwo wycieku danych osobowych, w tym danych dotyczących zdrowia, powstaje również obowiązek złożenia sprawozdania do PPC. PPC wymaga niezwłocznego zgłoszenia wstępnego; jeżeli istnieje podejrzenie działań złośliwych, sprawozdanie końcowe należy złożyć w ciągu 60 dni od wykrycia. Wśród wprost podanych przez PPC przykładów zdarzeń podlegających zgłoszeniu znajdują się nieuprawniony dostęp i ransomware. [49]
Model japoński jest interesujący także ze względu na finansowanie: MHLW prowadzi odrębne programy oceny bezpieczeństwa organizacji medycznych, szkoleń i doradztwa, a za pośrednictwem rządowych mechanizmów wsparcia małych i średnich przedsiębiorstw oraz IT może dofinansowywać wdrażanie określonych usług cyberbezpieczeństwa. [50]
Izrael. Ochrona danych dotyczących zdrowia opiera się tu na ustawie o ochronie prywatności oraz Rozporządzeniu o ochronie prywatności (bezpieczeństwo danych) z 2017 roku. Rozporządzenie różnicuje wymagania w zależności od poziomu bezpieczeństwa bazy danych i obejmuje politykę bezpieczeństwa, inwentaryzację zasobów, ocenę ryzyka, ochronę fizyczną, kontrolę dostępu, uwierzytelnianie, rejestrowanie zdarzeń, dokumentowanie incydentów, outsourcing, kopie zapasowe i audyty. W razie poważnego incydentu bezpieczeństwa w odniesieniu do właściwych baz obowiązuje wymóg niezwłocznego zawiadomienia Rejestratora baz danych. [51]
Nowelizacja 13 do ustawy o ochronie prywatności weszła w życie 14 sierpnia 2025 roku i istotnie rozszerzyła uprawnienia w zakresie egzekwowania prawa, sankcje finansowe oraz obowiązek wyznaczenia inspektora ochrony danych (DPO) dla określonych kategorii organizacji; oficjalne izraelskie wytyczne wprost wymieniają wśród takich podmiotów szpitale i kasy chorych. [52]
Na poziomie cyberbezpieczeństwa państwową politykę cybernetyczną koordynuje Narodowa Dyrekcja Cybernetyczna Izraela (INCD); w 2025 roku opublikowano zaktualizowaną Narodową Strategię Cyberbezpieczeństwa z trzyletnim horyzontem realizacji. [53] W marcu 2026 roku Ministerstwo Zdrowia dodatkowo wymagało od organizacji medycznych podniesienia poziomu czujności cybernetycznej, przeglądu usług dostępnych z zewnątrz oraz wzmocnienia monitoringu i zarządzania ryzykiem. [54]
Australia. Ustawa o prywatności i system obowiązkowego zgłaszania wycieków danych (NDB) obejmują między innymi prywatnych świadczeniodawców usług medycznych. Jeżeli wyciek może spowodować poważną szkodę, organizacja powinna zawiadomić OAIC i poszkodowane osoby; ocenę podejrzewanego wycieku należy przeprowadzić w ciągu 30 dni. [55]
W odniesieniu do szpitali o krytycznym znaczeniu stosuje się dodatkowo ustawę o bezpieczeństwie infrastruktury krytycznej (SOCI): o krytycznym incydencie cybernetycznym o znacznym wpływie na dostępność należy powiadomić Australijską Agencję Sygnałów Cyfrowych / Australijskie Centrum Cyberbezpieczeństwa (ASD/ACSC) w ciągu 12 godzin, a o innym incydencie cybernetycznym o odpowiednim wpływie — w ciągu 72 godzin. [56]
Singapur. Ustawa o ochronie danych osobowych (PDPA) wymaga zgłaszania Komisji Ochrony Danych Osobowych (PDPC) wycieku podlegającego zgłoszeniu nie później niż w ciągu trzech dni kalendarzowych od stwierdzenia tego faktu; osoby są powiadamiane, jeżeli wyciek prawdopodobnie wyrządzi im znaczną szkodę. Za znaczący pod względem skali uznaje się między innymi wyciek dotyczący 500 lub więcej osób. [58]
Ustawa o cyberbezpieczeństwie obejmuje krytyczną infrastrukturę informacyjną (CII), w tym sektor ochrony zdrowia. [59] W 2026 roku Agencja Cyberbezpieczeństwa Singapuru (CSA) nadal zaostrzała Kodeks praktyk dla CII — z większym naciskiem na nadzór ze strony rady dyrektorów, ramy cyberodporności, testowanie i wyszukiwanie zagrożeń. [60]
Ministerstwo Zdrowia Singapuru (MOH) zaktualizowało również Podstawowe wymagania w zakresie cyberbezpieczeństwa i bezpieczeństwa danych dla placówek ochrony zdrowia oraz zorganizowało szkolenia i wsparcie skierowane m.in. do małych przychodni. [61] Ważne, że wsparcie ma także wymiar finansowy: w 2026 roku MOH informowało o grancie NEHR Connect w wysokości do $45 mln na cztery lata; dla małych i średnich przedsiębiorstw przewidziano również współfinansowanie konsultacji z zakresu cyberbezpieczeństwa od dostawców certyfikowanych przez CSA oraz odrębne programy dotyczące zapór sieciowych i narzędzi ochrony przed złośliwym oprogramowaniem. [62]
Odpowiedzialność finansowa na podstawie PDPA również jest istotna: dla organizacji o rocznym obrocie w Singapurze przekraczającym $10 mln maksymalna kara pieniężna może sięgać 10% odpowiedniego obrotu; dla mniejszych organizacji obowiązuje alternatywny próg ustawowy. [63]
Tabela porównawcza
Część 1. Organy, podstawa prawna i terminy zgłaszania
| Jurysdykcja | Kluczowe organy | Podstawowe ustawy i standardy | Zgłaszanie incydentów i wycieków |
|---|---|---|---|
| UE | ENISA, krajowe organy ds. NIS i zespoły reagowania (CSIRT), organy ochrony danych, organy ochrony zdrowia | GDPR; NIS2; EHDS | NIS2: wczesne ostrzeżenie — 24 godz., zgłoszenie — 72 godz., sprawozdanie końcowe — ≈1 miesiąc; RODO: wyciek danych osobowych — ≈72 godz. |
| Wielka Brytania | DHSC, NHS England, NCSC, ICO | Rozporządzenie NIS; UK GDPR; DSPT / CAF NCSC | ICO — 72 godz. w przypadku wycieku danych podlegającego zgłoszeniu; raporty sektorowe na podstawie NIS — według ustalonych progów |
| USA | HHS / OCR, ASPR, CISA, FBI, NIST | HIPAA: Reguła bezpieczeństwa i Reguła zgłaszania naruszeń; HICP; HPH CPGs; NIST CSF | ≥500 osób — HHS nie później niż w 60 dni; poszkodowanym osobom — do 60 dni |
| Japonia | PPC, MHLW, NCO / IPA / JPCERT | APPI; Wytyczne MHLW dotyczące bezpieczeństwa medycznych systemów informatycznych | Niezwłoczne zgłoszenie wstępne; w razie złośliwego wycieku — sprawozdanie końcowe do 60 dni; MHLW prosi o natychmiastowe zgłaszanie incydentów cybernetycznych |
| Izrael | Organ ochrony prywatności, INCD, Ministerstwo Zdrowia | Ustawa o ochronie prywatności; Rozporządzenie o bezpieczeństwie danych; Nowelizacja 13 | Poważny incydent bezpieczeństwa — natychmiastowe zawiadomienie regulatora w odpowiednim trybie |
| Australia | OAIC, ASD / ACSC, CISC | Ustawa o prywatności / system NDB; ustawa SOCI | NDB — poszkodowanym osobom i OAIC; szpitale krytyczne: 12 godz. — istotny wpływ na dostępność, 72 godz. — pozostałe incydenty cybernetyczne |
| Singapur | PDPC, CSA, MOH | PDPA; Ustawa o cyberbezpieczeństwie; Podstawowe wymagania MOH w zakresie cyberbezpieczeństwa i bezpieczeństwa danych | PDPC — do 3 dni kalendarzowych od stwierdzenia, że wyciek podlega zgłoszeniu |
Część 2. Sankcje, strategia, finansowanie i szkolenia
| Jurysdykcja | Potencjalne sankcje | Strategia i zarządzanie | Finansowanie i wsparcie | Szkolenia |
|---|---|---|---|---|
| UE | RODO — do €20 mln / 4% obrotu; NIS2 dla podmiotów kluczowych — krajowe maksima co najmniej €10 mln / 2% | Plan działania UE na rzecz cyberbezpieczeństwa szpitali; EHDS | Wsparcie ENISA; wkład Komisji Europejskiej €6 mln; możliwe cyberbony; mechanizmy Aktu o cybersolidarności | ENISA + programy krajowe [64] |
| Wielka Brytania | Na podstawie NIS — do £17 mln; UK GDPR — odrębny reżim egzekwowania | Strategia cybernetyczna dla ochrony zdrowia i opieki społecznej; nadzór na poziomie zarządu | Centralne programy cybernetyczne NHS + budżety lokalne | DSPT, wytyczne NCSC / NHS, szkolenia symulacyjne [65] |
| USA | Kary cywilne i ugody na podstawie HIPAA; plany działań naprawczych | Branżowe zarządzanie ryzykiem HHS + ekosystem CISA / NIST | Federalne programy gotowości i wsparcia; bezpłatne zasoby HHS; wsparcie po dużych incydentach | HHS Cyber Gateway, HICP, szkolenia zgodne z CPG [66] |
| Japonia | Mechanizmy regulacyjne i karne APPI | Ochrona zdrowia — obszar infrastruktury krytycznej | Ocena MHLW; dotacje na IT i cyberochronę | Programy rolowe MHLW + służba wsparcia w sprawie incydentów [67] |
| Izrael | Zaostrzone sankcje pieniężne od 2025 r. + przepisy karne | Narodowa Strategia Cyberbezpieczeństwa 2025 | Krajowe i branżowe programy cybernetyczne | Zalecenia INCD / Ministerstwa Zdrowia, gotowość branżowa [68] |
| Australia | Do A$50 mln / 3× korzyści / 30% obrotu — zależnie od wzoru | Ramy ochrony infrastruktury krytycznej | Rządowe programy cybernetyczne; pomoc ACSC | Wytyczne i szkolenia symulacyjne ACSC [69] |
| Singapur | PDPA — do 10% obrotu w Singapurze dla dużych organizacji | Strategia cyberbezpieczeństwa 2026; zarządzanie krytyczną infrastrukturą informacyjną (CII) | Grant NEHR Connect do S$45 mln na 4 lata; wsparcie małych i średnich przedsiębiorstw | Szkolenia MOH / CSA, szablony, doradztwo [70] |
Porównanie wskazuje na ważną tendencję: współczesne reżimy nie traktują już cyberbezpieczeństwa jako wyłącznie problemu technicznego. We wszystkich rozwiniętych modelach pojawiają się cztery wspólne elementy: odpowiedzialność kierownictwa, obowiązkowe zarządzanie ryzykiem, szybkie zgłaszanie państwu oraz weryfikowalna gotowość do odtworzenia. [71]
Praktyczny model cyberodporności placówki medycznej
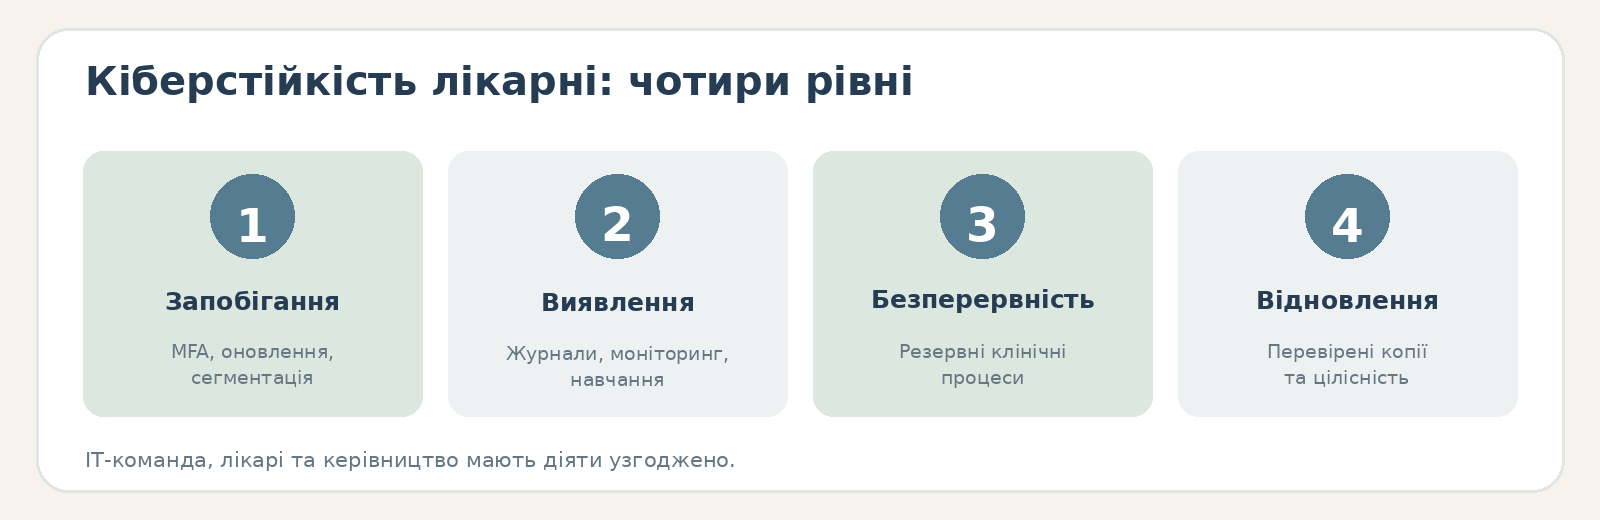
Dobry program cyberbezpieczeństwa powinien zaczynać się nie od zakupu produktu, lecz od odpowiedzi na pytanie: które procesy kliniczne nie mogą się zatrzymać i od jakich zasobów cyfrowych zależą?
Typowy model zarządzania może wyglądać następująco:
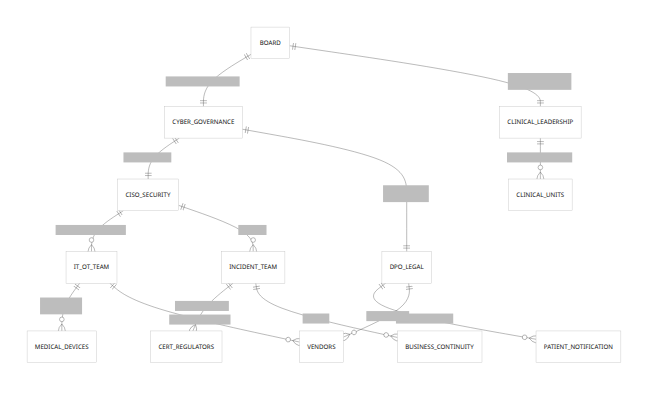
Kluczowa zasada: kierownik służby bezpieczeństwa informacji (CISO) nie może jednoosobowo odpowiadać za ryzyko, które może zatrzymać blok operacyjny, laboratorium lub oddział ratunkowy. Właścicielem takiego ryzyka powinno być kierownictwo organizacji, a kierownictwo kliniczne powinno uczestniczyć w testowaniu planów ciągłości działania i awaryjnego odtwarzania. Właśnie dlatego NHS w 2026 roku podkreśla nadzór ze strony zarządu i kierownictwa nad ryzykami cybernetycznymi i odtwarzaniem. [6]
Minimum techniczne. Pierwszym priorytetem powinno być bezpieczeństwo kont: uwierzytelnianie wieloskładnikowe (MFA) dla dostępu zdalnego, administratorów, usług chmurowych i elektronicznej karty medycznej; odrębne konta uprzywilejowane; minimalne niezbędne uprawnienia dostępu; szybkie wyłączanie kont zwolnionych pracowników; rezygnacja ze wspólnych kont tam, gdzie jest to klinicznie możliwe. Incydent Change Healthcare to wręcz podręcznikowe potwierdzenie ryzyka portalu zdalnego dostępu bez MFA. [33] HHS włącza MFA, unikalne dane uwierzytelniające i rozdzielenie kont uprzywilejowanych do Docelowych wskaźników cyberbezpieczeństwa dla sektora ochrony zdrowia. [13]
Drugi poziom to inwentaryzacja zasobów i zarządzanie podatnościami. Placówka medyczna powinna znać nie tylko liczbę komputerów, lecz także właściciela każdego krytycznego zasobu, system operacyjny, oprogramowanie sprzętowe, wersję oprogramowania, dostępność z internetu, status wsparcia ze strony dostawcy, krytyczność kliniczną, sposób tworzenia kopii zapasowych i dopuszczalny czas przestoju. Lekcja WannaCry polega właśnie na tym, że niewspierane systemy bez aktualizacji zamieniły znaną słabość technologiczną w systemowy problem ochrony zdrowia. [23]
Trzeci — segmentacja sieci. Systemy kliniczne, administracyjna infrastruktura IT, medyczny internet rzeczy i technologie operacyjne, gościnna sieć Wi-Fi, infrastruktura kopii zapasowych oraz środowisko zarządzania dostępem uprzywilejowanym nie powinny tworzyć jednej płaskiej sieci. Nie gwarantuje to ochrony przed wtargnięciem, ale istotnie utrudnia przemieszczanie się boczne po sieci — etap, który odegrał ważną rolę zarówno w SingHealth, jak i w Change Healthcare. [72]
Czwarty — kopie zapasowe jako realna zdolność, a nie formalny znacznik. Potrzebne są co najmniej logicznie odizolowane lub niezmienne kopie krytycznych danych, kontrola dostępu do systemów kopii zapasowych oraz regularny test odtwarzania. W przypadku elektronicznej karty medycznej należy testować nie tylko odtworzenie pliku, lecz także scenariusz: „Czy jesteśmy w stanie odtworzyć system kliniczny w uzgodnionym docelowym czasie odtworzenia (RTO) i docelowym punkcie odtworzenia danych (RPO) oraz zweryfikować integralność zapisów?”
Piąty — narzędzia wykrywania i reagowania na urządzeniach końcowych (EDR), system zarządzania zdarzeniami bezpieczeństwa (SIEM), rejestrowanie zdarzeń i konfiguracja wykrywania zagrożeń. Dzienniki zdalnego dostępu, systemów zarządzania kontami, elektronicznej karty medycznej, Active Directory, zapory sieciowej, VPN, usług chmurowych i działań użytkowników uprzywilejowanych należy korelować. SingHealth pokazuje, że pojedynczy specjaliści techniczni mogą dostrzegać anomalie, ale bez korelacji i właściwego modelu eskalacji organizacja nie składa ich w jeden obraz ataku. [73]
Szósty — bezpieczeństwo wyrobów medycznych. Dla każdego urządzenia podłączonego do sieci należy znać dostawcę, okres wsparcia i zakończenia cyklu życia, dostępne aktualizacje, zależności sieciowe, sposób uwierzytelniania, mechanizm zdalnego wsparcia oraz kliniczne skutki jego niedostępności. Jeżeli urządzenia nie można zaktualizować z powodu ograniczeń certyfikacyjnych lub ograniczeń dostawcy, ryzyko kompensuje się segmentacją, listą dozwolonych programów, monitoringiem sieci, ograniczonym dostępem zdalnym i planem wymiany.
Siódmy — bezpieczeństwo stron trzecich. Umowa z laboratorium, dostawcą chmury, dostawcą szpitalnego lub medycznego systemu informatycznego, usługą telemedycyny albo zewnętrznym centrum operacji bezpieczeństwa (SOC) powinna zawierać nie abstrakcyjne „zapewnia bezpieczeństwo informacji”, lecz konkretne wymagania: uwierzytelnianie wieloskładnikowe; szyfrowanie; rejestrowanie zdarzeń; zgłaszanie incydentów; współpraca podczas dochodzenia kryminalistycznego; usuwanie podatności; kontrola podwykonawców; kopie zapasowe; RTO/RPO; zabezpieczanie dowodów; prawo do audytu; bezpieczne usuwanie danych; plan wyjścia z umowy. Skutki incydentów w Change Healthcare i Synnovis pokazują, że zależność operacyjną należy traktować jako zależność cybernetyczną. [74]
Minimum organizacyjne. Każda krytyczna służba kliniczna powinna mieć pisemny plan pracy na czas przestoju systemów. Nie „IT odtworzy system”, lecz konkretnie: jak rejestrujemy nowego pacjenta bez szpitalnego systemu informatycznego; jak sprawdzamy historię przyjmowania leków; jak zlecamy badania laboratoryjne; jak otrzymujemy wyniki; jak dokumentujemy podanie leków; co dzieje się z obrazami medycznymi; jak po odtworzeniu przenosimy zapisy papierowe z powrotem do elektronicznej karty medycznej; jak zapobiegamy dublowaniu i błędom przenoszenia danych.
Minimum prawne. Placówka medyczna powinna mieć rejestr danych i mapę prawną: jakie kategorie danych są przetwarzane, kto jest właścicielem lub administratorem danych albo odpowiednim podmiotem według prawa krajowego, które strony trzecie mają dostęp, na jakiej podstawie prawnej, gdzie fizycznie i w jakiej jurysdykcji dane są przechowywane, jakie są terminy przechowywania, jakie są wymagania dotyczące zgłaszania wycieków i kto ma prawo podjąć decyzję o zawiadomieniu regulatora i pacjentów.
W odniesieniu do Ukrainy ważne jest powiązanie tego z reżimem ESOZ, ustawą „O ochronie danych osobowych”, zasadami tajemnicy lekarskiej, przepisami o systemach informacyjno-komunikacyjnych oraz nowym systemem reagowania na incydenty cybernetyczne. [75]
Minimum szkoleniowe. Samo coroczne szkolenie z cyberświadomości nie wystarcza. Zaleca się podział szkoleń według ról:
| Grupa | Czego należy ćwiczyć |
|---|---|
| Wszyscy pracownicy | Rozpoznawanie phishingu, kradzieży danych uwierzytelniających i podejrzanych żądań uwierzytelniania wieloskładnikowego; postępowanie z danymi pacjentów; szybkie zgłaszanie incydentów |
| Lekarze / pielęgniarki | Procedury pracy w czasie przestoju systemów, bezpieczny dostęp do elektronicznej karty medycznej, urządzenia przenośne, awaryjne procesy robocze |
| Specjaliści IT | Ochrona konfiguracji, instalowanie aktualizacji, kopie zapasowe, segmentacja, dzienniki zdarzeń, narzędzia EDR, cyfrowa kryminalistyka |
| Administratorzy systemów | Zarządzanie dostępem uprzywilejowanym (PAM), konta uprzywilejowane, procedury dostępu awaryjnego |
| Kierownictwo | Podejmowanie decyzji podczas ataku ransomware, komunikacja, ryzyka prawne, priorytetyzacja usług |
| Prawnicy / inspektor ochrony danych | Ocena wycieku, zawiadomienie regulatora i pacjentów, zabezpieczanie dowodów |
| Dział zamówień | Wymagania bezpieczeństwa wobec stron trzecich w umowach, umowa o poziomie usług (SLA), zgłaszanie incydentów, warunki wyjścia z umowy |
Takie podejście oparte na rolach odpowiada kierunkom rozwijanym przez HHS, NHS i MHLW. [76]
Plan działań po incydencie cybernetycznym
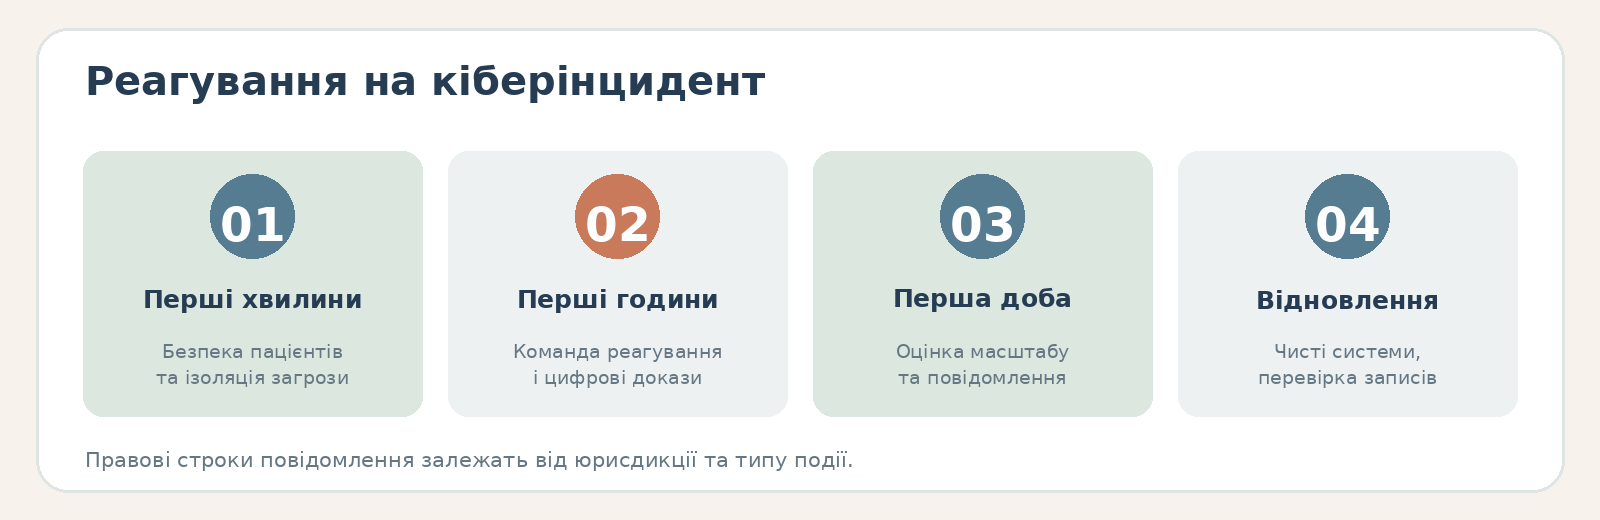
Pierwsze godziny po ataku to moment, w którym błędna decyzja może zwiększyć zarówno szkodę kliniczną, jak i prawną. Plan reagowania na incydenty placówki medycznej powinien być zatwierdzony z wyprzedzeniem, przetestowany i uzgodniony z planem ciągłości działania.
| Horyzont czasowy | Główne działania |
|---|---|
| Pierwsze minuty | Wyznaczyć kierownika reagowania na incydent; potwierdzić wpływ na procesy kliniczne; izolować przejęte zasoby; nie niszczyć dowodów; tam, gdzie to konieczne, przejść na procedury pracy w czasie przestoju |
| Do kilku godzin | Zaangażować specjalistów IT i służbę bezpieczeństwa, kierownictwo kliniczne, prawników i inspektora ochrony danych, kierownictwo, służbę komunikacji; ustalić wektor ataku; zablokować przejęte dane uwierzytelniające; zabezpieczyć nietrwałe dowody cyfrowe i dzienniki zdarzeń |
| Pierwsze 24 godziny | Ustalić skalę incydentu, zakres ujawnionych danych, dotknięte systemy i krytyczne usługi; sprawdzić kopie zapasowe; zawiadomić CERT/CSIRT i regulatorów, jeżeli powstał taki obowiązek; zorganizować alternatywne procesy kliniczne |
| 24–72 godziny | Kontynuować lokalizowanie i usuwanie zagrożenia; przeprowadzić prawną ocenę wycieku; wysłać obowiązkowe zawiadomienia; przygotować zweryfikowane oświadczenie publiczne; rozpocząć kontrolowane odtwarzanie |
| Kolejne dni | Odtwarzać priorytetowe systemy w czystym środowisku; zmienić dane uwierzytelniające i klucze; wzmocnić monitoring; sprawdzić integralność danych; współpracować z pacjentami, dostawcami i organami ścigania |
| Po ustabilizowaniu sytuacji | Przeprowadzić niezależną analizę po incydencie i analizę przyczyn źródłowych; usunąć niedociągnięcia w środkach kontroli; przygotować sprawozdanie dla kierownictwa; zaktualizować rejestr ryzyk; powtórzyć ćwiczenia sztabowe |
Doświadczenie UE w stosowaniu NIS2 szczególnie dobrze pokazuje, dlaczego nie można czekać na „pełny obraz kryminalistyczny” przed rozpoczęciem zgłaszania: system przewiduje wczesne ostrzeżenie w ciągu 24 godzin, następnie zgłoszenie w ciągu 72 godzin i dopiero później — sprawozdanie końcowe. [77] Analogiczna logika obowiązuje w Australii w odniesieniu do infrastruktury krytycznej: 12 godzin w przypadku najpoważniejszych incydentów wpływających na dostępność. [56]
W przypadku Ukrainy współpracę z CERT-UA należy z góry uwzględnić w planie. Zespół oficjalnie przyjmuje zgłoszenia, prowadzi dochodzenia i udziela pomocy w usuwaniu skutków. [9]
Czego nie należy robić podczas ataku ransomware: chaotycznie wyłączać całego sprzętu bez koordynacji; usuwać dzienników zdarzeń; samodzielnie kontaktować się z cyberprzestępcami z osobistych kont; publicznie podawać przyczyny lub skali przed potwierdzeniem przez analizę kryminalistyczną; odtwarzać systemów w przejętej sieci; podłączać kopii zapasowych do środowiska, w którym przyczółek napastnika nie został jeszcze zlikwidowany; traktować zapłaty okupu jako zamiennika odtwarzania.
Przypadki HSE i Change Healthcare pokazują dwie różne decyzje w sprawie okupu: HSE nie zapłaciła okupu, a dyrektor generalny UnitedHealth Group potwierdził, że osobiście podjął decyzję o zapłacie w Change Healthcare. [78] Nie wynika z tego uniwersalna reguła „nigdy” lub „zawsze” płacić. Decyzja zależy od stanowiska organów ścigania, reżimu sankcyjnego, skutków klinicznych, możliwości odtworzenia, ubezpieczenia i oceny prawnej. Jednak otrzymanie żądania okupu nie powinno być pierwszą chwilą, w której kierownictwo omawia tę politykę.
Krótkie wzory polityk i procedur
Wzór polityki zarządzania dostępem
Cel: zapewnić dostęp do informacji medycznych wyłącznie zgodnie z uprawnieniami służbowymi i klinicznymi.
Zasada: wszyscy użytkownicy mają osobiste konta. Uwierzytelnianie wieloskładnikowe (MFA) jest obowiązkowe dla dostępu zdalnego, kont uprzywilejowanych i innych wskazanych systemów krytycznych. Uprawnienia przyznaje się zgodnie z zasadami minimalnych niezbędnych uprawnień dostępu i dostępu opartego na rolach.
Przegląd: uprawnienia są weryfikowane po zmianie stanowiska i okresowo; po ustaniu stosunku pracy lub współpracy umownej dostęp jest cofany niezwłocznie.
Dostęp awaryjny: dostęp z pominięciem zwykłych reguł („rozbicie szyby”) dozwolony jest wyłącznie w razie potrzeby klinicznej, jest automatycznie rejestrowany i podlega późniejszej weryfikacji.
Podejście odpowiada Docelowym wskaźnikom cyberbezpieczeństwa HHS (CPGs) oraz zasadom kontrolowanego dostępu stosowanym w ESOZ. [79]
Wzór procedury zgłaszania podejrzanego incydentu
Każdy pracownik, który zauważył nietypowe logowanie do systemu, phishing, komunikat ransomware, nieuprawniony dostęp, utratę urządzenia lub nietypowe zachowanie systemu klinicznego, nie prowadzi samodzielnego dochodzenia, lecz niezwłocznie zgłasza to służbie wsparcia lub centrum operacji bezpieczeństwa (SOC) wyznaczonym kanałem.
Zgłoszenie powinno zawierać: czas, system/urządzenie, krótki opis, zrzut ekranu (jeśli to możliwe), działania użytkownika przed zdarzeniem.
Zespół reagowania na incydenty określa poziom powagi, wpływ na procesy kliniczne oraz potrzebę eskalacji do kierownictwa, inspektora ochrony danych, prawników, CERT lub regulatora.
Problem spóźnionej eskalacji jest jedną z głównych lekcji SingHealth. [73]
Wzór postanowienia umownego dotyczącego bezpieczeństwa stron trzecich
Dostawca stosuje uwierzytelnianie wieloskładnikowe dla dostępu zdalnego i uprzywilejowanego, prowadzi rejestrowanie zdarzeń bezpieczeństwa, utrzymuje proces zarządzania podatnościami, szyfruje dane wrażliwe podczas przesyłania i przechowywania, utrzymuje przetestowaną zdolność tworzenia kopii zapasowych i odtwarzania oraz zawiadamia zamawiającego o potwierdzonym lub zasadnie podejrzewanym incydencie bezpieczeństwa nie później niż X godzin po jego wykryciu.
Dostawca zabezpiecza dowody cyfrowe, wspiera dochodzenie w sprawie incydentu, informuje o zaangażowanych podwykonawcach i nie zmienia miejsca ani jurysdykcji przetwarzania danych dotyczących zdrowia bez procedury przewidzianej w umowie.
Termin w umowie warto ustalać krótszy niż zewnętrzny termin regulacyjny, w przeciwnym razie placówka ochrony zdrowia może fizycznie nie zdążyć wypełnić własnego obowiązku zgłoszenia.
Wzór polityki tworzenia kopii zapasowych i odtwarzania
Dla każdego krytycznego systemu klinicznego ustala się docelowy czas odtworzenia (RTO) i docelowy punkt odtworzenia danych (RPO).
Co najmniej jedna kopia zapasowa musi być chroniona przed zmianą lub usunięciem z użyciem roboczych danych uwierzytelniających.
Test odtwarzania przeprowadza się według zatwierdzonego harmonogramu.
Wyniki testu odtwarzania są dokumentowane i przekazywane właścicielowi systemu.
Kopię zapasową uznaje się za przydatną wyłącznie po potwierdzonym odtworzeniu i sprawdzeniu integralności.
Wzór procedury pracy podczas przestoju spowodowanego atakiem ransomware
W razie utraty dostępu do elektronicznej karty medycznej odpowiedzialny kierownik kliniczny ogłasza przejście na tryb pracy podczas przestoju.
Wykorzystuje się wcześniej przygotowane formularze papierowe/lokalne do identyfikacji pacjentów, podawania leków, zleceń laboratoryjnych, obrazów medycznych i zapisów klinicznych.
Po odtworzeniu dane przenosi się do elektronicznej karty medycznej według procedury podwójnej kontroli, aby zminimalizować dublowanie i błędy przenoszenia.
Odtwarzanie systemów IT i odtwarzanie procesów klinicznych są odrębnymi strumieniami prac, które synchronizuje kierownik reagowania na incydent.
Lista kontrolna gotowości placówki medycznej i wnioski strategiczne
Poniżej znajduje się praktyczne narzędzie samooceny. Odpowiedź „nie” nie oznacza automatycznie krytycznej porażki, ale zbiór odpowiedzi „nie” w jednej kategorii wskazuje na ryzyko systemowe.
| Pytanie kontrolne | Tak / Częściowo / Nie |
|---|---|
| Czy kierownik placówki / zarząd regularnie otrzymuje raport o ryzykach cybernetycznych? | ☐ |
| Czy wyznaczono osoby odpowiedzialne za bezpieczeństwo informacji (CISO) i za ochronę danych osobowych (DPO)? | ☐ |
| Czy istnieje aktualny rejestr wszystkich krytycznych zasobów IT i wyrobów medycznych? | ☐ |
| Czy dla każdej krytycznej służby klinicznej określono jej zależności od IT? | ☐ |
| Czy uwierzytelnianie wieloskładnikowe (MFA) włączono dla VPN, dostępu zdalnego, usług chmurowych i kont uprzywilejowanych? | ☐ |
| Czy administratorzy używają odrębnych kont uprzywilejowanych? | ☐ |
| Czy wspólne konta wyeliminowano lub ściśle kontrolowano? | ☐ |
| Czy istnieje procedura cofania dostępu natychmiast po zwolnieniu lub zmianie stanowiska? | ☐ |
| Czy zasoby dostępne z internetu są regularnie skanowane pod kątem podatności? | ☐ |
| Czy dla krytycznych aktualizacji określono gwarantowany termin instalacji? | ☐ |
| Czy niewspierane systemy są znane i mają plan wymiany lub segmentacji? | ☐ |
| Czy sieci kliniczna, administracyjna, gościnna, sieć wyrobów medycznych i sieć kopii zapasowych są poddane segmentacji? | ☐ |
| Czy narzędzia EDR lub analogiczny monitoring urządzeń końcowych obejmują krytyczne serwery i komputery? | ☐ |
| Czy scentralizowane rejestrowanie zdarzeń obejmuje konta, VPN, Active Directory, elektroniczną kartę medyczną, zaporę sieciową i usługi chmurowe? | ☐ |
| Czy dzienniki zdarzeń są chronione przed usunięciem przez zwykłe konto administratora? | ☐ |
| Czy istnieją odizolowane lub niezmienne kopie zapasowe krytycznych systemów? | ☐ |
| Czy rzeczywisty test odtwarzania przeprowadzono w ciągu ostatnich 12 miesięcy? | ☐ |
| Czy dla elektronicznej karty medycznej oraz laboratoryjnego, radiologicznego i szpitalnego systemu informatycznego określono i przetestowano RTO/RPO? | ☐ |
| Czy szpitalny oddział ratunkowy może pracować bez elektronicznej karty medycznej? | ☐ |
| Czy laboratorium ma procedurę pracy bez laboratoryjnego systemu informatycznego? | ☐ |
| Czy istnieje papierowy / offline’owy proces zlecania i podawania leków? | ☐ |
| Czy istnieje plan uzgadniania zapisów papierowych po odtworzeniu systemów? | ☐ |
| Czy krytyczni dostawcy są zobowiązani do szybkiego zgłaszania incydentów? | ☐ |
| Czy umowy zawierają wymagania dotyczące bezpieczeństwa, kopii zapasowych, audytu, dochodzenia kryminalistycznego i wyjścia z umowy? | ☐ |
| Czy znani są wszyscy podwykonawcy i miejsca przechowywania danych pacjentów w chmurze? | ☐ |
| Czy plan reagowania na incydenty był aktualizowany w ciągu roku? | ☐ |
| Czy istnieją aktualne kontakty do CERT/CSIRT, regulatora, organów ścigania i ubezpieczyciela? | ☐ |
| Czy w ciągu roku przeprowadzono szkolenie dotyczące ataku ransomware? | ☐ |
| Czy do szkolenia włączono dyrektora, kierownictwo kliniczne, prawników i służbę komunikacji? | ☐ |
| Czy personel regularnie przechodzi szkolenia z phishingu i cyberbezpieczeństwa? | ☐ |
| Czy pracownicy znają jeden prosty kanał, którym należy zgłosić incydent? | ☐ |
| Czy istnieje prawna macierz terminów zgłaszania wycieków i incydentów cybernetycznych? | ☐ |
| Czy istnieje zatwierdzony wzór powiadomienia pacjentów? | ☐ |
| Czy istnieje odrębna polityka podejmowania decyzji w sprawie okupu i wymuszeń? | ☐ |
| Czy po incydentach i sytuacjach „na granicy” przeprowadza się analizę wyciągniętych wniosków? | ☐ |
W praktyce wynik można oceniać następująco: 90–100% odpowiedzi „Tak” — dojrzały program, który mimo to wymaga stałego testowania; 70–89% — akceptowalna baza z konkretnymi lukami; 50–69% — istotna podatność operacyjna; poniżej 50% — priorytetem powinno stać się nie nabycie nowej platformy technologicznej, lecz zbudowanie podstawowego zarządzania i zdolności do odtwarzania. Nie jest to skala regulacyjna, lecz narzędzie zarządcze do wewnętrznej analizy luk.
W przypadku ukraińskiej placówki pierwsze inwestycje warto rozłożyć w następującej kolejności: bezpieczeństwo kont i MFA → inwentaryzacja zasobów → kopie zapasowe i odtwarzanie → zarządzanie aktualizacjami i podatnościami → segmentacja sieci → rejestrowanie zdarzeń i wykrywanie zagrożeń → reagowanie na incydenty → procedury kliniczne na czas przestoju → bezpieczeństwo dostawców → rozszerzone możliwości centrum operacji bezpieczeństwa (SOC). Taka kolejność odpowiada charakterowi słabości, które faktycznie ujawniły się w WannaCry, SingHealth, HSE, Medibank i Change Healthcare. [80]
Dla niewielkiego szpitala nie oznacza to konieczności tworzenia dużego własnego SOC. Część funkcji można kupić jako usługę zarządzaną, ale ryzyka i odpowiedzialności nie da się przekazać w outsourcing. Kierownictwo i tak powinno wiedzieć, jakie dane i systemy są krytyczne, kto może odciąć dostęp napastnikowi, kto odtworzy elektroniczną kartę medyczną, ile to zajmie i jak lekarze będą pracować do czasu odtworzenia.
Dla państwowego systemu ochrony zdrowia potrzebny jest jeszcze jeden poziom: branżowy wywiad o zagrożeniach, jednolite podstawowe środki ochrony, certyfikowani i zweryfikowani dostawcy, scentralizowane raportowanie, finansowanie cyberochrony małych szpitali, wspólne ćwiczenia między placówkami, mechanizmy zapasowe dla laboratoriów i elektronicznego systemu ochrony zdrowia, a także krajowa koordynacja reagowania na incydenty. W tym właśnie kierunku zmierzają UE, NHS, Japonia i Singapur. [81]
Dla Ukrainy szczególnie obiecujący byłby model, w którym minimalny bazowy poziom cyberbezpieczeństwa placówek medycznych wiąże się nie tylko z ochroną danych osobowych, lecz także ze zdolnością do udzielania pomocy w razie awarii systemów cyfrowych. W praktyce oznacza to zbliżenie trzech tradycyjnie odrębnych dyscyplin:
cyberbezpieczeństwo + bezpieczeństwo pacjentów + ciągłość działania = cyberodporność ochrony zdrowia.
To jest główna lekcja ostatniej dekady. Najdojrzalsze systemy nie zadają już pytania: „Czy nasz szpital zostanie zaatakowany?” Planują, jak nie dopuścić do rozprzestrzenienia się ataku, jak dalej leczyć pacjentów w trakcie incydentu i jak się odbudować bez utraty zaufania i integralności danych medycznych.
W przypadku Ukrainy to podejście dodatkowo wzmacnia ryzyko wojenne. CERT-UA w 2026 roku odnotował już kampanie, wśród których celów znajdowały się szpitale, podczas gdy cyfrowa medycyna coraz bardziej opiera się na ESOZ i wzajemnie powiązanych systemach informatycznych. [82] Zatem cyberodporność systemu medycznego należy rozpatrywać na tym samym poziomie co odporność energetyczną, komunikacyjną i inną odporność krytyczną.
Nasze projekty
Projekty weteranów
- veterano.info — projekt informacyjny dla weteranów i ich rodzin od Klastra Weteranów Ukrainy i Instytutu Weteranów.
- veterano.media — media Klastra Weteranów Ukrainy: wiadomości, historie i praktyczna nawigacja dla weteranów i rodzin.
- veterano.army — agencja kadrowa dla biznesu: dobieramy zdolnych do pracy weteranów do potrzeb biznesu — produkcja, magazyn, logistyka, biuro.
- veterano.bio — cyfrowe potwierdzenie statusu weterana i tłumaczenie dokumentów: bezpieczny profil, wielojęzyczne zaświadczenie.
- veterano.digital — „Jedno okno” — cyfrowa recepcja dla weterana w edukacji: zgłoszenie w dowolny dogodny sposób, osobista ścieżka edukacyjna.
Projekty partnerskie ekosystemu
- Agencja Odbudowy Ukrainy — stowarzyszenie łączące wysiłki państwa, biznesu i społeczności wokół powojennej odbudowy i rozwoju Ukrainy.
- Narodowy Instytut Rozwoju Regionalnego — łączy naukę, edukację, biznes i państwo, aby przyspieszyć rozwój regionów.
- NDIAC „Innowacje, inwestycje, intelekt” — naukowo-badawcze centrum informacyjno-analityczne, Kijów.
- Fundacja Charytatywna „Rekonstrukcji i Rozwoju Ukrainy” — mobilne szpitale dla Sił Zbrojnych Ukrainy.
- AGGR World / ITTA — wiadomości o gospodarce, obronności, biznesie i społeczeństwie.
Gotowe rozwiązania SmartGT
- Smart CMS — bezpłatny i bezpieczny CMS z wbudowaną sztuczną inteligencją do treści, wtyczkami pod Państwa zadania i wygodnym edytorem blokowym.
- Smart LMS — platformy edukacyjne pod klucz: kursy, testy, zadania, certyfikaty i sprzedaż dostępu; każda szkoła z własną domeną i marką, wszystkie — z jednego panelu.
- BOT-panel — zarządzanie botami Telegram z AI w jednym panelu: mailingi, kontakty, ewidencja czasu pracy, zatwierdzanie dokumentów, ocena jakości komunikacji.
- Smart Audit — bezpłatna kontrola strony w 3 minuty: bezpieczeństwo, widoczność w wyszukiwarkach, szybkość, gotowość na agentów AI; bez rejestracji.
- Smart 360 — ERP i CRM dla biznesu: klienci i transakcje w lejku, asortyment i cenniki, magazyn, dokumenty i umowy w jednym systemie.
- Smart Window — jedno okno kierownika — jak zbudowany jest gabinet i co w nim widać.
Źródła
Ukraina
- Olha Danczenko. „Cyberbezpieczeństwo w medycynie: jak chronić dane pacjentów w dobie cyfryzacji”, PRAVO.UA, 16 września 2026 roku. [15]
- Rada Najwyższa Ukrainy. Ustawa Ukrainy „O ochronie danych osobowych”, aktualne brzmienie. [83]
- Rada Najwyższa Ukrainy. Ustawa nr 4336-IX z 27 marca 2025 roku w sprawie ochrony informacji i cyberochrony państwowych zasobów informacyjnych oraz krytycznej infrastruktury informacyjnej. [21]
- ESOZ / Przedsiębiorstwo państwowe „Elektroniczne zdrowie”. Oficjalne materiały o ochronie danych osobowych i medycznych w centralnej bazie ESOZ. [20]
- CERT-UA [9]
Unia Europejska
- European Union. Directive 2022/2555 — NIS2 Directive. [77]
- European Union. Regulation 2016/679 — General Data Protection Regulation. [12]
- European Union. Regulation 2025/327 — European Health Data Space. [39]
- ENISA. Checking-up on Health: Ransomware Accounts for 54% of Cybersecurity Threats, 2023. [18]
- ENISA. [19]
- European Commission. Cybersecurity in healthcare, 2026. [84]
- ENISA, 2026. [85]
- European Commission / EU. Cyber Solidarity Act oraz European Cybersecurity Reserve. [41]
Wielka Brytania
- National Audit Office. Investigation: WannaCry cyber attack and the NHS, 2017. [23]
- NHS England. Board and executive assurance: cyber security risk, 2026. [6]
- UK Department of Health and Social Care. The Network and Information Systems Regulations 2018: guide for the health sector in England. [42]
- Information Commissioner’s Office. Guidance on personal data breach reporting under UK GDPR. [43]
- NHS England. Synnovis cyber incident. [28]
- ICO. Statement concerning the Synnovis cyber attack. [86]
USA
- U.S. HHS Office for Civil Rights. HIPAA Security Rule materials. [44]
- U.S. HHS. HIPAA Breach Notification Rule, 2026 reporting instructions. [45]
- HHS Cyber Gateway. Healthcare and Public Health Cybersecurity Performance Goals. [87]
- HHS OCR. Anthem pays OCR $16 Million in record HIPAA settlement following largest health data breach in history, 2018. [22]
- HHS OCR. Change Healthcare Cybersecurity Incident Frequently Asked Questions. [88]
- Andrew Witty / UnitedHealth Group. Testimony before the U.S. Senate Finance Committee: Change Healthcare cyberattack. [89]
- UnitedHealth Group. Updates restoration Change Healthcare. [90]
- U.S. Department of Justice. ALPHV/BlackCat ransomware operations. [91]
Irlandia
- Health Service Executive. Conti cyber attack on the HSE — Independent Post Incident Review. [92]
- HSE. [31]
Japonia
- Personal Information Protection Commission of Japan. APPI — laws and policies. [47]
- PPC Japan. Reporting personal-data leaks, unauthorized access ransomware. [49]
- Ministry of Health, Labour and Welfare. Portal cybersecurity measures for medical institutions, guidance, checklists, training, reporting, procedures. [48]
- MHLW. Cybersecurity support and assessment programme for medical institutions. [93]
Izrael
- Israel Privacy Protection Authority. Guidance on Privacy Protection Regulations (Data Security) 2017. [51]
- Israel Privacy Protection Authority. Amendment 13 to the Privacy Protection Law, effective from August 2025, updated guidance, 2026. [52]
- Israel National Cyber Directorate. National Cybersecurity Strategy 2025. [53]
- Israel Ministry of Health. Cybersecurity directions to health organisations, 2026. [54]
Australia
- Office of the Australian Information Commissioner. Notifiable Data Breaches scheme guidance. [55]
- OAIC. OAIC takes civil penalty action against Medibank, 2024. [94]
- OAIC. Regulatory guidance on current maximum Privacy Act civil penalties. [57]
- Australian Cyber Security Centre / cyber.gov.au. Mandatory reporting under the Security of Critical Infrastructure Act, including critical hospital assets. [56]
- Australian Federal Police. Official investigation materials concerning the Medibank attack. [95]
Singapur
- Personal Data Protection Commission. Data breach notification requirements. [58]
- PDPC. Updated PDPA enforcement regime and financial penalty limits. [63]
- Cyber Security Agency of Singapore. Cybersecurity Act and Critical Information Infrastructure requirements. [96]
- Singapore Ministry of Health. Healthcare Cyber Security and Data Security Essentials, training and support measures, 2026. [61]
- Singapore Ministry of Health. Funding measures including NEHR Connect Grant and cybersecurity support for providers, 2026. [62]
- Committee of Inquiry into the Cyber Attack on Singapore Health Services Patient Database. Official public report, 10 January 2019. [97]