Cybersicurezza in sanità: protezione dei dati dei pazienti, continuità dell’assistenza sanitaria e resilienza del sistema sanitario
La digitalizzazione della sanità ha cambiato la natura stessa del rischio informatico. Cartelle cliniche elettroniche, sistemi informativi di laboratorio, telemedicina, prescrizioni digitali,…
Autori:
Artem Honcharenko, PhD — presidente della International Technology Transfer Association (ITTA), esperto di trasformazione digitale, intelligenza artificiale, innovazione tecnologica e trasferimento tecnologico internazionale, direttore dell’Istituto dei veterani «Architecture of Resilience» della KNUBA
Mykhailo Vasianovych, CEO di SmartGT, esperto di trasformazione digitale e di IA, ricercatore senior dell’Istituto nazionale per lo sviluppo regionale, direttore dell’organizzazione benefica «Fondo di beneficenza “NAMIR”», coordinatore dell’incubatore di IA del CVU.
Andrii Stanko, PhD, docente senior del Dipartimento di tecnologie informatiche integrate dell’Università tecnica nazionale di Ternopil’ intitolata a Ivan Puluj. Docente del Centro di tecnologie dell’informazione della TNTU
La digitalizzazione della sanità ha cambiato la natura stessa del rischio informatico. Cartelle cliniche elettroniche, sistemi informativi di laboratorio, telemedicina, prescrizioni digitali, dispositivi medici, servizi cloud, sistemi di regolamento assicurativo e registri nazionali offrono vantaggi significativi ai pazienti, ma al tempo stesso rendono l’infrastruttura informativa parte integrante del processo di erogazione dell’assistenza. Per questo la cybersicurezza in sanità non è più soltanto una questione di riservatezza. È una questione di sicurezza del paziente, continuità delle cure, integrità delle decisioni cliniche e resilienza del sistema di sanità pubblica. Il Dipartimento della Salute e dei Servizi umani degli Stati Uniti formula espressamente questo principio: la cybersicurezza è sicurezza del paziente. [1]
L’articolo del portale PRAVO.UA «Cybersicurezza in sanità: come proteggere i dati dei pazienti nell’era della digitalizzazione» si concentra su tre proprietà fondamentali dell’informazione protetta: riservatezza, integrità e disponibilità. Un ruolo particolare spetta al fattore umano, al controllo degli accessi, alla formazione del personale e al regime giuridico delle informazioni sanitarie. Per l’Ucraina queste tesi sono confermate dalla legge «Sulla protezione dei dati personali», dalla normativa sulla protezione delle informazioni e sulla cybersicurezza, dalle regole del Sistema sanitario elettronico eHealth (ESOZ) e dalla riforma del sistema nazionale di risposta agli incidenti informatici del 2025. [2]
L’esperienza mondiale dimostra che la conseguenza più pericolosa di un attacco al settore sanitario è spesso non il furto di un file in quanto tale, ma la perdita di operatività del sistema. L’attacco informatico del ransomware WannaCry nel maggio 2017 ha portato all’annullamento di migliaia di appuntamenti nel Servizio sanitario nazionale del Regno Unito. L’attacco al Servizio sanitario irlandese nel 2021 è partito da un’e-mail di phishing ed è sfociato in un blocco su larga scala dei sistemi.
L’attacco informatico alla società Change Healthcare nel 2024 ha interrotto i flussi di prescrizioni e pagamenti in una parte significativa del sistema sanitario statunitense. L’attacco al laboratorio britannico Synnovis ha causato il rinvio di oltre 11 000 appuntamenti ambulatoriali e procedure programmate. [3]
Anche la portata delle violazioni può essere sistemica. La società Anthem ha segnalato quasi 79 milioni di persone colpite; la rete sanitaria statale di Singapore SingHealth quasi 1,5 milioni; la società sanitaria australiana Medibank circa 9,7 milioni; il Dipartimento della Salute e dei Servizi umani degli Stati Uniti, a luglio 2025, registrava circa 192,7 milioni di persone le cui informazioni erano state coinvolte nell’incidente di Change Healthcare. [4]
Anche il modello normativo sta cambiando. Nell’UE la direttiva NIS2 (direttiva dell’UE sulla sicurezza delle reti e dei sistemi informativi) sposta la cybersicurezza dalla «funzione IT» all’ambito della responsabilità manageriale, richiede la gestione dei rischi e la notifica in più fasi degli incidenti significativi. Il Regolamento generale dell’UE sulla protezione dei dati (GDPR) disciplina separatamente le violazioni della sicurezza dei dati personali; il regolamento sullo spazio europeo dei dati sanitari (EHDS) aggiunge un nuovo livello di regole per i dati sanitari elettronici e per i sistemi di cartelle cliniche elettroniche (EHR). [5]
Nel Regno Unito il Servizio sanitario nazionale (NHS) passa alla valutazione tramite il Data Security and Protection Toolkit (DSPT), allineato al Cyber Assessment Framework (CAF) del National Cyber Security Centre del Regno Unito (NCSC). [6]
Gli Stati Uniti combinano le regole vincolanti dell’Health Insurance Portability and Accountability Act (HIPAA) — la Security Rule e la Breach Notification Rule — con gli obiettivi di cybersicurezza volontari per il settore sanitario e della sanità pubblica (HPH CPGs). [7] Giappone, Israele, Australia e Singapore mostrano modelli diversi ma sempre più simili: regole di settore, gestione obbligatoria dei rischi, notifica alle autorità statali, formazione del personale e maggiore responsabilità dei vertici. [8]
La conclusione chiave per una struttura sanitaria: è impossibile costruire una resilienza informatica adeguata soltanto con un antivirus, un centro operativo di sicurezza (SOC) o una politica di riservatezza. Serve un lavoro simultaneo in almeno sei ambiti: governance, gestione delle identità e degli accessi, segmentazione e ridondanza, protezione dei dispositivi medici e dei fornitori, risposta agli incidenti / continuità operativa e formazione continua delle persone.
Per l’Ucraina ciò è particolarmente importante a causa del duplice contesto: la digitalizzazione su larga scala dei servizi sanitari e lo stato di guerra. CERT-UA nell’aprile 2026 ha segnalato espressamente un cluster di minacce informatiche tra i cui obiettivi figuravano gli ospedali. [9] Di conseguenza la resilienza informatica di una struttura sanitaria va considerata come componente della sicurezza clinica, della resilienza civile e della sicurezza nazionale.
Che cosa significa cybersicurezza in sanità e perché i suoi rischi sono particolari
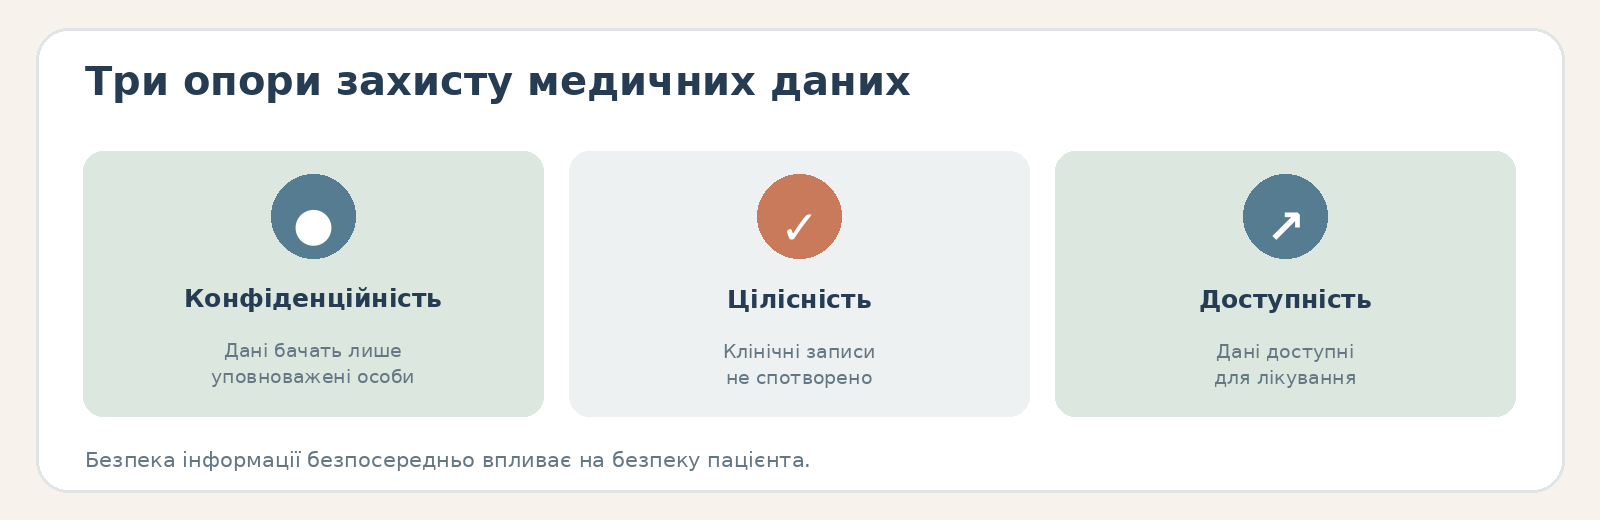
È importante partire non dalla tecnologia, ma dallo status giuridico dei dati sanitari: la medicina digitale lavora con una delle categorie di informazioni più sensibili sulla persona, e dunque la protezione informatica deve garantire l’attuazione del diritto del paziente alla riservatezza. [10]
In senso pratico la cybersicurezza in sanità è un insieme di misure gestionali, giuridiche, organizzative, tecniche, cliniche e formative che garantiscono:
| Proprietà | Che cosa significa per la sanità | Esempio di violazione pericolosa |
|---|---|---|
| Riservatezza | Le informazioni sanitarie sono visibili solo alle persone autorizzate | Pubblicazione di diagnosi, di dati psichiatrici o riproduttivi |
| Integrità | Registrazioni, prescrizioni e risultati degli esami non sono stati modificati senza autorizzazione | Modifica di un’allergia, del risultato di laboratorio, della dose di un farmaco |
| Disponibilità | Dati e sistemi sono accessibili al medico quando servono per l’assistenza | Il ransomware blocca la cartella clinica elettronica, il laboratorio o il sistema delle prescrizioni |
| Autenticità | Il sistema stabilisce in modo affidabile chi compie l’azione | L’account rubato di un medico viene usato per accedere alla cartella clinica elettronica |
| Tracciabilità | È possibile stabilire chi, quando e che cosa ha consultato o modificato | L’assenza di log rende impossibile l’analisi forense digitale |
| Resilienza | L’assistenza sanitaria prosegue anche in caso di perdita di parte dell’IT | L’ospedale passa a procedure testate |
È proprio la disponibilità a distinguere la sanità da molti altri settori. In una banca l’indisponibilità del sistema significa il ritardo di un pagamento; in un ospedale può significare l’impossibilità di vedere rapidamente i risultati di un’analisi, eseguire un esame diagnostico, confermare il gruppo sanguigno, ottenere la storia delle allergie o organizzare correttamente un intervento. L’esperienza del Servizio sanitario nazionale del Regno Unito (NHS), del Servizio sanitario irlandese (HSE), della società statunitense Change Healthcare (operatore dell’elaborazione dei pagamenti sanitari e delle richieste di rimborso assicurative) e del fornitore britannico di servizi di laboratorio Synnovis dimostra che gli attacchi informatici possono tradursi direttamente in una paralisi operativa dell’erogazione dell’assistenza sanitaria. [11]
I dati sanitari hanno un ciclo di vita lungo. Una carta bancaria può essere riemessa, ma le caratteristiche genetiche, la storia clinica, una diagnosi psichiatrica o il fatto di aver ricevuto un determinato trattamento non si possono «sostituire». Proprio per questo il GDPR europeo (Regolamento generale dell’UE sulla protezione dei dati) include i dati relativi alla salute tra le categorie particolari di dati personali e stabilisce per il loro trattamento un regime giuridico rafforzato. [12]
La sanità presenta uno spettro eccezionalmente ampio di vulnerabilità. In un ospedale tipico operano contemporaneamente diversi sistemi informativi sanitari: la cartella clinica elettronica (EHR) e il sistema informativo ospedaliero (HIS), il sistema di archiviazione delle immagini mediche (PACS), sistemi specializzati che automatizzano il lavoro del laboratorio (LIS) e della radiologia (RIS), sistemi di farmacia, contabilità, sistemi di controllo degli accessi, posta elettronica, rete privata virtuale (VPN), rete wireless Wi-Fi, server, servizi cloud, portali dei pazienti, centinaia o migliaia di postazioni di lavoro, nonché dispositivi medici collegati alla rete. Per questo la compromissione di un solo componente debole o di un solo appaltatore può aprire potenzialmente la strada verso i sistemi più critici. Per questo il Dipartimento della Salute e dei Servizi umani degli Stati Uniti (HHS) include nei propri Obiettivi di cybersicurezza per la sanità requisiti specifici su autenticazione a più fattori, separazione degli account privilegiati, gestione delle vulnerabilità, nonché risposta ai rischi e agli incidenti legati a terze parti. [13]
La catena di fornitura è parte del rischio clinico. Change Healthcare e Synnovis hanno mostrato che la compromissione di un solo nodo di servizio può ripercuotersi su un gran numero di organizzazioni sanitarie indipendenti. Change Healthcare garantiva processi transazionali critici tra assicuratori, farmacie ed erogatori di servizi sanitari, mentre Synnovis forniva servizi di laboratorio a più organizzazioni del NHS. [14]
Il fattore umano resta critico — phishing, password, errori dei dipendenti e necessità di sviluppare una cultura della cybersicurezza. La pratica lo conferma.
Il rischio per la sanità pubblica è distinto dal rischio di un singolo ospedale. Un attacco informatico ai registri vaccinali, alle reti di laboratorio, alla sorveglianza epidemiologica, ai sistemi di segnalazione delle malattie infettive o allo scambio nazionale di dati sanitari può peggiorare la qualità dei dati di cui lo Stato si serve per valutare le minacce. Proprio il legame dei dati sanitari elettronici con le possibili minacce alla salute e con le future pandemie è direttamente inscritto nella logica dello spazio europeo dei dati sanitari (EHDS). [17]
In Europa il problema ha carattere sistemico. ENISA (Agenzia dell’Unione europea per la cybersicurezza), analizzando 215 incidenti di dominio pubblico nel settore sanitario nel periodo gennaio 2021 – marzo 2023, ha rilevato che il ransomware rappresentava il 54% dei casi esaminati; il 53% degli incidenti riguardava operatori sanitari e il 42% specificamente gli ospedali. [18] Nei materiali più recenti di ENISA relativi al 2024 il ransomware rappresentava circa il 45% degli incidenti legati alla salute e le violazioni di dati circa il 28%. [19]
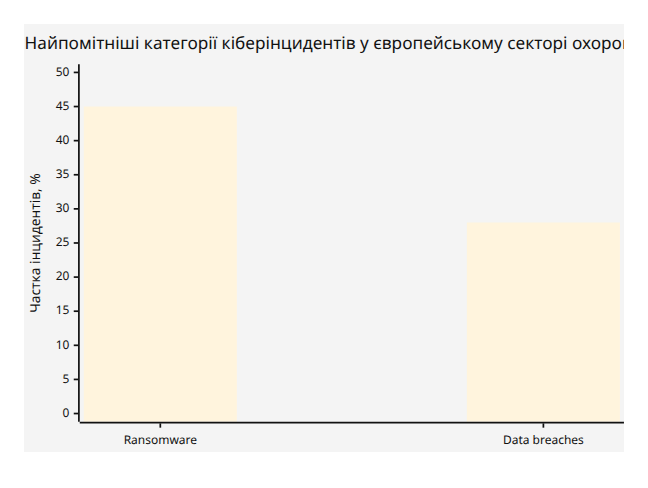
Dati ENISA; sono mostrate le due categorie più grandi, pertanto i valori non vanno interpretati come una ripartizione completa e mutuamente esclusiva di tutti i tipi di incidenti. [19]
Il contesto ucraino. I materiali ufficiali del sistema sanitario elettronico eHealth (ESOZ) descrivono la separazione dei dati personali e sanitari, l’autenticazione e l’autorizzazione controllate, l’uso della firma elettronica qualificata FEQ / dell’autenticazione a due fattori, la limitazione degli accessi e un sistema complesso di protezione delle informazioni. Il Servizio sanitario nazionale dell’Ucraina NHSU è titolare della banca dati centrale dell’ESOZ, mentre l’impresa statale «Salute elettronica» ne garantisce l’amministrazione. [20]
Dopo le modifiche del 2025 la legislazione ucraina ha formalizzato ulteriormente il sistema nazionale di risposta agli incidenti informatici, il sistema di scambio di informazioni e il ruolo della cyberdifesa dell’infrastruttura informativa critica. [21] CERT-UA, presso il Servizio statale per le comunicazioni speciali, riceve le segnalazioni di incidenti, ne conduce l’analisi, aiuta a eliminarne le conseguenze e coordina lo scambio di informazioni sulle minacce informatiche. [9]
Ciò significa che per la sanità ucraina il modello «proteggere la banca dati dei pazienti» non è più sufficiente. Occorre proteggere contemporaneamente i dati, il processo di cura, le procedure di riserva e la capacità della struttura di proseguire l’attività durante un attacco.
I grandi incidenti informatici in sanità: che cosa è successo davvero e che cosa hanno insegnato
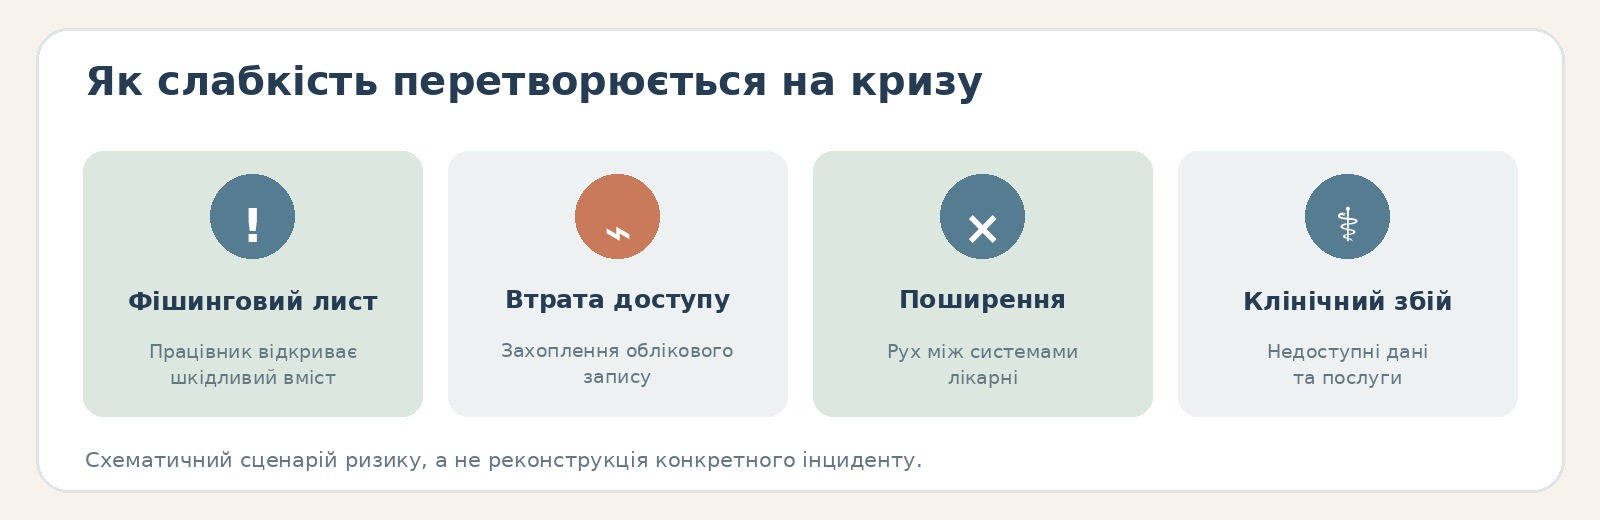
Il materiale più prezioso per costruire la resilienza informatica non è un elenco di «violazioni spaventose», ma l’analisi di quali barriere di protezione non hanno funzionato e che cosa è accaduto ai processi clinici dopo la compromissione.
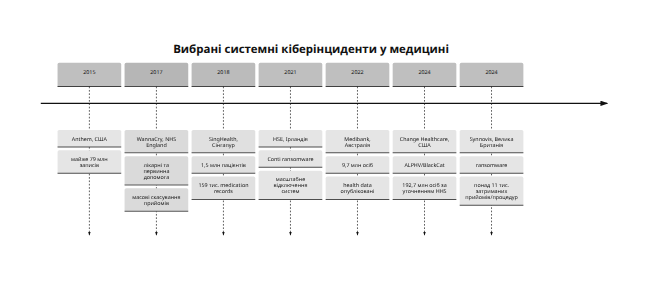
Cronologia riepilogativa
| Incidente | Portata | Metodo / debolezza chiave | Conseguenza per la sanità | Reazione normativa e ripristino |
|---|---|---|---|---|
| Anthem, Stati Uniti, 2015 | Quasi 79 milioni di persone | Serie di attacchi informatici esterni. Particolare enfasi sulla gestione e sul controllo insufficienti dei rischi | Una delle più grandi violazioni di dati sanitari dell’epoca | Nel 2018 Anthem ha accettato di versare $16 milioni, con un piano di azioni correttive [22] |
| WannaCry, NHS Inghilterra, 2017 | 80 dei 236 trust ospedalieri sono stati colpiti/hanno subito effetti; altre 603 strutture di assistenza primaria e altre organizzazioni del NHS sono state infettate | Il ransomware ha sfruttato sistemi Windows vulnerabili privi di aggiornamenti; il National Audit Office del Regno Unito (NAO) ha indicato che l’installazione degli aggiornamenti e la corretta configurazione dei firewall avrebbero potuto ridurre sensibilmente l’impatto | Il NHS ha registrato 6 912 prime visite annullate e ha stimato il numero complessivo degli appuntamenti annullati in oltre 19 000; in cinque località i pazienti hanno dovuto recarsi più lontano per ricevere cure urgenti. | Il NAO e il NHS hanno condotto verifiche su larga scala; non sono stati confermati casi di furto di dati dei pazienti. [23] |
| SingHealth, Singapore, 2018 | Quasi 1,5 milioni di pazienti; per 159 mila sono stati sottratti anche i registri ambulatoriali di dispensazione dei farmaci | Probabile phishing → movimento laterale occulto nella rete → compromissione degli account degli amministratori → accesso al database tramite Citrix | Grande violazione di portata nazionale; i dati del primo ministro sono stati inoltre oggetto di interrogazioni mirate | È stata istituita una commissione d’inchiesta; sono state corrette le vulnerabilità, le postazioni di lavoro sono state separate da internet, i pazienti sono stati informati su larga scala; la commissione ha formulato 16 raccomandazioni sistemiche. [24] |
| HSE, Irlanda, 2021 | Compromissione su larga scala del servizio sanitario nazionale; successivamente circa 90 mila persone sono state informate in merito alle informazioni sottratte | E-mail di phishing a marzo → software dannoso → ransomware Conti a maggio | Blocco di una parte significativa dell’IT, processi manuali | Il riscatto non è stato pagato; l’HSE ha condotto un’analisi indipendente post-incidente e un’indagine forense pluriennale sui dati, ha rafforzato la protezione IT e la formazione del personale. [25] |
| Medibank, Australia, 2022 | Circa 9,7 milioni di clienti attuali / ex clienti | Secondo i materiali dell’Ufficio del Commissario australiano per l’informazione (OAIC), le credenziali di un appaltatore sono finite nel profilo del suo browser; sono seguiti intrusione non autorizzata, esfiltrazione di dati e un’insufficiente escalation degli avvisi | Sono stati pubblicati dati personali e dati sulle richieste di rimborso sanitarie; rischio di furto di identità, di estorsione e di danno psicologico | Nel 2024 l’OAIC ha avviato un procedimento per l’irrogazione di una sanzione pecuniaria civile dinanzi alla Corte federale; la Polizia federale australiana (AFP) e l’Australian Signals Directorate (ASD) hanno condotto un’indagine penale. [26] |
| Change Healthcare, Stati Uniti, 2024 | L’HHS ha successivamente registrato circa 192,7 milioni di persone interessate | Credenziali compromesse → accesso remoto al portale Citrix senza autenticazione a più fattori → movimento laterale occulto nella rete → esfiltrazione non autorizzata di dati → ransomware ALPHV/BlackCat | Interrotta l’elaborazione delle richieste di rimborso farmaceutiche e assicurative sanitarie e dei pagamenti ai fornitori; problemi di flusso di cassa per gli erogatori di servizi sanitari | Sistemi isolati; infrastruttura in gran parte ricostruita da zero; l’Ufficio per i diritti civili dell’HHS (OCR) ha avviato un’indagine; l’HHS e i Centers for Medicare & Medicaid Services (CMS) hanno introdotto misure a sostegno della continuità dell’assistenza sanitaria. [27] |
| Synnovis, Regno Unito, 2024 | Oltre 11 000 appuntamenti ambulatoriali / programmati sono stati rinviati | Ransomware + furto di dati | La capacità di eseguire esami di laboratorio si è ridotta in modo critico | I dati sono stati resi pubblici dai criminali; Synnovis ha coinvolto le forze dell’ordine, ha ottenuto un’ingiunzione giudiziaria; i servizi sono stati completamente ripristinati entro dicembre 2024. [28] |
Anthem ha mostrato il prezzo della perdita di riservatezza. L’HHS OCR ha definito l’incidente la più grande violazione di dati dell’epoca e nel 2018 ha concluso con Anthem un accordo da $16 milioni, aggiungendo un ampio piano di azioni correttive. [22] È un precedente importante: il regolatore valuta non solo il fatto dell’intrusione, ma anche se fossero adeguate l’analisi dei rischi, la gestione degli accessi e le misure di controllo della sicurezza.
WannaCry ha mostrato il prezzo del debito tecnico. Secondo la conclusione del National Audit Office del Regno Unito, le organizzazioni colpite utilizzavano sistemi Windows senza gli aggiornamenti installati oppure sistemi il cui supporto era cessato; le misure di base di installazione degli aggiornamenti e di gestione dei firewall avrebbero potuto prevenire una parte significativa delle infezioni. Al contempo le autorità ufficiali non hanno accertato alcun furto di dati dei pazienti: il rischio clinico è sorto soprattutto per l’indisponibilità dei sistemi. [23]
SingHealth ha mostrato il pericolo di un’escalation tardiva. L’accesso iniziale è stato probabilmente ottenuto già nell’agosto 2017 tramite phishing. In seguito l’aggressore si è spostato per mesi nella rete, compromettendo dispositivi terminali, server e account degli amministratori. Il personale IT aveva notato anomalie già nel giugno 2018, ma i vertici e la Cyber Security Agency di Singapore (CSA) sono stati informati molto più tardi. [29] La commissione ha collegato espressamente il problema alla scarsa consapevolezza in materia di cybersicurezza, alla carenza di formazione e di risorse e alla debole escalation. [30]
L’HSE ha mostrato quanto possa essere lungo il periodo successivo all’incidente. L’e-mail di phishing è stata ricevuta nel marzo 2021, il ransomware si è attivato a maggio. A distanza di anni dall’attacco l’HSE ha continuato il monitoraggio e la notifica alle persone i cui documenti erano stati copiati illecitamente. [31] La risposta agli incidenti in sanità non si conclude nel momento in cui «i server funzionano di nuovo»: proseguono poi l’analisi forense digitale, la determinazione della portata della violazione dei dati, la notifica ai pazienti, i procedimenti giudiziari, il monitoraggio, l’analisi delle lezioni apprese e la ricostruzione delle misure di controllo.
Medibank ha mostrato i rischi della catena di fornitura e della protezione delle credenziali. Nei materiali del regolatore australiano si descrivono la compromissione delle credenziali legate a un dipendente di un appaltatore IT e avvisi dei sistemi di sicurezza che non erano stati trattati in modo adeguato. L’Ufficio del Commissario australiano per l’informazione (OAIC) sostiene che Medibank non abbia adottato misure sufficienti per proteggere i dati sensibili di 9,7 milioni di persone; la causa è stata deferita alla Corte federale dell’Australia. [32]
Change Healthcare è forse la lezione più evidente sull’autenticazione a più fattori. Nella testimonianza dell’amministratore delegato di UnitedHealth Group dinanzi alla Commissione Finanze del Senato degli Stati Uniti si afferma che gli aggressori hanno usato credenziali compromesse per accedere a un portale Citrix privo di autenticazione a più fattori; dopo l’intrusione si sono spostati nella rete, hanno esfiltrato i dati e, dopo nove giorni, hanno lanciato il ransomware. [33] Il ripristino ha richiesto la sostituzione di migliaia di laptop, la modifica delle credenziali, la ricostruzione della rete del data center e dei servizi chiave. [34] Entro il 26 aprile 2024 UnitedHealth Group riferiva di oltre $6,5 miliardi di pagamenti anticipati e di assistenza senza interessi agli erogatori di servizi sanitari per sostenerne la liquidità. [35]
Synnovis ha mostrato il rischio sistemico dell’esternalizzazione. Non è stato colpito un singolo ospedale, ma un fornitore di servizi di laboratorio. La conseguenza è stato il crollo della capacità di laboratorio contemporaneamente in diverse organizzazioni del Servizio sanitario nazionale del Regno Unito e oltre 11 mila appuntamenti e procedure rinviati. [36] È un argomento a favore del fatto che il piano di continuità operativa dell’ospedale includa non solo il proprio data center, ma anche il guasto di un fornitore esterno critico.
Da questi casi emerge una regolarità di fondo: un esito catastrofico raramente si spiega con una sola «tecnica hacker geniale». Più spesso è una catena di debolezze ordinarie: phishing → compromissione delle credenziali → assenza di autenticazione a più fattori → privilegi eccessivi → segmentazione insufficiente → escalation tardiva → backup mai verificato → assenza di un piano per erogare assistenza sanitaria durante l’indisponibilità dei sistemi informativi.
Come è organizzata la cybersicurezza sanitaria nelle diverse giurisdizioni
Per un ulteriore confronto, oltre a UE, Regno Unito, Stati Uniti, Giappone e Israele, sono state scelte Australia e Singapore. L’Australia è interessante per la combinazione di una legge generale sulla tutela della privacy (Privacy Act), della notifica obbligatoria delle violazioni di dati e del regime di protezione delle infrastrutture critiche; Singapore per l’elevato livello di digitalizzazione, la politica informatica centralizzata e un sostegno finanziario molto concreto alla cybersicurezza in sanità.
Unione europea. Qui operano contemporaneamente più livelli di regolazione. Il GDPR tutela i dati personali e riconosce i dati relativi alla salute come categoria particolare; gli articoli sulla sicurezza del trattamento e sulla notifica delle violazioni definiscono il livello di tutela della privacy in materia di cybersicurezza. In caso di violazione dei dati personali il titolare del trattamento, di norma, notifica l’autorità di controllo entro 72 ore, se la violazione può comportare un rischio per i diritti e le libertà delle persone; in caso di rischio elevato può sorgere l’obbligo di informare anche gli interessati.
La NIS2 include il settore sanitario tra i settori ad alta criticità e richiede misure di gestione dei rischi di cybersicurezza. Per gli incidenti significativi è previsto un modello in più fasi: pre-allarme entro 24 ore, notifica dell’incidente entro 72 ore e relazione finale, di norma entro un mese al massimo. Per i soggetti essenziali la direttiva richiede che le sanzioni amministrative massime previste dalla legislazione nazionale siano pari ad almeno €10 milioni o al 2% del fatturato mondiale annuo. La NIS2 si applica tramite le leggi nazionali degli Stati membri, perciò le autorità competenti e i dettagli procedurali differiscono. [38]
Il Regolamento 2025/327 sullo spazio europeo dei dati sanitari (EHDS) crea un ulteriore livello: regole per l’accesso dei cittadini ai dati sanitari elettronici, per l’uso transfrontaliero tramite la piattaforma MyHealth@EU, per l’uso secondario tramite gli organismi di accesso ai dati sanitari, nonché requisiti per i sistemi di cartelle cliniche elettroniche (EHR). Il regolamento è stato adottato nel 2025 e viene introdotto gradualmente, perciò nel 2026 è più corretto considerarlo un quadro trasformativo in fase di dispiegamento, e non un sistema già completato in un solo momento. [39]
L’UE ha inoltre adottato un apposito Piano d’azione sulla cybersicurezza degli ospedali e delle strutture sanitarie. La Commissione europea prevede un centro di supporto specializzato, meccanismi di allerta precoce, formazione e la possibilità di erogare cybervoucher alle strutture sanitarie più piccole. Nel luglio 2026 ENISA ha comunicato un accordo triennale con la Commissione su un contributo di €6 milioni a sostegno dell’attuazione di questo ambito. [40] Il più ampio Cyber Solidarity Act, entrato in vigore nel 2025, istituisce il sistema europeo di allerta informatica e la Riserva dell’UE per la cybersicurezza per rispondere agli incidenti di grande portata. [41]
Regno Unito. Nel settore sanitario dell’Inghilterra l’autorità competente ai sensi del regolamento sulle reti e sui sistemi informativi del 2018 (NIS Regulations) è il Dipartimento della Salute e dell’Assistenza sociale (DHSC); la guida ufficiale di settore prevede obblighi in materia di sicurezza, segnalazione degli incidenti ed enforcement, con possibili sanzioni fino a £17 milioni. [42] Parallelamente l’UK GDPR (versione britannica del Regolamento generale sulla protezione dei dati) richiede di notificare all’Information Commissioner’s Office (ICO) le violazioni di dati soggette a notifica, di norma entro 72 ore, e, in caso di rischio elevato, di informare senza ingiustificato ritardo anche le persone colpite. [43]
Particolarmente importante è l’evoluzione della governance aziendale nel NHS. Nelle linee guida del 2026 il NHS England indica che le organizzazioni che erogano direttamente assistenza sanitaria devono essere valutate tramite il Data Security and Protection Toolkit (DSPT), allineato al Cyber Assessment Framework (CAF) dell’NCSC. La supervisione del consiglio di amministrazione e dei vertici deve riguardare la gestione dei rischi informatici, la protezione da attacchi e violazioni di dati, il rilevamento delle minacce, la minimizzazione delle conseguenze e l’uso e lo scambio appropriati dei dati. [6] Ciò sposta la cybersicurezza dalla «responsabilità del responsabile IT» alla responsabilità a livello di consiglio di amministrazione.
Stati Uniti. La Security Rule dell’HIPAA (la legge statunitense sulla protezione delle informazioni sanitarie) impone alle organizzazioni cui si applica l’HIPAA e ai loro partner commerciali di proteggere le informazioni sanitarie protette in formato elettronico (ePHI) mediante misure amministrative, fisiche e tecniche e di garantirne riservatezza, integrità e disponibilità. [44]
La Breach Notification Rule dell’HIPAA utilizza un modello di termini diverso da quello del GDPR. Della violazione che coinvolge 500 o più persone occorre informare il Segretario della Salute e dei Servizi umani senza ingiustificato ritardo e comunque non oltre 60 giorni di calendario dalla sua scoperta; per le violazioni minori è ammessa una notifica annuale cumulativa entro il termine stabilito. Anche le notifiche individuali devono essere inviate senza ingiustificato ritardo e non oltre 60 giorni. [45]
Parallelamente l’HHS ha sviluppato gli Obiettivi di cybersicurezza per il settore sanitario e della sanità pubblica — un livello di base volontario di settore, costruito sulle pratiche HICP (Pratiche di cybersicurezza in sanità), sul NIST (National Institute of Standards and Technology degli Stati Uniti) e sulla CISA (Agenzia statunitense per la cybersicurezza e la sicurezza delle infrastrutture). Tra le priorità: vulnerabilità dei sistemi, sicurezza della posta elettronica, autenticazione a più fattori (MFA), cifratura, credenziali univoche, separazione degli account privilegiati, segmentazione della rete, piani di risposta agli incidenti e rischi di terze parti. [13]
Dopo l’incidente di Change Healthcare il dibattito federale si è intensificato in modo significativo, ma è importante non confondere le regole vigenti con le proposte di riforma. Ad esempio la CISA, nei suoi materiali aggiornati sul Cyber Incident Reporting for Critical Infrastructure Act (CIRCIA), ha indicato che gli obblighi delle organizzazioni cui si applicherà inizieranno a operare solo dopo l’entrata in vigore della regola definitiva; pertanto i termini proposti dal CIRCIA non vanno automaticamente interpretati come un obbligo universale già vigente per ogni ospedale. [46]
Giappone. Il principale regolatore in materia di tutela della privacy è la Commissione per la protezione delle informazioni personali (PPC), e la legge di base è la Legge sulla protezione delle informazioni personali (APPI). [47] Il Ministero della Salute, del Lavoro e del Welfare (MHLW) dispone di un proprio, sviluppato sistema di linee guida sulla cybersicurezza in sanità. Nel 2026 il MHLW ha continuato a pubblicare avvisi di sicurezza, checklist, linee guida per i sistemi informativi sanitari, programmi formativi e a mantenere un canale di segnalazione degli incidenti informatici. Il Ministero chiede espressamente alle strutture sanitarie di informarlo tempestivamente degli attacchi informatici o dei sospetti al riguardo. [48]
Se si verifica una violazione o vi è la probabilità di una violazione di dati personali, in particolare di dati relativi alla salute, sorge anche l’obbligo di segnalazione alla PPC. La PPC richiede una prima notifica tempestiva; se si sospettano azioni dolose, la relazione finale deve essere presentata entro 60 giorni dalla scoperta. Tra gli esempi di eventi da segnalare espressamente indicati dalla PPC figurano l’accesso non autorizzato e i ransomware. [49]
Il modello giapponese è interessante anche per il finanziamento: il MHLW dispone di programmi specifici di valutazione della sicurezza delle organizzazioni sanitarie, di formazione e di consulenza e, tramite i meccanismi governativi di sostegno alle piccole e medie imprese e all’IT, può sovvenzionare l’introduzione di determinati servizi di cybersicurezza. [50]
Israele. Qui la protezione dei dati sanitari si fonda sulla Legge sulla protezione della privacy e sul Regolamento sulla protezione della privacy (sicurezza dei dati) del 2017. Il regolamento differenzia i requisiti in funzione del livello di sicurezza della banca dati e comprende la politica di sicurezza, l’inventario degli asset, la valutazione dei rischi, la protezione fisica, il controllo degli accessi, l’autenticazione, il logging, la documentazione degli incidenti, l’esternalizzazione, i backup e gli audit. In caso di grave incidente di sicurezza, per le relative banche dati vige l’obbligo di informare senza indugio il Registro delle banche dati. [51]
L’Emendamento 13 alla Legge sulla protezione della privacy è entrato in vigore il 14 agosto 2025 e ha ampliato in modo sostanziale i poteri di enforcement, le sanzioni finanziarie e l’obbligo di nominare un responsabile della protezione dei dati (DPO) per determinate categorie di organizzazioni; le linee guida ufficiali israeliane indicano espressamente tra tali soggetti gli ospedali e le casse malattia. [52]
Sul piano della cybersicurezza la politica informatica statale è coordinata dalla Direzione nazionale per la cybersicurezza di Israele (INCD); nel 2025 è stata pubblicata una Strategia nazionale di cybersicurezza aggiornata, con un orizzonte di attuazione triennale. [53] Nel marzo 2026 il Ministero della Salute ha inoltre chiesto alle organizzazioni sanitarie di innalzare il livello di allerta informatica, di rivedere i servizi accessibili dall’esterno e di rafforzare il monitoraggio e la gestione dei rischi. [54]
Australia. La Legge sulla privacy e lo schema di notifica obbligatoria delle violazioni di dati (NDB) riguardano, tra gli altri, anche gli erogatori privati di servizi sanitari. Se è probabile che una violazione causi un danno grave, l’organizzazione deve informare l’OAIC e le persone colpite; la valutazione di una sospetta violazione va svolta entro 30 giorni. [55]
Per gli ospedali di importanza critica si applica inoltre il Security of Critical Infrastructure Act (SOCI): un incidente informatico critico con un impatto significativo sulla disponibilità deve essere segnalato all’Australian Signals Directorate / Australian Cyber Security Centre (ASD/ACSC) entro 12 ore, mentre un altro incidente informatico con un impatto rilevante entro 72 ore. [56]
Singapore. La Legge sulla protezione dei dati personali (PDPA) richiede di notificare alla Commissione per la protezione dei dati personali (PDPC) una violazione soggetta a notifica non oltre tre giorni di calendario dopo averne accertato la natura; le persone vengono informate se è probabile che la violazione arrechi loro un danno significativo. Si considera significativa per portata, in particolare, una violazione che riguardi 500 o più persone. [58]
La Legge sulla cybersicurezza riguarda l’infrastruttura informativa critica (CII), compreso il settore sanitario. [59] Nel 2026 la Cyber Security Agency di Singapore (CSA) ha continuato a rafforzare il Codice di condotta per le CII — con maggiore enfasi sulla supervisione del consiglio di amministrazione, sul quadro di resilienza informatica, sui test e sulla ricerca delle minacce. [60]
Anche il Ministero della Salute di Singapore (MOH) ha aggiornato i Requisiti di base di cybersicurezza e di sicurezza dei dati per le strutture sanitarie e ha organizzato formazione e supporto rivolti, in particolare, alle cliniche di piccole dimensioni. [61] È importante che il sostegno abbia anche una dimensione finanziaria: nel 2026 il MOH ha comunicato un contributo NEHR Connect fino a $45 milioni in quattro anni; per le piccole e medie imprese sono inoltre previsti il cofinanziamento di consulenze di cybersicurezza da parte di fornitori certificati dalla CSA e programmi specifici per firewall e strumenti di protezione dal software dannoso. [62]
Anche la responsabilità finanziaria ai sensi della PDPA è considerevole: per le organizzazioni con un fatturato annuo a Singapore superiore a $10 milioni la sanzione pecuniaria massima può arrivare al 10% del relativo fatturato; per le organizzazioni più piccole vige un diverso limite di legge alternativo. [63]
Tabella comparativa
Parte 1. Autorità, quadro giuridico e termini di notifica
| Giurisdizione | Autorità principali | Leggi e standard principali | Notifica di incidenti e violazioni |
|---|---|---|---|
| UE | ENISA, autorità nazionali NIS e gruppi di risposta (CSIRT), autorità di protezione dei dati, autorità sanitarie | GDPR; NIS2; EHDS | NIS2: pre-allarme — 24 ore, notifica — 72 ore, relazione finale — ≈1 mese; GDPR: violazione di dati personali — ≈72 ore |
| Regno Unito | DHSC, NHS England, NCSC, ICO | NIS Regulations; UK GDPR; DSPT / CAF dell’NCSC | ICO — 72 ore per la violazione di dati soggetta a notifica; segnalazioni di settore ai sensi del NIS — secondo le soglie stabilite |
| Stati Uniti | HHS / OCR, ASPR, CISA, FBI, NIST | HIPAA: Security Rule e Breach Notification Rule; HICP; HPH CPGs; NIST CSF | ≥500 persone — HHS entro 60 giorni; alle persone colpite — entro 60 giorni |
| Giappone | PPC, MHLW, NCO / IPA / JPCERT | APPI; Linee guida del MHLW sulla sicurezza dei sistemi informativi sanitari | Prima notifica tempestiva; in caso di violazione dolosa — relazione finale entro 60 giorni; il MHLW chiede di segnalare subito gli incidenti informatici |
| Israele | Autorità per la protezione della privacy, INCD, Ministero della Salute | Legge sulla protezione della privacy; Regolamento sulla sicurezza dei dati; Emendamento 13 | Grave incidente di sicurezza — notifica immediata al regolatore secondo il regime pertinente |
| Australia | OAIC, ASD / ACSC, CISC | Legge sulla privacy / schema NDB; Legge SOCI | NDB — alle persone colpite e all’OAIC; ospedali critici: 12 ore — impatto sostanziale sulla disponibilità, 72 ore — altri incidenti informatici |
| Singapore | PDPC, CSA, MOH | PDPA; Legge sulla cybersicurezza; Requisiti di base del MOH sulla cybersicurezza e sulla sicurezza dei dati | PDPC — entro 3 giorni di calendario dall’accertamento che la violazione è soggetta a notifica |
Parte 2. Sanzioni, strategia, finanziamento e formazione
| Giurisdizione | Possibili sanzioni | Strategia e governance | Finanziamento e sostegno | Formazione |
|---|---|---|---|---|
| UE | GDPR — fino a €20 milioni / 4% del fatturato; NIS2 per i soggetti essenziali — massimi nazionali di almeno €10 milioni / 2% | Piano d’azione dell’UE sulla cybersicurezza degli ospedali; EHDS | Sostegno di ENISA; contributo della Commissione europea di €6 milioni; possibili cybervoucher; meccanismi del Cyber Solidarity Act | ENISA + programmi nazionali [64] |
| Regno Unito | Per il NIS — fino a £17 milioni; UK GDPR — regime di enforcement distinto | Strategia informatica per la sanità e l’assistenza sociale; supervisione a livello di consiglio di amministrazione | Programmi informatici centrali del NHS + bilanci locali | DSPT, linee guida NCSC / NHS, esercitazioni di simulazione [65] |
| Stati Uniti | Sanzioni civili e transazioni ai sensi dell’HIPAA; piani di azioni correttive | Gestione dei rischi di settore dell’HHS + ecosistema CISA / NIST | Programmi federali di preparazione e sostegno; risorse gratuite dell’HHS; supporto dopo i grandi incidenti | HHS Cyber Gateway, HICP, formazione sui CPG [66] |
| Giappone | Meccanismi regolatori e penali dell’APPI | La sanità è un ambito di infrastruttura critica | Valutazione da parte del MHLW; sovvenzioni per IT e protezione informatica | Programmi per ruoli del MHLW + servizio di supporto per gli incidenti [67] |
| Israele | Sanzioni pecuniarie rafforzate dal 2025 + disposizioni penali | Strategia nazionale di cybersicurezza 2025 | Programmi informatici nazionali e di settore | Raccomandazioni INCD / Ministero della Salute, preparazione di settore [68] |
| Australia | Fino a A$50 milioni / 3× il beneficio / 30% del fatturato — a seconda della formula | Quadro di protezione delle infrastrutture critiche | Programmi governativi di cybersicurezza; supporto dell’ACSC | Linee guida ed esercitazioni di simulazione dell’ACSC [69] |
| Singapore | PDPA — fino al 10% del fatturato a Singapore per le grandi organizzazioni | Strategia di cybersicurezza 2026; gestione dell’infrastruttura informativa critica (CII) | Contributo NEHR Connect fino a S$45 milioni per 4 anni; sostegno alle piccole e medie imprese | Formazione MOH / CSA, modelli, consulenza [70] |
Il confronto evidenzia una tendenza importante: i regimi moderni non considerano più la cybersicurezza un problema puramente tecnico. In tutti i modelli sviluppati compaiono quattro elementi comuni: responsabilità dei vertici, gestione obbligatoria dei rischi, tempestiva notifica allo Stato e preparazione verificabile al ripristino. [71]
Un modello pratico di resilienza informatica per una struttura sanitaria
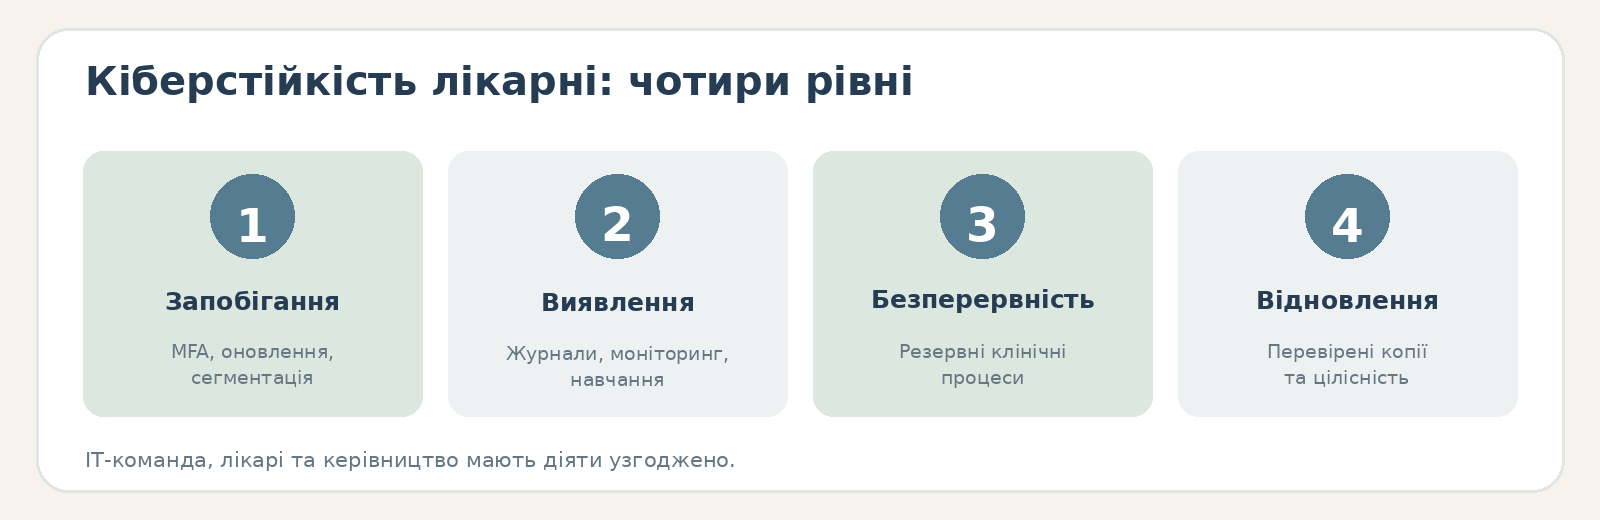
Un buon programma di cybersicurezza deve iniziare non dall’acquisto di un prodotto, ma dalla risposta alla domanda: quali processi clinici non possono fermarsi e da quali asset digitali dipendono?
Un tipico modello di governance può essere il seguente:
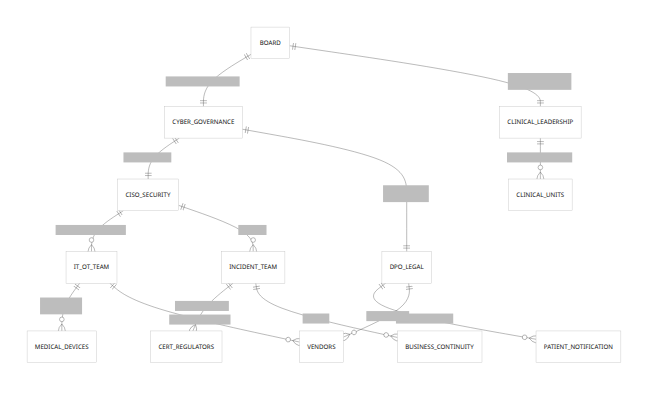
Principio chiave: il responsabile della sicurezza delle informazioni (CISO) non può essere l’unico responsabile di un rischio in grado di fermare la sala operatoria, il laboratorio o il pronto soccorso. Il titolare di tale rischio deve essere la direzione dell’organizzazione, e la direzione clinica deve partecipare ai test dei piani di continuità operativa e di ripristino di emergenza. Proprio per questo il NHS nel 2026 sottolinea la supervisione del consiglio di amministrazione e dei vertici sui rischi informatici e sul ripristino. [6]
Minimo tecnico. La prima priorità deve essere la sicurezza degli account: autenticazione a più fattori (MFA) per l’accesso remoto, gli amministratori, i servizi cloud e la cartella clinica elettronica; account privilegiati separati; diritti di accesso minimi necessari; disattivazione rapida degli account dei dipendenti cessati; rinuncia agli account condivisi, dove clinicamente possibile. L’incidente di Change Healthcare è una conferma pressoché esemplare del rischio di un portale di accesso remoto senza MFA. [33] L’HHS include la MFA, le credenziali univoche e la separazione degli account privilegiati negli Obiettivi di cybersicurezza per il settore sanitario. [13]
Il secondo livello è l’inventario degli asset e la gestione delle vulnerabilità. Una struttura sanitaria deve conoscere non semplicemente il numero di computer, ma il responsabile di ogni asset critico, il sistema operativo, il firmware, la versione del software, l’accessibilità da internet, lo stato del supporto da parte del fornitore, la criticità clinica, la modalità di backup e il tempo di inattività ammissibile. La lezione di WannaCry sta proprio nel fatto che sistemi non supportati e privi di aggiornamenti hanno trasformato una debolezza tecnologica nota in un problema sistemico della sanità. [23]
Il terzo è la segmentazione della rete. I sistemi clinici, l’infrastruttura IT amministrativa, l’Internet of Things medicale e le tecnologie operative, la rete Wi-Fi per gli ospiti, l’infrastruttura di backup e l’ambiente di gestione degli accessi privilegiati non devono formare un’unica rete piatta. Questo non garantisce la protezione dall’intrusione, ma complica sensibilmente il movimento laterale nella rete — fase che è stata importante sia in SingHealth sia in Change Healthcare. [72]
Il quarto è il backup come capacità reale, non come spunta formale. Servono almeno copie logicamente isolate o immutabili dei dati critici, il controllo degli accessi ai sistemi di backup e test di ripristino regolari. Per la cartella clinica elettronica occorre testare non solo il ripristino di un file, ma lo scenario: «Possiamo ripristinare il sistema clinico entro l’obiettivo di tempo di ripristino (RTO) concordato e l’obiettivo del punto di ripristino dei dati (RPO) e verificare l’integrità delle registrazioni?»
Il quinto sono gli strumenti di rilevamento e risposta sugli endpoint (EDR), il sistema di gestione degli eventi di sicurezza (SIEM), il logging e la configurazione del rilevamento delle minacce. I log dell’accesso remoto, dei sistemi di gestione degli account, della cartella clinica elettronica, di Active Directory, del firewall, della VPN, dei servizi cloud e delle azioni degli utenti privilegiati vanno correlati. SingHealth dimostra che singoli specialisti tecnici possono vedere le anomalie, ma senza correlazione e senza un corretto modello di escalation l’organizzazione non le compone in un quadro unico dell’attacco. [73]
Il sesto è la sicurezza dei dispositivi medici. Per ogni dispositivo collegato alla rete occorre conoscere il fornitore, la durata del supporto e la fine del ciclo di vita, gli aggiornamenti disponibili, le dipendenze di rete, la modalità di autenticazione, il meccanismo di assistenza remota e le conseguenze cliniche della sua indisponibilità. Se un dispositivo non può essere aggiornato per limiti di certificazione o del fornitore, il rischio si compensa con segmentazione, elenco di applicazioni consentite, monitoraggio della rete, accesso remoto limitato e un piano di sostituzione.
Il settimo è la sicurezza delle terze parti. Il contratto con un laboratorio, un fornitore cloud, un fornitore di un sistema informativo ospedaliero o sanitario, un servizio di telemedicina o un centro operativo di sicurezza (SOC) esterno deve contenere non l’astratto «garantisce la sicurezza delle informazioni», ma requisiti concreti: autenticazione a più fattori; cifratura; logging; notifica degli incidenti; collaborazione durante l’indagine forense; correzione delle vulnerabilità; controllo dei subappaltatori; backup; RTO/RPO; conservazione delle prove; diritto di audit; cancellazione sicura dei dati; piano di uscita dal contratto. Le conseguenze degli incidenti di Change Healthcare e Synnovis dimostrano che la dipendenza operativa va considerata una dipendenza informatica. [74]
Minimo organizzativo. Ogni servizio clinico critico deve disporre di un piano scritto per il lavoro durante l’inattività dei sistemi. Non «l’IT ripristinerà il sistema», ma in concreto: come registriamo un nuovo paziente senza il sistema informativo ospedaliero; come verifichiamo la storia della somministrazione dei farmaci; come ordiniamo gli esami di laboratorio; come riceviamo i risultati; come documentiamo la somministrazione dei farmaci; che cosa accade alle immagini mediche; come, dopo il ripristino, riportiamo le registrazioni cartacee nella cartella clinica elettronica; come evitiamo duplicazioni ed errori di trasferimento dei dati.
Minimo giuridico. La struttura sanitaria deve disporre di un registro dei dati e di una mappa giuridica: quali categorie di dati sono trattate, chi è il titolare o il responsabile dei dati o il soggetto pertinente ai sensi del diritto nazionale, quali terze parti hanno accesso, su quale base giuridica, dove fisicamente e in quale giurisdizione i dati sono conservati, quali sono i termini di conservazione, quali sono i requisiti di notifica delle violazioni e chi ha il diritto di decidere la notifica al regolatore e ai pazienti.
Per l’Ucraina è importante collegare tutto ciò al regime dell’ESOZ, alla legge «Sulla protezione dei dati personali», alle norme sul segreto medico, alla legislazione sui sistemi informativi e di comunicazione e al nuovo sistema di risposta agli incidenti informatici. [75]
Minimo formativo. Un corso annuale di consapevolezza informatica da solo non basta. Si raccomanda di differenziare la formazione per ruoli:
| Gruppo | Che cosa deve esercitare |
|---|---|
| Tutti i dipendenti | Riconoscimento del phishing, del furto di credenziali e delle richieste sospette di autenticazione a più fattori; trattamento dei dati dei pazienti; segnalazione rapida degli incidenti |
| Medici / infermieri | Procedure di lavoro durante l’inattività dei sistemi, accesso sicuro alla cartella clinica elettronica, dispositivi portatili, flussi di lavoro di emergenza |
| Specialisti IT | Protezione delle configurazioni, installazione degli aggiornamenti, backup, segmentazione, log, strumenti EDR, analisi forense digitale |
| Amministratori di sistema | Gestione degli accessi privilegiati (PAM), account privilegiati, procedure di accesso di emergenza |
| Dirigenza | Assunzione di decisioni durante un attacco ransomware, comunicazioni, rischi giuridici, priorità dei servizi |
| Giuristi / responsabile della protezione dei dati | Valutazione della violazione, notifica al regolatore e ai pazienti, conservazione delle prove |
| Ufficio acquisti | Requisiti di sicurezza delle terze parti nei contratti, accordo sul livello di servizio (SLA), notifica degli incidenti, condizioni di uscita dal contratto |
Un simile approccio per ruoli è in linea con le direttrici sviluppate da HHS, NHS e MHLW. [76]
Piano d’azione dopo un incidente informatico
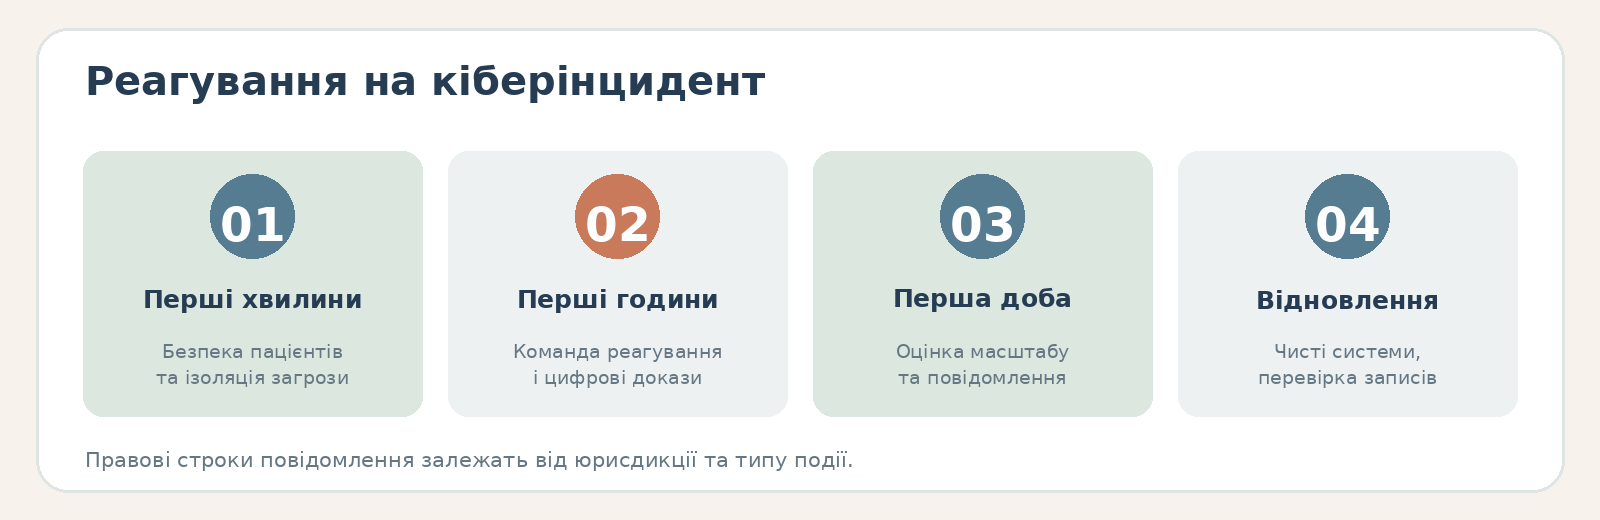
Le prime ore dopo un attacco sono il momento in cui una decisione sbagliata può aumentare il danno sia clinico sia giuridico. Il piano di risposta agli incidenti di una struttura sanitaria deve essere approvato in anticipo, testato e coordinato con il piano di continuità operativa.
| Orizzonte temporale | Azioni principali |
|---|---|
| I primi minuti | Nominare il responsabile della risposta all’incidente; confermare l’impatto sui processi clinici; isolare gli asset compromessi; non distruggere le prove; ove necessario passare alle procedure di lavoro durante l’inattività |
| Fino a qualche ora | Coinvolgere gli specialisti IT e il servizio di sicurezza, la direzione clinica, i giuristi e il responsabile della protezione dei dati, la dirigenza, il servizio comunicazione; individuare il vettore di attacco; bloccare le credenziali compromesse; raccogliere le prove digitali volatili e i log |
| Prime 24 ore | Determinare la portata dell’incidente, il volume dei dati esposti, i sistemi colpiti e i servizi critici; verificare i backup; informare CERT/CSIRT e i regolatori, se sorge tale obbligo; organizzare processi clinici alternativi |
| 24–72 ore | Proseguire il contenimento e l’eliminazione della minaccia; svolgere la valutazione giuridica della violazione; inviare le notifiche obbligatorie; preparare una dichiarazione pubblica verificata; avviare un ripristino controllato |
| Giorni successivi | Ripristinare i sistemi prioritari in un ambiente pulito; cambiare credenziali e chiavi; rafforzare il monitoraggio; verificare l’integrità dei dati; lavorare con i pazienti, i fornitori e le forze dell’ordine |
| Dopo la stabilizzazione | Svolgere un’analisi indipendente post-incidente e un’analisi delle cause profonde; eliminare le carenze delle misure di controllo; preparare una relazione per la dirigenza; aggiornare il registro dei rischi; ripetere l’esercitazione da tavolo |
L’esperienza dell’UE ai sensi della NIS2 mostra con particolare chiarezza perché non si possa attendere un «quadro forense completo» prima di iniziare la segnalazione: il sistema prevede un pre-allarme entro 24 ore, poi la notifica entro 72 ore e solo successivamente una relazione finale. [77] Una logica analoga esiste in Australia per le infrastrutture critiche: 12 ore per gli incidenti più gravi che incidono sulla disponibilità. [56]
Per l’Ucraina l’interazione con CERT-UA va prevista nel piano in anticipo. Il team riceve ufficialmente le segnalazioni, conduce le indagini e fornisce assistenza per eliminare le conseguenze. [9]
Che cosa non si deve fare durante un attacco ransomware: spegnere in modo caotico tutte le apparecchiature senza coordinamento; cancellare i log; contattare autonomamente i malintenzionati da account personali; indicare pubblicamente la causa o la portata prima della conferma dell’analisi forense; ripristinare i sistemi in una rete compromessa; collegare i backup a un ambiente in cui la presenza dell’aggressore non è ancora stata eliminata; considerare il pagamento del riscatto un sostituto del ripristino.
I casi di HSE e Change Healthcare mostrano due decisioni diverse sul riscatto: l’HSE non ha pagato il riscatto, mentre l’amministratore delegato di UnitedHealth Group ha confermato di aver preso personalmente la decisione di pagare in Change Healthcare. [78] Da ciò non discende una regola universale del «mai» o del «sempre» pagare. La decisione dipende dalla posizione delle forze dell’ordine, dal regime sanzionatorio, dalle conseguenze cliniche, dalla possibilità di ripristino, dall’assicurazione e dalla valutazione giuridica. Ma la ricezione di una richiesta di riscatto non deve essere il primo momento in cui la dirigenza discute questa politica.
Brevi modelli di politiche e procedure
Modello di politica di gestione degli accessi
Scopo: garantire l’accesso alle informazioni sanitarie esclusivamente in conformità alle competenze professionali e cliniche.
Regola: tutti gli utenti dispongono di account personali. L’autenticazione a più fattori (MFA) è obbligatoria per l’accesso remoto, gli account privilegiati e altri sistemi critici definiti. I diritti sono assegnati secondo i principi dei diritti di accesso minimi necessari e dell’accesso basato sui ruoli.
Revisione: i diritti vengono riesaminati dopo un cambio di posizione e periodicamente; dopo la cessazione del rapporto di lavoro/contrattuale l’accesso viene revocato immediatamente.
Accesso di emergenza: l’accesso in deroga alle regole ordinarie («break the glass») è consentito solo in caso di necessità clinica, viene registrato automaticamente nei log ed è soggetto a successiva verifica.
L’approccio è conforme agli Obiettivi di cybersicurezza dell’HHS (CPGs) e ai principi dell’accesso controllato applicati nell’ESOZ. [79]
Modello di procedura di segnalazione di un incidente sospetto
Qualsiasi dipendente che noti un accesso insolito al sistema, phishing, un messaggio di ransomware, un accesso non autorizzato, la perdita di un dispositivo o un comportamento anomalo di un sistema clinico non conduce un’indagine autonoma, ma informa immediatamente il servizio di supporto o il centro operativo di sicurezza (SOC) attraverso il canale stabilito.
La segnalazione deve contenere: ora, sistema/dispositivo, breve descrizione, schermata (se possibile), azioni dell’utente prima dell’evento.
Il team di risposta agli incidenti determina il livello di gravità, l’impatto sui processi clinici e la necessità di escalation alla dirigenza, al responsabile della protezione dei dati, ai giuristi, al CERT o al regolatore.
Il problema dell’escalation tardiva è una delle lezioni centrali di SingHealth. [73]
Modello di clausola contrattuale sulla sicurezza delle terze parti
Il fornitore applica l’autenticazione a più fattori per l’accesso remoto e privilegiato, tiene il logging degli eventi di sicurezza, mantiene un processo di gestione delle vulnerabilità, cifra i dati sensibili durante la trasmissione e la conservazione, mantiene una capacità di backup e ripristino testata e informa il committente di un incidente di sicurezza confermato o ragionevolmente sospettato entro X ore dal suo rilevamento.
Il fornitore conserva le prove digitali, collabora all’indagine sull’incidente, informa dei subappaltatori coinvolti e non modifica la sede o la giurisdizione del trattamento dei dati sanitari senza la procedura prevista dal contratto.
È opportuno fissare nel contratto un termine più breve del termine regolatorio esterno, altrimenti la struttura sanitaria potrebbe materialmente non fare in tempo ad adempiere al proprio obbligo di notifica.
Modello di politica di backup e ripristino
Per ogni sistema clinico critico si stabiliscono l’obiettivo di tempo di ripristino (RTO) e l’obiettivo del punto di ripristino dei dati (RPO).
Almeno un backup deve essere protetto da modifica o cancellazione con l’uso di credenziali operative.
Il test di ripristino viene eseguito secondo un calendario approvato.
I risultati del test di ripristino sono documentati e riferiti al titolare del sistema.
Un backup è considerato idoneo solo dopo un ripristino confermato e la verifica dell’integrità.
Modello di procedura di lavoro durante l’inattività dovuta a un attacco ransomware
In caso di perdita di accesso alla cartella clinica elettronica il responsabile clinico competente dichiara il passaggio alla modalità di lavoro durante l’inattività.
Si utilizzano moduli cartacei/locali preparati in anticipo per l’identificazione dei pazienti, la somministrazione dei farmaci, le richieste di laboratorio, le immagini mediche e le registrazioni cliniche.
Dopo il ripristino i dati sono trasferiti nella cartella clinica elettronica con una procedura di doppio controllo, per ridurre al minimo duplicazioni ed errori di trasferimento.
Il ripristino dei sistemi IT e il ripristino dei processi clinici sono flussi di lavoro distinti, sincronizzati dal responsabile della risposta all’incidente.
Checklist di preparazione della struttura sanitaria e conclusioni strategiche
Di seguito uno strumento pratico di autovalutazione. Una risposta «no» non significa automaticamente un fallimento critico, ma l’insieme delle risposte «no» in una stessa categoria indica un rischio sistemico.
| Domanda di controllo | Sì / In parte / No |
|---|---|
| Il direttore della struttura / il consiglio di amministrazione riceve regolarmente una relazione sui rischi informatici? | ☐ |
| Sono stati designati i responsabili della sicurezza delle informazioni (CISO) e della protezione dei dati personali (DPO)? | ☐ |
| Esiste un registro aggiornato di tutti gli asset IT critici e dei dispositivi medici? | ☐ |
| Per ogni servizio clinico critico sono definite le sue dipendenze dall’IT? | ☐ |
| L’autenticazione a più fattori (MFA) è attivata per la VPN, l’accesso remoto, i servizi cloud e gli account privilegiati? | ☐ |
| Gli amministratori utilizzano account privilegiati separati? | ☐ |
| Gli account condivisi sono stati eliminati o sono rigorosamente controllati? | ☐ |
| Esiste una procedura di revoca dell’accesso subito dopo la cessazione del rapporto o il cambio di posizione? | ☐ |
| Le risorse accessibili da internet vengono scansionate regolarmente alla ricerca di vulnerabilità? | ☐ |
| Per gli aggiornamenti critici è definito un termine garantito di installazione? | ☐ |
| I sistemi non supportati sono noti e hanno un piano di sostituzione o di segmentazione? | ☐ |
| La rete clinica, quella amministrativa, quella per gli ospiti, quella dei dispositivi medici e quella di backup sono segmentate? | ☐ |
| Gli strumenti EDR o un monitoraggio analogo degli endpoint coprono i server e i PC critici? | ☐ |
| Il logging centralizzato copre gli account, la VPN, Active Directory, la cartella clinica elettronica, il firewall e i servizi cloud? | ☐ |
| I log sono protetti dalla cancellazione da parte di un normale account di amministratore? | ☐ |
| Esistono backup isolati o immutabili dei sistemi critici? | ☐ |
| Nel corso degli ultimi 12 mesi è stato eseguito un test di ripristino reale? | ☐ |
| Per la cartella clinica elettronica e per i sistemi informativi di laboratorio, di radiologia e ospedaliero sono stati definiti e testati RTO/RPO? | ☐ |
| Il pronto soccorso può lavorare senza la cartella clinica elettronica? | ☐ |
| Il laboratorio dispone di una procedura per lavorare senza il sistema informativo di laboratorio? | ☐ |
| Esiste un processo cartaceo / offline di prescrizione e somministrazione dei farmaci? | ☐ |
| Esiste un piano di riconciliazione delle registrazioni cartacee dopo il ripristino dei sistemi? | ☐ |
| I fornitori critici sono tenuti a segnalare rapidamente gli incidenti? | ☐ |
| I contratti contengono requisiti di sicurezza, di backup, di audit, di indagine forense e di uscita dal contratto? | ☐ |
| Sono noti tutti i subappaltatori e i luoghi di conservazione dei dati dei pazienti nel cloud? | ☐ |
| Il piano di risposta agli incidenti è stato aggiornato nel corso dell’anno? | ☐ |
| Esistono contatti aggiornati di CERT/CSIRT, del regolatore, delle forze dell’ordine e dell’assicuratore? | ☐ |
| Nel corso dell’anno è stata svolta una formazione sull’attacco ransomware? | ☐ |
| Alla formazione sono stati coinvolti il direttore, la direzione clinica, i giuristi e il servizio comunicazione? | ☐ |
| Il personale segue regolarmente una formazione su phishing e cybersicurezza? | ☐ |
| I dipendenti conoscono un unico canale semplice a cui segnalare un incidente? | ☐ |
| Esiste una matrice giuridica dei termini di notifica delle violazioni di dati e degli incidenti informatici? | ☐ |
| Esiste un modello approvato di comunicazione ai pazienti? | ☐ |
| Esiste una politica distinta per le decisioni in materia di riscatto ed estorsione? | ☐ |
| Dopo gli incidenti e le situazioni «al limite» si svolge un’analisi delle lezioni apprese? | ☐ |
In pratica il risultato può essere valutato così: 90–100% di «Sì» — programma maturo, che comunque necessita di test continui; 70–89% — base accettabile con lacune concrete; 50–69% — vulnerabilità operativa sostanziale; meno del 50% — la priorità deve diventare non l’acquisto di una nuova piattaforma tecnologica, ma la costruzione di una governance di base e della capacità di ripristino. Non è una scala regolatoria, ma uno strumento gestionale per l’analisi interna delle lacune.
Per una struttura ucraina i primi investimenti conviene ripartirli in quest’ordine: sicurezza degli account e MFA → inventario degli asset → backup e ripristino → gestione degli aggiornamenti e delle vulnerabilità → segmentazione della rete → logging e rilevamento delle minacce → risposta agli incidenti → procedure cliniche per il periodo di inattività → sicurezza dei fornitori → capacità avanzate del centro operativo di sicurezza (SOC). Questo ordine corrisponde alla natura delle debolezze effettivamente emerse in WannaCry, SingHealth, HSE, Medibank e Change Healthcare. [80]
Per un piccolo ospedale ciò non significa la necessità di creare un grande SOC interno. Una parte delle funzioni può essere acquistata come servizio gestito, ma il rischio e la responsabilità non si possono esternalizzare. La dirigenza deve comunque sapere quali dati e sistemi sono critici, chi può interrompere l’accesso dell’aggressore, chi ripristinerà la cartella clinica elettronica, quanto tempo ci vorrà e come lavoreranno i medici fino al ripristino.
Per il sistema sanitario pubblico serve un ulteriore livello: intelligence di settore sulle minacce, misure di protezione di base uniformi, fornitori certificati e verificati, segnalazione centralizzata, finanziamento della protezione informatica dei piccoli ospedali, esercitazioni congiunte tra le strutture, meccanismi di riserva per i laboratori e per il sistema sanitario elettronico, nonché un coordinamento nazionale della risposta agli incidenti. È in questa direzione che si muovono UE, NHS, Giappone e Singapore. [81]
Per l’Ucraina sarebbe particolarmente promettente un modello in cui il livello minimo di base di cybersicurezza per le strutture sanitarie sia collegato non solo alla protezione dei dati personali, ma anche alla capacità di erogare assistenza in caso di guasto dei sistemi digitali. In pratica ciò significa avvicinare tre discipline tradizionalmente distinte:
cybersicurezza + sicurezza dei pazienti + continuità operativa = resilienza informatica della sanità.
È questa la lezione principale dell’ultimo decennio. I sistemi più maturi non si chiedono più: «Il nostro ospedale verrà attaccato?» Pianificano come impedire la propagazione dell’attacco, come continuare a curare i pazienti durante l’incidente e come ripartire senza perdere la fiducia e l’integrità dei dati sanitari.
Per l’Ucraina questo approccio è ulteriormente rafforzato dal rischio bellico. CERT-UA nel 2026 ha già registrato campagne tra i cui obiettivi figuravano gli ospedali, mentre la sanità digitale si affida sempre più all’ESOZ e a sistemi informativi interconnessi. [82] Di conseguenza la resilienza informatica del sistema sanitario va considerata allo stesso livello della resilienza energetica, delle comunicazioni e delle altre infrastrutture critiche.
I nostri progetti
Progetti per i veterani
- veterano.info — progetto informativo per i veterani e le loro famiglie del Cluster dei veterani dell’Ucraina e dell’Istituto dei veterani.
- veterano.media — media del Cluster dei veterani dell’Ucraina: notizie, storie e orientamento pratico per veterani e famiglie.
- veterano.army — agenzia di selezione del personale per le imprese: selezioniamo veterani idonei al lavoro in base alle esigenze delle imprese — produzione, magazzino, logistica, ufficio.
- veterano.bio — conferma digitale dello status di veterano e traduzione dei documenti: profilo protetto, attestazione multilingue.
- veterano.digital — «Sportello unico» — front office digitale per il veterano nell’istruzione: richiesta con qualsiasi modalità comoda, percorso formativo personale.
Progetti partner dell’ecosistema
- Agenzia per la ricostruzione dell’Ucraina — associazione che unisce gli sforzi dello Stato, delle imprese e delle comunità intorno alla ricostruzione postbellica e allo sviluppo dell’Ucraina.
- Istituto nazionale per lo sviluppo regionale — riunisce scienza, istruzione, imprese e Stato per accelerare lo sviluppo delle regioni.
- Centro scientifico di ricerca informativo e analitico «Innovazioni, investimenti, intelligenza» — centro di ricerca informativo e analitico, Kyiv.
- Fondo di beneficenza «Ricostruzione e sviluppo dell’Ucraina» — ospedali mobili per le Forze armate ucraine.
- AGGR World / ITTA — notizie di economia, difesa, imprese e società.
Soluzioni pronte di SmartGT
- Smart CMS — CMS gratuita e sicura con IA integrata per i contenuti, plugin per le vostre esigenze e un comodo editor a blocchi.
- Smart LMS — piattaforme formative chiavi in mano: corsi, test, compiti, certificati e vendita dell’accesso; ogni scuola con il proprio dominio e il proprio marchio, tutte da un unico pannello.
- BOT-panel — gestione dei bot Telegram con AI in un unico pannello: newsletter, contatti, rilevazione delle presenze, approvazione dei documenti, valutazione della qualità della comunicazione.
- Smart Audit — verifica gratuita del sito in 3 minuti: sicurezza, visibilità nei motori di ricerca, velocità, prontezza per gli agenti AI; senza registrazione.
- Smart 360 — ERP e CRM per le imprese: clienti e trattative nel funnel, nomenclatura e listini, magazzino, documenti e contratti in un unico sistema.
- Smart Window — lo sportello unico del dirigente: come è strutturata l’area riservata e che cosa vi si vede.
Fonti
Ucraina
- Olha Danchenko. «Cybersicurezza in sanità: come proteggere i dati dei pazienti nell’era della digitalizzazione», PRAVO.UA, 16 settembre 2026. [15]
- Verkhovna Rada dell’Ucraina. Legge dell’Ucraina «Sulla protezione dei dati personali», versione vigente. [83]
- Verkhovna Rada dell’Ucraina. Legge n. 4336-IX del 27 marzo 2025 sulla protezione delle informazioni e sulla cyberdifesa delle risorse informative statali e dell’infrastruttura informativa critica. [21]
- ESOZ / impresa statale «Salute elettronica». Materiali ufficiali sulla protezione dei dati personali e sanitari nella banca dati centrale dell’ESOZ. [20]
- CERT-UA [9]
Unione europea
- European Union. Directive 2022/2555 — NIS2 Directive. [77]
- European Union. Regulation 2016/679 — General Data Protection Regulation. [12]
- European Union. Regulation 2025/327 — European Health Data Space. [39]
- ENISA. Checking-up on Health: Ransomware Accounts for 54% of Cybersecurity Threats, 2023. [18]
- ENISA. [19]
- European Commission. Cybersecurity in healthcare, 2026. [84]
- ENISA, 2026. [85]
- European Commission / EU. Cyber Solidarity Act e European Cybersecurity Reserve. [41]
Regno Unito
- National Audit Office. Investigation: WannaCry cyber attack and the NHS, 2017. [23]
- NHS England. Board and executive assurance: cyber security risk, 2026. [6]
- UK Department of Health and Social Care. The Network and Information Systems Regulations 2018: guide for the health sector in England. [42]
- Information Commissioner’s Office. Guidance on personal data breach reporting under UK GDPR. [43]
- NHS England. Synnovis cyber incident. [28]
- ICO. Statement concerning the Synnovis cyber attack. [86]
Stati Uniti
- U.S. HHS Office for Civil Rights. HIPAA Security Rule materials. [44]
- U.S. HHS. HIPAA Breach Notification Rule, 2026 reporting instructions. [45]
- HHS Cyber Gateway. Healthcare and Public Health Cybersecurity Performance Goals. [87]
- HHS OCR. Anthem pays OCR $16 Million in record HIPAA settlement following largest health data breach in history, 2018. [22]
- HHS OCR. Change Healthcare Cybersecurity Incident Frequently Asked Questions. [88]
- Andrew Witty / UnitedHealth Group. Testimony before the U.S. Senate Finance Committee: Change Healthcare cyberattack. [89]
- UnitedHealth Group. Updates restoration Change Healthcare. [90]
- U.S. Department of Justice. ALPHV/BlackCat ransomware operations. [91]
Irlanda
- Health Service Executive. Conti cyber attack on the HSE — Independent Post Incident Review. [92]
- HSE. [31]
Giappone
- Personal Information Protection Commission of Japan. APPI — laws and policies. [47]
- PPC Japan. Reporting personal-data leaks, unauthorized access ransomware. [49]
- Ministry of Health, Labour and Welfare. Portal cybersecurity measures for medical institutions, guidance, checklists, training, reporting, procedures. [48]
- MHLW. Cybersecurity support and assessment programme for medical institutions. [93]
Israele
- Israel Privacy Protection Authority. Guidance on Privacy Protection Regulations (Data Security) 2017. [51]
- Israel Privacy Protection Authority. Amendment 13 to the Privacy Protection Law, effective from August 2025, updated guidance, 2026. [52]
- Israel National Cyber Directorate. National Cybersecurity Strategy 2025. [53]
- Israel Ministry of Health. Cybersecurity directions to health organisations, 2026. [54]
Australia
- Office of the Australian Information Commissioner. Notifiable Data Breaches scheme guidance. [55]
- OAIC. OAIC takes civil penalty action against Medibank, 2024. [94]
- OAIC. Regulatory guidance on current maximum Privacy Act civil penalties. [57]
- Australian Cyber Security Centre / cyber.gov.au. Mandatory reporting under the Security of Critical Infrastructure Act, including critical hospital assets. [56]
- Australian Federal Police. Official investigation materials concerning the Medibank attack. [95]
Singapore
- Personal Data Protection Commission. Data breach notification requirements. [58]
- PDPC. Updated PDPA enforcement regime and financial penalty limits. [63]
- Cyber Security Agency of Singapore. Cybersecurity Act and Critical Information Infrastructure requirements. [96]
- Singapore Ministry of Health. Healthcare Cyber Security and Data Security Essentials, training and support measures, 2026. [61]
- Singapore Ministry of Health. Funding measures including NEHR Connect Grant and cybersecurity support for providers, 2026. [62]
- Committee of Inquiry into the Cyber Attack on Singapore Health Services Patient Database. Official public report, 10 January 2019. [97]