Кібербезпека в медицині: захист даних пацієнтів, безперервність медичної допомоги та стійкість системи охорони здоров’я
Цифровізація медицини змінила саму природу кіберризику. Електронні медичні записи, лабораторні інформаційні системи, телемедицина, цифрові рецепти, медичні пристрої, хмарні сервіси, системи страхових…
Автори:
Артем Гончаренко, PhD — президент International Technology Transfer Association (ITTA), експерт із цифрової трансформації, штучного інтелекту, технологічних інновацій та міжнародного трансферу технологій, керівник Інституту ветеранів “Архітектура стійкості” КНУБА
Михайло Васянович, CEO SmartGT, експерт із цифрової трансформації та AI, старший науковий дослідник Національного інституту регіонального розвитку, директор БО «БФ “НАМІР”», координатор АІ інкубатора ВКУ.
Андрій Станько, PhD, старший викладач кафедри комп’ютерно-інтегрованих технологій Тернопільського національного технічного університет імені Івана Пулюя. Викладач Центру інформаційних технологій ТНТУ
Цифровізація медицини змінила саму природу кіберризику. Електронні медичні записи, лабораторні інформаційні системи, телемедицина, цифрові рецепти, медичні пристрої, хмарні сервіси, системи страхових розрахунків і національні реєстри створюють значні переваги для пацієнтів, але водночас роблять інформаційну інфраструктуру частиною процесу надання медичної допомоги. Тому кібербезпека в медицині — це вже не лише питання конфіденційності. Це питання безпеки пацієнта, безперервності лікування, цілісності клінічних рішень і стійкості системи публічного здоров’я. Міністерство охорони здоров'я і соціальних служб США прямо формулює принцип: Кібербезпека — це безпека пацієнтів. [1]
Стаття на порталі PRAVO.UA «Кібербезпека в медицині: як захистити дані пацієнтів в епоху цифровізації» акцентує на трьох базових властивостях захищеної інформації — конфіденційності, цілісності і доступності. Особливу роль відіграє людський фактор, контроль доступу, навчання персоналу та правовий режим медичної інформації. Для України ці тези підтверджуються Законом «Про захист персональних даних», законодавством про захист інформації та кібербезпеку, правилами Електронної системи охорони здоров’я ЕСОЗ і реформою національної системи реагування на кіберінциденти 2025 року. [2]
Світова практика показує, що найнебезпечнішим наслідком атаки на медицину часто є не крадіжка файлу як така, а втрата працездатності системи. Кібератака вірусу-вимагача WannaCry у травні 2017 року призвела до скасування тисяч прийомів в Національній службі охорони здоров'я Великої Британії. Атака на Службу охорони здоров'я Ірландії в 2021 році почалася з фішингового листа і завершилася масштабним відключенням систем.
Кібератака на компанію Change Healthcare у 2024 році порушила потоки рецептів і платежів у значній частині американської системи охорони здоров’я. Атака на британську лабораторію Synnovis призвела до затримки понад 11 000 амбулаторних прийомів та планових процедур. [3]
Масштаби витоку також можуть бути системними. Компанія Anthem повідомила про майже 79 млн постраждалих; державна медична мережа Сингапура SingHealth — майже 1,5 млн; австралійська медична компанія Medibank — близько 9,7 млн; Міністерство охорони здоров'я і соціальних служб США станом на липень 2025 року фіксувало близько 192,7 млн осіб, інформація яких була зачеплена інцидентом з Change Healthcare. [4]
Регуляторна модель також змінюється. У ЄС директива NIS2 (Директива ЄС про безпеку мереж та інформаційних систем) переводить кібербезпеку з «ІТ-функції» у сферу управлінської відповідальності, вимагає управління ризиками та багатоступеневого повідомлення про значні інциденти. Загальний регламент ЄС із захисту даних (GDPR) окремо регулює порушення безпеки персональних даних; регламент про Європейський простір даних охорони здоров’я (EHDS) додає новий рівень правил для електронних медичних даних і систем електронних медичних карт (EHR). [5]
У Великій Британії Національна служба охорони здоров’я (NHS) переходить до оцінювання через Інструментарій безпеки та захисту даних (DSPT), узгоджений із Рамкою оцінювання кіберзахисту (CAF) Національного центру кібербезпеки Великої Британії (NCSC). [6]
США поєднують обов’язкові правила Закону про перенесення та підзвітність медичного страхування (HIPAA) — Правило безпеки та Правило про повідомлення про витоки даних — із добровільними Цільовими показниками кібербезпеки для сектору охорони здоров’я та громадського здоров’я (HPH CPGs). [7] Японія, Ізраїль, Австралія та Сінгапур демонструють різні, але дедалі більш схожі моделі: секторальні правила, обов’язкове управління ризиками, повідомлення державних органів, навчання персоналу та підвищену відповідальність керівництва. [8]
Ключовий висновок для медичного закладу: неможливо побудувати достатню кіберстійкість лише антивірусом, центром операцій безпеки (SOC) або політикою конфіденційності. Потрібна одночасна робота щонайменше у шести площинах: управління, управління ідентифікацією та доступом, сегментація та резервування, захист медичних пристроїв і постачальників, реагування на інциденти / забезпечення безперервності бізнесу та постійне навчання людей.
Для України це особливо важливо через подвійний контекст: масштабну цифровізацію медичних послуг і ведення війни. CERT-UA у квітні 2026 року прямо повідомляв про кластер кіберзагроз, серед цілей якого були лікарні. [9] Відтак кіберстійкість медичного закладу слід розглядати як складову клінічної безпеки, цивільної стійкості й національної безпеки.
Що означає кібербезпека в медицині і чому її ризики особливі
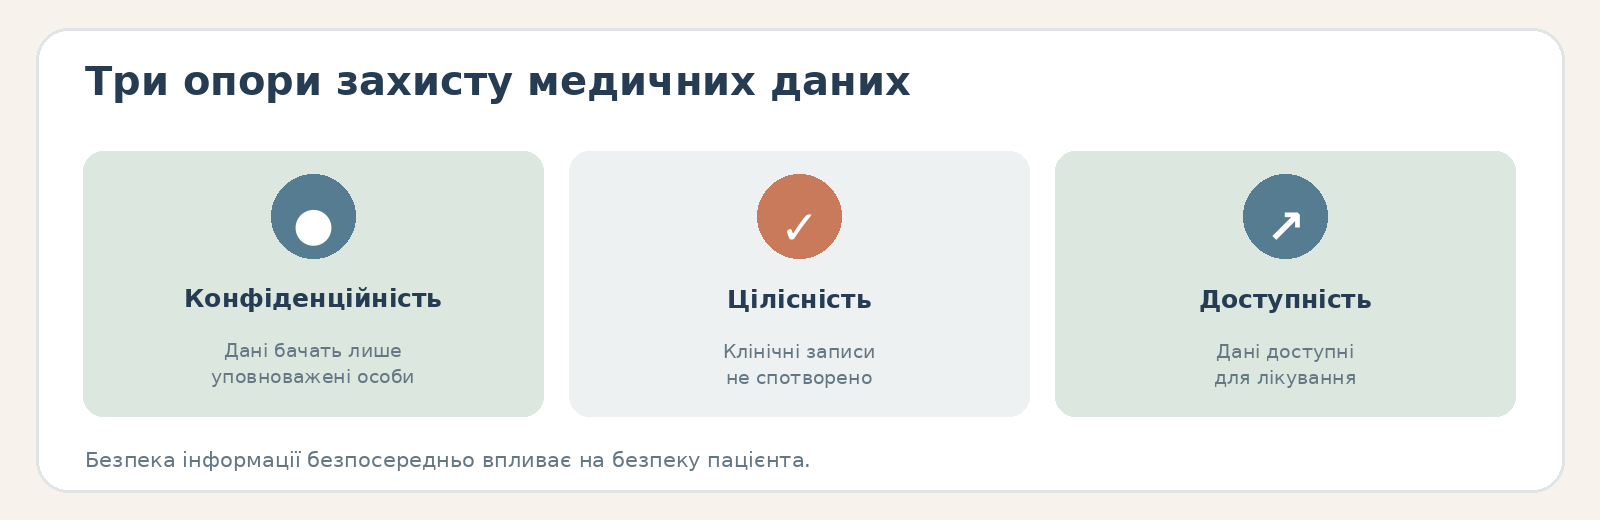
Важливо почати не з технології, а з правового статусу медичних даних: цифрова медицина працює з однією з найбільш чутливих категорій інформації про людину, а отже кіберзахист має забезпечувати реалізацію права пацієнта на конфіденційність. [10]
У практичному сенсі кібербезпека в медицині — це сукупність управлінських, правових, організаційних, технічних, клінічних та освітніх заходів, що забезпечують:
| Властивість | Що вона означає для медицини | Приклад небезпечного порушення |
|---|---|---|
| Конфіденційність | Медичну інформацію бачать лише уповноважені особи | Публікація діагнозів, психіатричних чи репродуктивних даних |
| Цілісність | Записи, призначення, результати досліджень не були несанкціоновано змінені | Зміна алергії, результату лабораторії, дози препарату |
| Доступність | Дані та системи доступні лікарю, коли потрібні для допомоги | Пограма-вимагач блокує електронну медичну карту, лабораторію чи систему рецептів |
| Автентичність | Система достовірно встановлює, хто виконує дію | Викрадений обліковий запис лікаря використовується для доступу до електронної медичної карти |
| Простежуваність | Можна встановити, хто, коли і що переглядав або змінював | Відсутність журналів унеможливлює цифрову експертизу |
| Стійкість | Медична допомога продовжується навіть при втраті частини ІТ | Лікарня переходить на протестовані процедури |
Саме доступність відрізняє медицину від багатьох інших галузей. У банку недоступність системи означає затримку платежу; у лікарні вона може означати неможливість швидко побачити результати аналізу, виконати діагностичне дослідження, підтвердити групу крові, отримати історію алергій або належно організувати операцію. Досвід Національної служби охорони здоров’я Великої Британії (NHS), Служби охорони здоров’я Ірландії (HSE), американської компанії Change Healthcare (оператор обробки медичних платежів і страхових вимог) та британського постачальника лабораторних послуг Synnovis показує, що кібератаки можуть переходити безпосередньо в операційне порушення роботи надання медичної допомоги. [11]
Медичні дані мають довгий життєвий цикл. Банківську картку можна перевипустити, але генетичні характеристики, історію хвороб, психіатричний діагноз чи факт певного лікування «замінити» неможливо. Саме тому європейський GDPR (Загальний регламент із захисту даних ЄС) відносить дані про здоров’я до спеціальних категорій персональних даних і встановлює для їх обробки підвищений правовий режим. [12]
Медицина має надзвичайно широкий діапазон вразливостей. У типовій лікарні одночасно працюють різні медичні інформаційні системи: електронна медична карта (EHR) і госпітальна інформаційна система (HIS), система архівування медичних зображень (PACS), спеціалізовані системи, що автоматизують роботу лабораторії (LIS) та радіології (RIS), аптечні системи, бухгалтерія, системи контролю доступу, електронна пошта, віртуальна приватна мережа (VPN), бездротова мережа Wi-Fi, сервери, хмарні сервіси, портали пацієнтів, сотні або тисячі робочих станцій, а також підключені до мережі медичні пристрої. Через це компрометація одного слабкого компонента або підрядника потенційно відкриває шлях до критичніших систем. Тому Міністерство охорони здоров’я та соціальних служб США (HHS) включає до своїх Цільових показників кібербезпеки в охороні здоров’я окремі вимоги щодо багатофакторної автентифікації, відокремлення привілейованих облікових записів, управління вразливостями, а також реагування на ризики та інциденти, пов’язані з третіми сторонами. [13]
Ланцюг постачання є частиною клінічного ризику. Change Healthcare і Synnovis показали, що компрометація одного сервісного вузла може впливати на велику кількість незалежних медичних організацій. Change Healthcare забезпечувала критичні транзакційні процеси між страховиками, аптеками та надавачами медичних послуг, а Synnovis — лабораторні послуги для кількох організацій NHS. [14]
Людський фактор залишається критичним - фішинг, паролі, помилкові дії працівників та необхідність розвитку кіберкультури. Практика це підтверджує.
Ризик для публічного здоров’я є відмінним від ризику конкретної лікарні. Кібератака на реєстри вакцинації, лабораторні мережі, епідеміологічний нагляд, системи повідомлення про інфекційні хвороби або національний обмін медичними даними може погіршити якість даних, якими держава користується для оцінки загроз. Саме зв’язок електронних даних про здоров’я з ймовірними загрозами здоров’ю і майбутніх пандемій, прямо закладений до логіки Європейського простору даних охорони здоров’я (EHDS). [17]
У Європі проблема має системний характер. ENISA (Агентство Європейського Союзу з питань кібербезпеки), аналізуючи 215 публічно відомих інцидентів у секторі охорони здоров’я за січень 2021 — березень 2023 року, виявила, що програма-вимагач становила 54% досліджених випадків; 53% інцидентів припадали на медичних працівників, а 42% — конкретно на лікарні. [18] У більш свіжих матеріалах ENISA щодо 2024 року програма-вимагач становила приблизно 45% інцидентів, пов’язані зі здоров’ям, а витоки даних — близько 28%. [19]
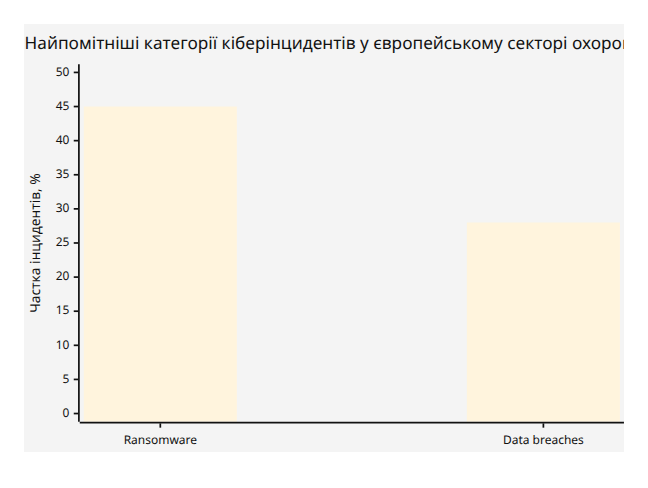
Дані ENISA; показані дві найбільші категорії, тому значення не слід трактувати як повний взаємовиключний розподіл усіх видів інцидентів. [19]
Український контекст. Офіційні матеріали електронної системи охорони здоров'я ЕСОЗ описують розділення персональних і медичних даних, контрольовану автентифікацію та авторизацію, використання кваліфікованого електронного підпису КЕП/двофакторної автентифікації, обмеження доступу та комплексну систему захисту інформації. Національна служба здоров'я України НСЗУ виступає власником центральної бази даних ЕСОЗ, а ДП «Електронне здоров’я» забезпечує її адміністрування. [20]
Після змін 2025 року українське законодавство додатково формалізувало національну систему реагування на кіберінциденти, систему обміну інформацією та роль кіберзахисту критичної інформаційної інфраструктури. [21] CERT-UA при Держспецзв’язку приймає повідомлення про інциденти, проводить їх дослідження, допомагає з ліквідацією наслідків та координує обмін інформацією про кіберзагрози. [9]
Це означає, що для української медицини модель «захистити базу пацієнтів» уже недостатня. Необхідно одночасно захищати дані, процес лікування, резервні процедури та спроможність закладу продовжувати роботу під час атаки.
Великі медичні кіберінциденти: що фактично сталося і чого вони навчили
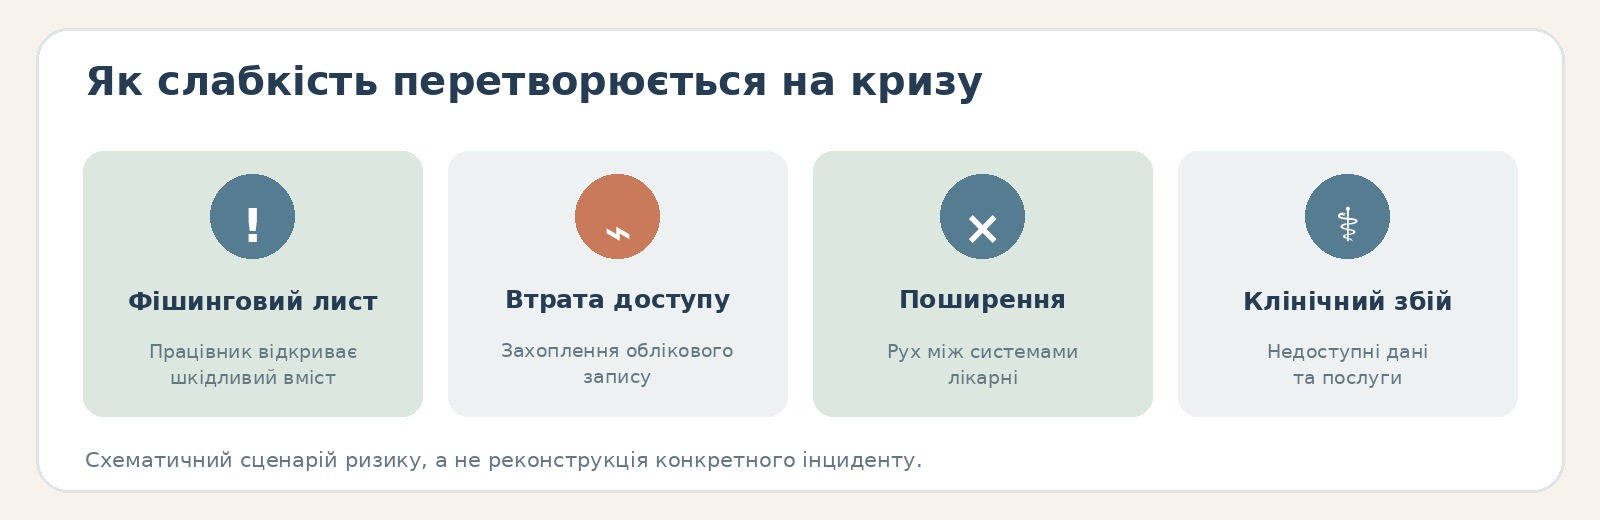
Найціннішим матеріалом для побудови кіберстійкості є не перелік «страшних зламів», а аналіз того, які саме захисні бар’єри не спрацювали та що відбулося з клінічними процесами після компрометації.
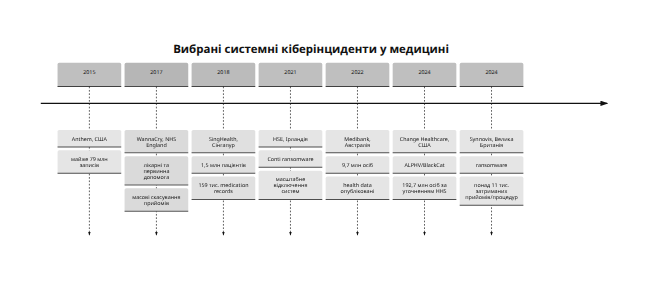
Зведена хронологія
| Інцидент | Масштаб | Метод / ключова слабкість | Наслідок для медицини | Регуляторна реакція та відновлення |
|---|---|---|---|---|
| Anthem, США, 2015 | Майже 79 млн людей | Серія зовнішніх кібератак Особливий акцент — на недостатньому управління ризиками та контролі | Один із найбільших витоків медичних даних свого часу | У 2018 році Anthem погодився на виплату $16 млн з планом коригувальних дій [22] |
| WannaCry, NHS Англії, 2017 | 80 із 236 лікарняних трастів були уражені/зазнали впливу; ще 603 заклади первинної медичної допомоги та інші організації NHS були інфіковані | Програма-вимагач використовувала вразливі Windows-системи без оновлень; Національний офіс аудиту Великої Британії (NAO) вказав, що встановлення оновлень і належне налаштування міжмережевих екранів могли суттєво зменшити вплив | NHS зафіксувало 6 912 скасованих перших прийомів і оцінювало загальну кількість скасованих записів більш ніж у 19 000; у п’яти місцевостях пацієнтам довелося їхати далі за невідкладною допомогою. | NAO та NHS провели масштабні перевірки; підтверджених фактів викрадення даних пацієнтів не було. [23] |
| SingHealth, Сінгапур, 2018 | Майже 1,5 млн пацієнтів; у 159 тис. також викрадені амбулаторні документи про прийом ліків | Імовірний фішинг → приховане переміщення мережею → компрометація облікових записів адміністраторів → доступ до бази через Citrix | Великий витік національного масштабу; окремо цілеспрямовано запитувалися дані прем’єр-міністра | Створено слідчу комісію; проведено виправлення вразливостей, відокремлення робочих станцій від інтернету, масштабне інформування пацієнтів; комісія видала 16 системних рекомендацій. [24] |
| HSE, Ірландія, 2021 | Масштабна компрометація національної служби охорони здоров’я; у подальшому повідомлено близько 90 тис. осіб щодо викраденої інформації | Фішинговий лист у березні → шкідливе програмне забезпечення → програма-вимагач Conti у травні | Відключення значної частини ІТ, ручні процеси | Викуп не сплачено; HSE провела незалежний аналіз після інциденту, багаторічне криміналістичне дослідження даних, посилила ІТ-захист і навчання співробітників. [25] |
| Medibank, Австралія, 2022 | Близько 9,7 млн поточних /колишніх клієнтів | За матеріалами Офісу австралійського комісара з питань інформації (OAIC), облікові дані підрядника потрапили до профілю його браузера; далі відбулися несанкціоноване проникнення, виведення даних і недостатня ескалація сповіщень | Опубліковано персональні та дані про претензії щодо здоров'я; ризик крадіжки особистих даних, вимагання і психологічної шкоди | У 2024 році OAIC розпочав провадження щодо стягнення цивільного штрафу у Федеральному суді; Федеральна поліція Австралії (AFP) та Австралійське управління радіотехнічної розвідки (ASD) проводили кримінальне розслідування. [26] |
| Change Healthcare, США, 2024 | HHS згодом зафіксував близько 192,7 млн осіб, яких це стосується | Скомпрометовані облікові дані → віддалений доступ до порталу Citrix без багатофакторної автентифікації → приховане переміщення мережею → несанкціоноване виведення даних → програма-вимагач ALPHV/BlackCat | Порушено обробку аптечних і медичних страхових вимог та платежі постачальникам; проблеми з грошовим потоком у надавачів медичних послуг | Системи ізольовано; інфраструктуру значною мірою перебудовано з нуля; Управління з громадянських прав HHS (OCR) розпочало розслідування; HHS і Центри послуг Medicare та Medicaid (CMS) запровадили заходи для підтримки безперервності медичної допомоги. [27] |
| Synnovis, Велика Британія, 2024 | Понад 11 000 амбулаторних/ планових прийомів було затримано | Програма-вимагач + крадіжка даних | Критично скоротилася можливість виконувати лабораторні дослідження | Дані були оприлюднені злочинцями; Synnovis залучила правоохоронні органи, отримала судову заборону; послуги повністю відновлені до грудня 2024 року. [28] |
Anthem показав ціну втрати конфіденційності. HHS OCR назвав інцидент найбільшим витоком даних на той момент і в 2018 році уклав угоду із Anthem на $16 млн, додавши масштабний план коригувальних дій. [22] Це важливий прецедент: регулятор оцінює не лише факт злому, а те, чи були належними аналіз ризиків, управління доступом і заходи контролю безпеки.
WannaCry показав ціну технічного боргу. За висновком Національного офісу аудиту Великої Британії, постраждалі організації використовували системи Windows без установлених оновлень або системи, підтримку яких було припинено; базові заходи зі встановлення оновлень і керування міжмережевими екранами могли запобігти значній частині заражень. При цьому офіційні органи не встановили факту викрадення даних пацієнтів — клінічний ризик виник передусім через недоступність систем. [23]
SingHealth показав небезпеку несвоєчасної ескалації. Первинний доступ, імовірно, було отримано ще у серпні 2017 року через фішинг. Надалі нападник місяцями переміщався мережею, компрометував кінцеві пристрої, сервери та облікові записи адміністраторів. ІТ-персонал помічав аномалії ще у червні 2018 року, але вище керівництво та Агентство з кібербезпеки Сінгапуру (CSA) було поінформоване значно пізніше. [29] Комісія прямо пов’язала проблему з недостатньою обізнаністю у сфері кібербезпеки, браком навчання й ресурсів, а також слабкою ескалацією. [30]
HSE показала, наскільки довгим може бути післяінцидентний період. Фішинговий лист був отриманий у березні 2021 року, програма-вимагач активувалась у травні. Через роки після атаки HSE продовжувала моніторинг і повідомлення осіб, чиї документи були незаконно скопійовані. [31] Реагування на інциденти у медицині не завершується моментом «сервери знову працюють»: далі тривають цифрова криміналістична експертиза, визначення масштабу витоку даних, повідомлення пацієнтів, судові процеси, моніторинг, аналіз засвоєних уроків і перебудова заходів контролю.
Medibank показав ризики ланцюга постачання та захисту облікових даних. У матеріалах австралійського регулятора описано компрометацію облікових даних, пов’язаних із працівником ІТ-підрядника, та сповіщення систем безпеки, які не були належним чином опрацьовані. Офіс австралійського комісара з питань інформації (OAIC) стверджує, що Medibank не вжив достатніх заходів для захисту чутливих даних 9,7 млн осіб; справа була передана до Федерального суду Австралії. [32]
Change Healthcare — можливо, найнаочніший урок щодо багатофакторної автентифікації. У свідченнях генерального директора UnitedHealth Group перед Комітетом Сенату США з фінансів зазначено: зловмисники використали скомпрометовані облікові дані для входу до порталу Citrix, на якому не було багатофакторної автентифікації; після проникнення вони переміщалися мережею, ексфільтрували дані та через дев’ять днів запустили програму-вимагач. [33] Відновлення вимагало заміни тисяч ноутбуків, зміни облікових даних, перебудови мережі центру обробки даних і ключових сервісів. [34] До 26 квітня 2024 року UnitedHealth Group повідомляла про понад $6,5 млрд прискорених виплат і безпроцентної допомоги надавачам медичних послуг для підтримки їхньої ліквідності. [35]
Synnovis показав системний ризик аутсорсингу. Постраждала не окрема лікарня, а постачальник лабораторних послуг. Наслідок — падіння лабораторної спроможності одразу в кількох організаціях Національної служби охорони здоров’я Великої Британії і понад 11 тис. відкладених прийомів та процедур. [36] Це аргумент на користь того, щоб план забезпечення безперервності діяльності лікарні включав не лише власний центр обробки даних, а й відмову критичного зовнішнього постачальника.
З цих кейсів випливає принципова закономірність: катастрофічний результат рідко пояснюється одним «геніальним хакерським прийомом». Найчастіше це ланцюг звичайних слабкостей: фішинг → компрометація облікових даних → відсутність багатофакторної автентифікації → надмірні права → недостатня сегментація → несвоєчасна ескалація → резервна копія, яку не перевіряли → відсутність плану надання медичної допомоги під час недоступності інформаційних систем.
Як організована кібербезпека медицини в різних юрисдикціях
Для додаткового порівняння, крім ЄС, Великої Британії, США, Японії та Ізраїлю, обрано Австралію і Сінгапур. Австралія цікава поєднанням загального закону про захист приватності (Privacy Act), обов’язкового повідомлення про витоки даних та режиму захисту критичної інфраструктури; Сінгапур — високим рівнем цифровізації, централізованою кіберполітикою та дуже конкретною фінансовою підтримкою кібербезпеки в охороні здоров’я.
Європейський Союз. Тут одночасно діють кілька рівнів регулювання. GDPR захищає персональні дані, а дані про здоров’я визнає спеціальною категорією; статті про безпеку обробки та повідомлення про витоки формують рівень захисту приватності в кібербезпеці. У разі витоку персональних даних контролер, як правило, повідомляє наглядовий орган протягом 72 годин, якщо витік може створити ризик для прав і свобод осіб; за високого ризику може виникати обов’язок повідомити й самих суб’єктів даних.
NIS2 охоплює сектор охорони здоров’я як сектор високої критичності та вимагає заходів з управління ризиками кібербезпеки. Для значних інцидентів передбачено багатоступеневу модель: раннє попередження протягом 24 годин, повідомлення про інцидент протягом 72 годин і підсумковий звіт, як правило, не пізніше ніж через місяць. Для суттєвих суб’єктів директива вимагає, щоб максимальні адміністративні штрафи в національному законодавстві становили щонайменше €10 млн або 2% світового річного обігу. NIS2 застосовується через національні закони держав-членів, тому компетентні органи та процедурні деталі відрізняються. [38]
Регламент 2025/327 про Європейський простір даних охорони здоров’я (EHDS) створює ще один рівень: правила доступу громадян до електронних даних про здоров’я, транскордонного використання через платформу MyHealth@EU, вторинного використання через органи доступу до даних про здоров’я, а також вимоги до систем електронних медичних карт (EHR). Регламент прийнято у 2025 році, і він запроваджується поступово, тому у 2026 році його правильніше сприймати як трансформаційну рамку, що розгортається, а не як одномоментно завершену систему. [39]
ЄС також ухвалив окремий План дій з кібербезпеки лікарень і закладів охорони здоров’я. Європейська комісія передбачає спеціалізований центр підтримки, механізми раннього попередження, навчання та можливість надання кіберваучерів меншим закладам охорони здоров’я. У липні 2026 року ENISA повідомила про трирічну угоду з Комісією про внесок у розмірі €6 млн для підтримки реалізації цього напряму. [40] Ширший Акт про кіберсолідарність, що набрав чинності у 2025 році, створює Європейську систему кіберсповіщення та Резерв ЄС з кібербезпеки для реагування на великі інциденти. [41]
Велика Британія. У сфері охорони здоров’я Англії компетентним органом за Регламентом про мережеві та інформаційні системи 2018 року (NIS Regulations) є Міністерство охорони здоров’я і соціального забезпечення (DHSC); офіційний галузевий посібник передбачає обов’язки щодо безпеки, звітування про інциденти та правозастосування з можливими штрафами до £17 млн. [42] Паралельно UK GDPR (британська версія Загального регламенту із захисту даних) вимагає повідомляти Офіс уповноваженого з питань інформації (ICO) про витоки даних, що підлягають повідомленню, як правило, протягом 72 годин, а за високого ризику — без невиправданої затримки повідомляти й постраждалих осіб. [43]
Особливо важлива еволюція корпоративного управління в NHS. У настановах 2026 року NHS England вказує, що організації, які безпосередньо надають медичну допомогу, мають проходити оцінювання за Інструментарієм безпеки та захисту даних (DSPT), узгодженим із Рамкою оцінювання кіберзахисту (CAF) NCSC. Контроль з боку правління та керівництва має охоплювати управління кіберризиками, захист від атак і витоків даних, виявлення загроз, мінімізацію наслідків, а також належне використання й обмін даними. [6] Це зміщує кібербезпеку від «відповідальності ІТ-менеджера» до відповідальності на рівні правління.
США. Правило безпеки HIPAA (американського закону про захист медичної інформації) вимагає від організацій, на які поширюється HIPAA, та їхніх ділових партнерів захищати електронну захищену медичну інформацію (ePHI) за допомогою адміністративних, фізичних і технічних заходів та забезпечувати її конфіденційність, цілісність і доступність. [44]
Правило HIPAA про повідомлення про витоки даних використовує іншу модель строків, ніж GDPR. Про витік, що зачіпає 500 або більше осіб, необхідно повідомити Міністра охорони здоров’я та соціальних служб без необґрунтованої затримки і не пізніше ніж через 60 календарних днів після його виявлення; про менші витоки допускається щорічне зведене повідомлення у встановлений строк. Індивідуальні повідомлення також мають надсилатися без необґрунтованої затримки і не пізніше ніж через 60 днів. [45]
Паралельно HHS розробило Цільові показники кібербезпеки для сектору охорони здоров’я та громадського здоров’я — добровільний галузевий базовий рівень, побудований на практиках HICP (Практики кібербезпеки в охороні здоров’я), NIST (Національного інституту стандартів і технологій США) та CISA (Агентства з кібербезпеки та безпеки інфраструктури США). Серед пріоритетів: вразливості систем, безпека електронної пошти, багатофакторна автентифікація (MFA), шифрування, унікальні облікові дані, відокремлення привілейованих облікових записів, сегментація мережі, плани реагування на інциденти та ризики третіх сторін. [13]
Після інциденту з Change Healthcare федеральна дискусія значно посилилася, однак важливо не змішувати чинні правила з пропозиціями реформ. Наприклад, CISA у своїх актуальних матеріалах щодо Закону про звітування про кіберінциденти в критичній інфраструктурі (CIRCIA) зазначало, що обов’язки організацій, на які він поширюватиметься, почнуть діяти лише після набрання чинності остаточним правилом; отже, запропоновані CIRCIA строки не слід автоматично трактувати як уже чинний універсальний обов’язок кожної лікарні. [46]
Японія. Головним регулятором у сфері захисту приватності є Комісія із захисту персональної інформації (PPC), а базовим законом — Закон про захист персональної інформації (APPI). [47] Міністерство охорони здоров’я, праці та добробуту (MHLW) має окрему розвинену систему настанов з кібербезпеки в охороні здоров’я. У 2026 році MHLW продовжувало публікувати сповіщення безпеки, чек-листи, настанови для медичних інформаційних систем, навчальні програми та підтримувати канал повідомлення про кіберінциденти. Міністерство прямо просить медичні заклади оперативно повідомляти його про кібератаки або підозри щодо них. [48]
Якщо стається витік або є ймовірність витоку персональних даних, зокрема даних про здоров’я, виникає також обов’язок звітувати перед PPC. PPC вимагає оперативного первинного повідомлення; якщо є підозра на зловмисні дії, підсумковий звіт має бути поданий протягом 60 днів від виявлення. Серед прямо наведених PPC прикладів подій, про які слід повідомляти, — несанкціонований доступ і програми-вимагачі. [49]
Японська модель цікава ще й фінансуванням: MHLW має окремі програми оцінювання безпеки медичних організацій, навчання та консультацій, а через урядові механізми підтримки малого й середнього бізнесу та ІТ може субсидувати впровадження визначених послуг з кібербезпеки. [50]
Ізраїль. Тут захист даних про здоров’я спирається на Закон про захист приватності та Регламент про захист приватності (безпека даних) 2017 року. Регламент диференціює вимоги залежно від рівня безпеки бази даних і охоплює політику безпеки, інвентаризацію активів, оцінювання ризиків, фізичний захист, контроль доступу, автентифікацію, журналювання, документування інцидентів, аутсорсинг, резервні копії та аудити. У разі серйозного інциденту безпеки для відповідних баз діє вимога невідкладно повідомити Реєстратора баз даних. [51]
Поправка 13 до Закону про захист приватності набрала чинності 14 серпня 2025 року та суттєво розширила повноваження з правозастосування, фінансові санкції й обов’язок призначати відповідального за захист даних (DPO) для визначених категорій організацій; офіційні ізраїльські настанови прямо називають серед таких суб’єктів лікарні та лікарняні каси. [52]
На рівні кібербезпеки державну кіберполітику координує Національний кібердиректорат Ізраїлю (INCD); у 2025 році оприлюднено оновлену Національну стратегію кібербезпеки з трирічним горизонтом реалізації. [53] У березні 2026 року Міністерство охорони здоров’я додатково вимагало від медичних організацій підвищити рівень кібертривоги, переглянути сервіси, доступні ззовні, і посилити моніторинг та управління ризиками. [54]
Австралія. Закон про приватність і схема обов’язкового повідомлення про витоки даних (NDB) охоплюють, зокрема, приватних надавачів медичних послуг. Якщо витік імовірно спричинить серйозну шкоду, організація має повідомити OAIC і постраждалих осіб; оцінку підозрюваного витоку слід провести протягом 30 днів. [55]
Для критично важливих лікарень додатково застосовується Закон про безпеку критичної інфраструктури (SOCI): про критичний кіберінцидент зі значним впливом на доступність необхідно повідомити Австралійське управління радіотехнічної розвідки / Австралійський центр кібербезпеки (ASD/ACSC) протягом 12 годин, а про інший кіберінцидент із відповідним впливом — протягом 72 годин. [56]
Сінгапур. Закон про захист персональних даних (PDPA) вимагає повідомляти Комісію із захисту персональних даних (PDPC) про витік, що підлягає повідомленню, не пізніше ніж через три календарні дні після встановлення цього факту; осіб повідомляють, якщо витік імовірно завдасть їм значної шкоди. Значним за масштабом вважається, зокрема, витік, що стосується 500 або більше осіб. [58]
Закон про кібербезпеку охоплює критичну інформаційну інфраструктуру (CII), зокрема сектор охорони здоров’я. [59] У 2026 році Агентство з кібербезпеки Сінгапуру (CSA) продовжило посилювати Кодекс практики для CII — з більшим акцентом на нагляд з боку ради директорів, рамку кіберстійкості, тестування та пошук загроз. [60]
Міністерство охорони здоров’я Сінгапуру (MOH) також оновило Базові вимоги з кібербезпеки та безпеки даних для закладів охорони здоров’я й організувало навчання та підтримку, орієнтовані, зокрема, на невеликі клініки. [61] Важливо, що підтримка має і фінансовий вимір: у 2026 році MOH повідомляло про грант NEHR Connect обсягом до $45 млн на чотири роки; для малого й середнього бізнесу також передбачено співфінансування консультацій з кібербезпеки від сертифікованих CSA постачальників та окремі програми на міжмережеві екрани й засоби захисту від шкідливого програмного забезпечення. [62]
Фінансова відповідальність за PDPA теж суттєва: для організацій з річним обігом у Сінгапурі понад $10 млн максимальний фінансовий штраф може сягати 10% відповідного обігу; для менших організацій діє альтернативна законодавча межа. [63]
Порівняльна таблиця
Частина 1. Органи, правова база та строки повідомлення
| Юрисдикція | Ключові органи | Основні закони та стандарти | Повідомлення про інциденти та витоки |
|---|---|---|---|
| ЄС | ENISA, національні органи з питань NIS і групи реагування (CSIRT), органи захисту даних, органи охорони здоров’я | GDPR; NIS2; EHDS | NIS2: раннє попередження — 24 год, повідомлення — 72 год, підсумковий звіт — ≈1 місяць; GDPR: витік персональних даних — ≈72 год |
| Велика Британія | DHSC, NHS England, NCSC, ICO | Регламент NIS; UK GDPR; DSPT / CAF NCSC | ICO — 72 год для витоку даних, що підлягає повідомленню; галузеві звіти за NIS — за встановленими порогами |
| США | HHS / OCR, ASPR, CISA, FBI, NIST | HIPAA: Правило безпеки та Правило повідомлення про витоки; HICP; HPH CPGs; NIST CSF | ≥500 осіб — HHS не пізніше 60 днів; постраждалим особам — до 60 днів |
| Японія | PPC, MHLW, NCO / IPA / JPCERT | APPI; Настанови MHLW з безпеки медичних інформаційних систем | Оперативне первинне повідомлення; за зловмисного витоку — підсумковий звіт до 60 днів; MHLW просить негайно повідомляти про кіберінциденти |
| Ізраїль | Орган захисту приватності, INCD, Міністерство охорони здоров’я | Закон про захист приватності; Регламент про безпеку даних; Поправка 13 | Серйозний інцидент безпеки — негайне повідомлення регулятора за відповідним режимом |
| Австралія | OAIC, ASD / ACSC, CISC | Закон про приватність / схема NDB; Закон SOCI | NDB — постраждалим особам і OAIC; критичні лікарні: 12 год — суттєвий вплив на доступність, 72 год — інші кіберінциденти |
| Сінгапур | PDPC, CSA, MOH | PDPA; Закон про кібербезпеку; Базові вимоги MOH з кібербезпеки та безпеки даних | PDPC — до 3 календарних днів після встановлення, що витік підлягає повідомленню |
Частина 2. Санкції, стратегія, фінансування та навчання
| Юрисдикція | Потенційні санкції | Стратегія та управління | Фінансування та підтримка | Навчання |
|---|---|---|---|---|
| ЄС | GDPR — до €20 млн / 4% обороту; NIS2 для суттєвих суб’єктів — національні максимуми щонайменше €10 млн / 2% | План дій ЄС з кібербезпеки лікарень; EHDS | Підтримка ENISA; внесок Єврокомісії €6 млн; можливі кіберваучери; механізми Акта про кіберсолідарність | ENISA + національні програми [64] |
| Велика Британія | За NIS — до £17 млн; UK GDPR — окремий режим правозастосування | Кіберстратегія для охорони здоров’я та соціальної допомоги; контроль на рівні правління | Центральні кіберпрограми NHS + місцеві бюджети | DSPT, настанови NCSC / NHS, навчання-симуляції [65] |
| США | Цивільні штрафи та мирові угоди за HIPAA; плани коригувальних дій | Галузеве управління ризиками HHS + екосистема CISA / NIST | Федеральні програми готовності та підтримки; безкоштовні ресурси HHS; підтримка після великих інцидентів | HHS Cyber Gateway, HICP, навчання за CPG [66] |
| Японія | Регуляторні та кримінальні механізми APPI | Охорона здоров’я — сфера критичної інфраструктури | Оцінювання від MHLW; субсидії на ІТ та кіберзахист | Рольові програми MHLW + служба підтримки з інцидентів [67] |
| Ізраїль | Посилені грошові санкції з 2025 р. + кримінальні положення | Національна стратегія кібербезпеки 2025 | Національні та галузеві кіберпрограми | Рекомендації INCD / МОЗ, галузева готовність [68] |
| Австралія | До A$50 млн / 3× вигоди / 30% обороту — залежно від формули | Рамка захисту критичної інфраструктури | Урядові кіберпрограми; допомога ACSC | Настанови та навчання-симуляції ACSC [69] |
| Сінгапур | PDPA — до 10% обороту в Сінгапурі для великих організацій | Стратегія кібербезпеки 2026; управління критичною інформаційною інфраструктурою (CII) | Грант NEHR Connect до S$45 млн на 4 роки; підтримка малого й середнього бізнесу | Навчання MOH / CSA, шаблони, консультування [70] |
Порівняння показує важливу тенденцію: сучасні режими більше не вважають кібербезпеку суто технічною проблемою. В усіх розвинених моделях з’являються чотири спільні елементи: керівна відповідальність, обов’язкове управління ризиками, швидке повідомлення держави та перевірювана готовність до відновлення. [71]
Практична модель кіберстійкості медичного закладу
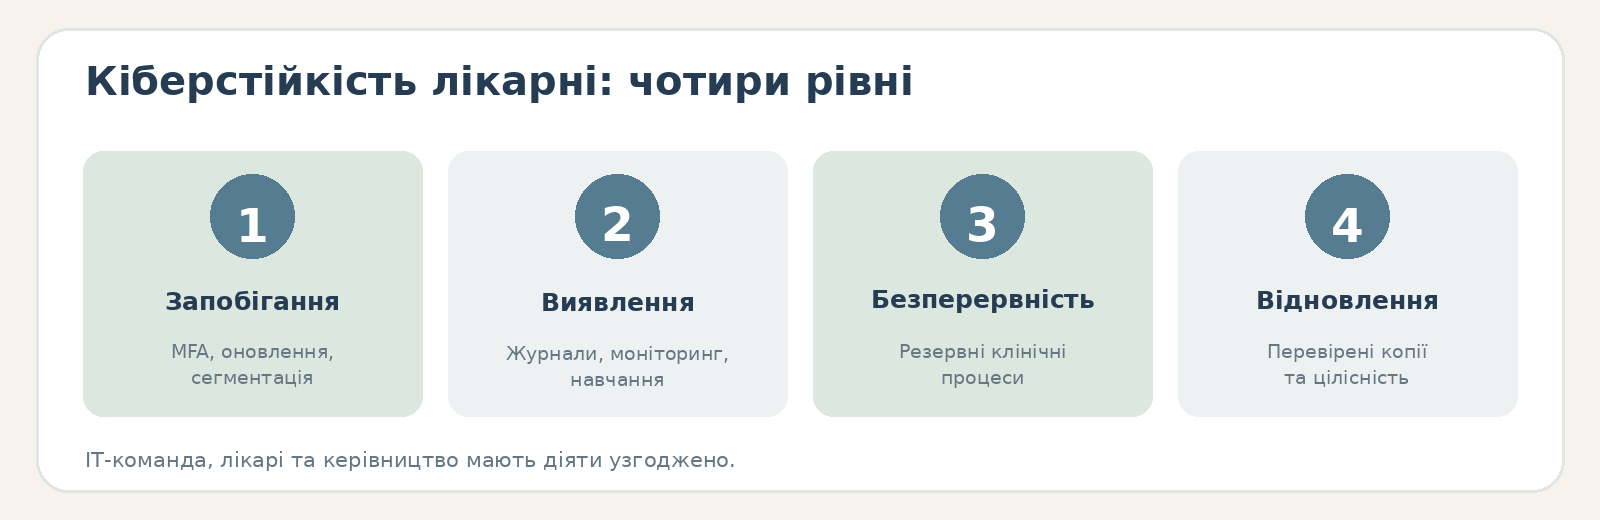
Якісна програма кібербезпеки має починатися не із закупівлі продукту, а з відповіді на питання: які клінічні процеси не можуть зупинитися і від яких цифрових активів вони залежать?
Типова модель управління може виглядати так:
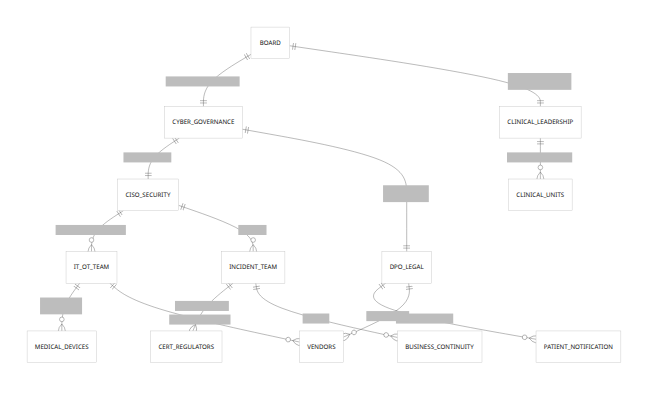
Ключовий принцип: керівник служби інформаційної безпеки (CISO) не може одноосібно відповідати за ризик, який може зупинити операційну, лабораторію або відділення невідкладної допомоги. Власником такого ризику має бути керівництво організації, а клінічне керівництво повинно брати участь у тестуванні планів безперервності діяльності та аварійного відновлення. Саме тому NHS у 2026 році підкреслює контроль з боку правління та керівництва щодо кіберризиків і відновлення. [6]
Технічний мінімум. Першим пріоритетом має бути безпека облікових записів: багатофакторна автентифікація (MFA) для віддаленого доступу, адміністраторів, хмарних сервісів та електронної медичної карти; окремі привілейовані облікові записи; мінімально необхідні права доступу; швидке відключення облікових записів звільнених працівників; відмова від спільних облікових записів, де це клінічно можливо. Інцидент Change Healthcare — практично хрестоматійне підтвердження ризику порталу віддаленого доступу без MFA. [33] HHS включає MFA, унікальні облікові дані та відокремлення привілейованих облікових записів до Цільових показників кібербезпеки для сектору охорони здоров’я. [13]
Другий рівень — інвентаризація активів і управління вразливостями. Медичний заклад має знати не просто кількість комп’ютерів, а власника кожного критичного активу, операційну систему, прошивку, версію програмного забезпечення, доступність з інтернету, статус підтримки постачальником, клінічну критичність, спосіб резервного копіювання та допустимий час простою. Урок WannaCry полягає саме в тому, що непідтримувані системи без оновлень перетворили відому технологічну слабкість на системну проблему охорони здоров’я. [23]
Третій — сегментація мережі. Клінічні системи, адміністративна ІТ-інфраструктура, медичний інтернет речей та операційні технології, гостьова мережа Wi-Fi, інфраструктура резервного копіювання та середовище керування привілейованим доступом не повинні становити одну пласку мережу. Це не гарантує захисту від проникнення, але суттєво ускладнює бічне переміщення мережею — етап, який був важливим і в SingHealth, і в Change Healthcare. [72]
Четвертий — резервне копіювання як реальна спроможність, а не формальна позначка. Потрібні щонайменше логічно ізольовані або незмінні копії критичних даних, контроль доступу до систем резервного копіювання та регулярний тест відновлення. Для електронної медичної карти слід тестувати не тільки відновлення файлу, а й сценарій: «Чи можемо ми відновити клінічну систему в межах погодженого цільового часу відновлення (RTO) та цільової точки відновлення даних (RPO) і перевірити цілісність записів?»
П’ятий — засоби виявлення та реагування на кінцевих пристроях (EDR), система управління подіями безпеки (SIEM), журналювання та налаштування виявлення загроз. Журнали віддаленого доступу, системи керування обліковими записами, електронної медичної карти, Active Directory, міжмережевого екрана, VPN, хмарних сервісів і дій привілейованих користувачів потрібно корелювати. SingHealth демонструє, що окремі технічні фахівці можуть бачити аномалії, але без кореляції та правильної моделі ескалації організація не складає їх у єдину картину атаки. [73]
Шостий — безпека медичних виробів. Для кожного підключеного до мережі пристрою необхідно знати постачальника, строк підтримки та завершення життєвого циклу, доступні оновлення, мережеві залежності, спосіб автентифікації, механізм віддаленої підтримки і клінічні наслідки його недоступності. Якщо пристрій неможливо оновити через сертифікаційні обмеження або обмеження постачальника, ризик компенсують сегментацією, списком дозволених програм, моніторингом мережі, обмеженим віддаленим доступом і планом заміни.
Сьомий — безпека третіх сторін. Договір із лабораторією, хмарним провайдером, постачальником госпітальної чи медичної інформаційної системи, сервісом телемедицини або зовнішнім центром операцій безпеки (SOC) має містити не абстрактне «забезпечує інформаційну безпеку», а конкретні вимоги: багатофакторна автентифікація; шифрування; журналювання; повідомлення про інциденти; співпраця під час криміналістичного розслідування; усунення вразливостей; контроль субпідрядників; резервне копіювання; RTO/RPO; збереження доказів; право на аудит; безпечне видалення даних; план виходу з договору. Наслідки інцидентів у Change Healthcare та Synnovis демонструють, що операційна залежність має розглядатися як кіберзалежність. [74]
Організаційний мінімум. Кожна критична клінічна служба повинна мати письмовий план роботи під час простою систем. Не «ІТ відновить систему», а конкретно: як реєструємо нового пацієнта без госпітальної інформаційної системи; як перевіряємо історію прийому ліків; як замовляємо лабораторні дослідження; як отримуємо результати; як документуємо введення препаратів; що відбувається з медичними зображеннями; як після відновлення переносимо паперові записи назад до електронної медичної карти; як запобігаємо дублюванню та помилкам перенесення даних.
Юридичний мінімум. Медичний заклад повинен мати реєстр даних і правову карту: які категорії даних обробляються, хто є власником чи розпорядником даних або відповідним суб’єктом за національним правом, які треті сторони мають доступ, на якій правовій підставі, де фізично і в якій юрисдикції зберігаються дані, які строки зберігання, які вимоги до повідомлення про витоки та хто має право ухвалити рішення про повідомлення регулятора й пацієнтів.
Для України важливо пов’язати це з режимом ЕСОЗ, Законом «Про захист персональних даних», правилами медичної таємниці, законодавством про інформаційно-комунікаційні системи та новою системою реагування на кіберінциденти. [75]
Навчальний мінімум. Щорічного курсу з кіберобізнаності самого по собі недостатньо. Рекомендовано розділити навчання за ролями:
| Група | Що має відпрацьовувати |
|---|---|
| Усі працівники | Розпізнавання фішингу, крадіжки облікових даних і підозрілих запитів багатофакторної автентифікації; поводження з даними пацієнтів; швидке повідомлення про інциденти |
| Лікарі / медсестри | Процедури роботи під час простою систем, безпечний доступ до електронної медичної карти, портативні пристрої, аварійні робочі процеси |
| ІТ-фахівці | Захист конфігурацій, встановлення оновлень, резервне копіювання, сегментація, журнали, засоби EDR, цифрова криміналістика |
| Системні адміністратори | Керування привілейованим доступом (PAM), привілейовані облікові записи, процедури аварійного доступу |
| Керівництво | Ухвалення рішень під час атаки програми-вимагача, комунікації, юридичні ризики, пріоритизація послуг |
| Юристи / відповідальний за захист даних | Оцінка витоку, повідомлення регулятора та пацієнтів, збереження доказів |
| Відділ закупівель | Вимоги до безпеки третіх сторін у договорах, угода про рівень обслуговування (SLA), повідомлення про інциденти, умови виходу з договору |
Такий рольовий підхід відповідає напрямам, які розвивають HHS, NHS та MHLW. [76]
План дій після кіберінциденту
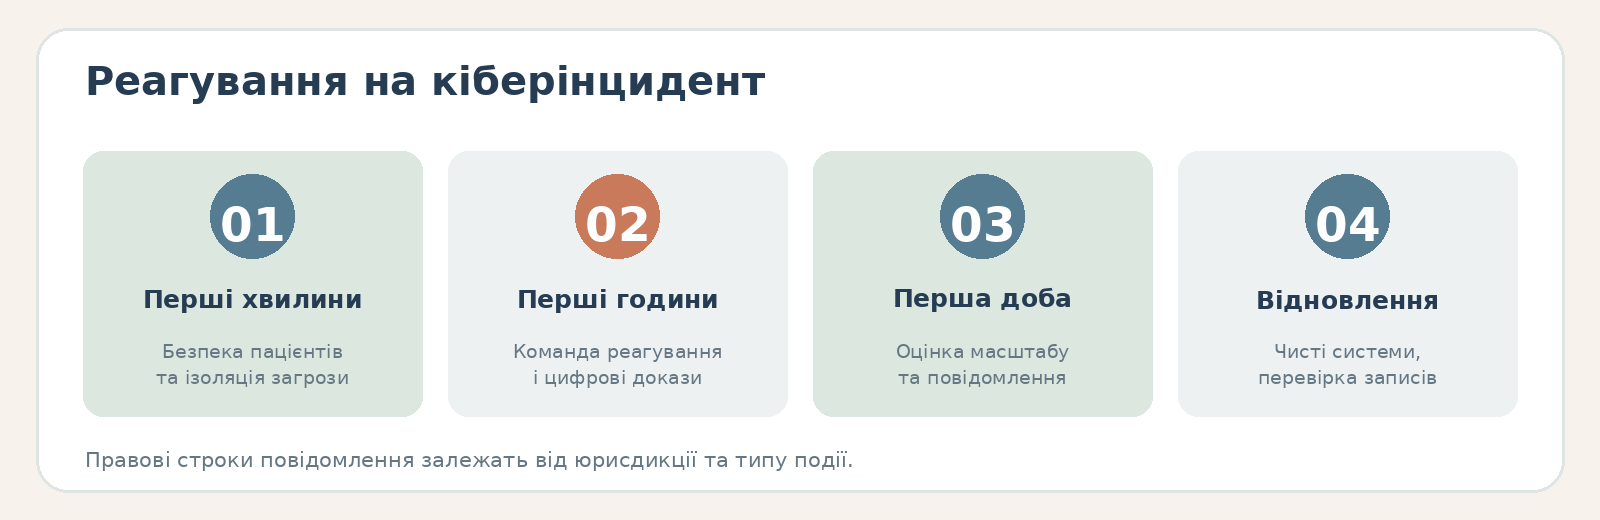
Перші години після атаки — це момент, коли неправильне рішення може збільшити і клінічну, і юридичну шкоду. План реагування на інциденти медичного закладу має бути заздалегідь затверджений, протестований і узгоджений із планом безперервності діяльності.
| Часовий горизонт | Основні дії |
|---|---|
| Перші хвилини | Призначити керівника реагування на інцидент; підтвердити вплив на клінічні процеси; ізолювати скомпрометовані активи; не знищувати докази; там, де потрібно, перейти на процедури роботи під час простою |
| До кількох годин | Залучити ІТ-фахівців і службу безпеки, клінічне керівництво, юристів і відповідального за захист даних, керівництво, службу комунікацій; визначити вектор атаки; заблокувати скомпрометовані облікові дані; зібрати нестійкі цифрові докази та журнали |
| Перші 24 години | Визначити масштаб інциденту, обсяг розкритих даних, уражені системи та критичні послуги; перевірити резервні копії; повідомити CERT/CSIRT і регуляторів, якщо виник такий обов’язок; організувати альтернативні клінічні процеси |
| 24–72 години | Продовжити локалізацію та усунення загрози; провести юридичну оцінку витоку; надіслати обов’язкові повідомлення; підготувати перевірену публічну заяву; розпочати контрольоване відновлення |
| Наступні дні | Відновлювати пріоритетні системи в чистому середовищі; змінити облікові дані та ключі; посилити моніторинг; перевірити цілісність даних; працювати з пацієнтами, постачальниками та правоохоронними органами |
| Після стабілізації | Провести незалежний аналіз після інциденту та аналіз першопричин; усунути недоліки заходів контролю; підготувати звіт для керівництва; оновити реєстр ризиків; повторити настільне навчання |
Досвід ЄС за NIS2 особливо добре показує, чому не можна чекати «повної криміналістичної картини» перед початком звітування: система передбачає раннє попередження протягом 24 годин, потім повідомлення протягом 72 годин і лише пізніше — підсумковий звіт. [77] Аналогічна логіка існує в Австралії для критичної інфраструктури: 12 годин для найсерйозніших інцидентів, що впливають на доступність. [56]
Для України взаємодію з CERT-UA слід закласти до плану заздалегідь. Команда офіційно приймає повідомлення, проводить розслідування та надає допомогу щодо усунення наслідків. [9]
Чого не слід робити під час атаки програми-вимагача: хаотично вимикати все обладнання без координації; видаляти журнали; самостійно контактувати зі зловмисниками з особистих облікових записів; публічно називати причину або масштаб до підтвердження криміналістичною експертизою; відновлювати системи у скомпрометованій мережі; підключати резервні копії до середовища, де закріплення зловмисника ще не ліквідовано; розглядати сплату викупу як заміну відновленню.
Випадки HSE та Change Healthcare показують два різні рішення щодо викупу: HSE не платила викуп, а генеральний директор UnitedHealth Group підтвердив, що особисто ухвалив рішення про сплату в Change Healthcare. [78] З цього не випливає універсальне правило «ніколи» або «завжди» платити. Рішення залежить від позиції правоохоронних органів, санкційного режиму, клінічних наслідків, можливості відновлення, страхування та юридичної оцінки. Але отримання вимоги про викуп не повинно бути першим моментом, коли керівництво обговорює цю політику.
Короткі шаблони політик і процедур
Шаблон політики управління доступом
Мета: забезпечити доступ до медичної інформації виключно відповідно до посадових і клінічних повноважень.
Правило: усі користувачі мають персональні облікові записи. Багатофакторна автентифікація (MFA) обов’язкова для віддаленого доступу, привілейованих облікових записів та інших визначених критичних систем. Права надаються за принципами мінімально необхідних прав доступу та рольового доступу.
Перегляд: права переглядаються після зміни посади та періодично; після припинення трудових/договірних відносин доступ відкликається негайно.
Аварійний доступ: доступ в обхід звичайних правил («розбиття скла») дозволяється лише за клінічної необхідності, автоматично журналюється та підлягає подальшій перевірці.
Підхід відповідає Цільовим показникам кібербезпеки HHS (CPGs) і принципам контрольованого доступу, які застосовуються в ЕСОЗ. [79]
Шаблон процедури повідомлення про підозрілий інцидент
Будь-який працівник, який помітив незвичний вхід до системи, фішинг, повідомлення програми-вимагача, несанкціонований доступ, втрату пристрою або аномальну поведінку клінічної системи, не проводить самостійного розслідування, а негайно повідомляє службу підтримки або центр операцій безпеки (SOC) через визначений канал.
Повідомлення повинно містити: час, систему/пристрій, короткий опис, знімок екрана (за можливості), дії користувача перед подією.
Команда реагування на інциденти визначає рівень серйозності, вплив на клінічні процеси та потребу в ескалації до керівництва, відповідального за захист даних, юристів, CERT або регулятора.
Проблема несвоєчасної ескалації є одним із центральних уроків SingHealth. [73]
Шаблон договірного положення щодо безпеки третіх сторін
Постачальник застосовує багатофакторну автентифікацію для віддаленого та привілейованого доступу, веде журналювання подій безпеки, підтримує процес управління вразливостями, шифрує чутливі дані під час передавання та зберігання, підтримує протестовану спроможність резервного копіювання й відновлення і повідомляє замовника про підтверджений або обґрунтовано підозрюваний інцидент безпеки не пізніше X годин після його виявлення.
Постачальник зберігає цифрові докази, сприяє розслідуванню інциденту, повідомляє про залучених субпідрядників і не змінює місце чи юрисдикцію обробки даних про здоров’я без передбаченої договором процедури.
Строк у договорі доцільно встановлювати коротшим за зовнішній регуляторний строк, інакше заклад охорони здоров’я може фізично не встигнути виконати власний обов’язок щодо повідомлення.
Шаблон політики резервного копіювання та відновлення
Для кожної критичної клінічної системи встановлюються цільовий час відновлення (RTO) і цільова точка відновлення даних (RPO).
Щонайменше одна резервна копія має бути захищена від зміни або видалення з використанням робочих облікових даних.
Тест відновлення виконується за затвердженим графіком.
Результати тесту відновлення документуються й доповідаються власнику системи.
Резервна копія вважається придатною лише після підтвердженого відновлення і перевірки цілісності.
Шаблон процедури роботи під час простою через атаку програми-вимагача
У разі втрати доступу до електронної медичної карти відповідальний клінічний керівник оголошує перехід у режим роботи під час простою.
Використовуються заздалегідь підготовлені паперові/локальні форми для ідентифікації пацієнтів, введення ліків, лабораторних замовлень, медичних зображень і клінічних записів.
Після відновлення дані переносяться до електронної медичної карти за процедурою подвійного контролю, щоб мінімізувати дублювання і помилки перенесення.
Відновлення ІТ-систем і відновлення клінічних процесів є окремими потоками робіт, які синхронізує керівник реагування на інцидент.
Чек-ліст готовності медичного закладу та стратегічні висновки
Нижче — практичний інструмент самооцінки. Відповідь «ні» не означає автоматично критичний провал, але сукупність відповідей «ні» в одній категорії вказує на системний ризик.
| Контрольне питання | Так / Частково / Ні |
|---|---|
| Керівник закладу / правління регулярно отримує звіт про кіберризики? | ☐ |
| Визначено відповідальних за інформаційну безпеку (CISO) і за захист персональних даних (DPO)? | ☐ |
| Є актуальний реєстр усіх критичних ІТ-активів і медичних виробів? | ☐ |
| Для кожної критичної клінічної служби визначено її залежності від ІТ? | ☐ |
| Багатофакторну автентифікацію (MFA) увімкнено для VPN, віддаленого доступу, хмарних сервісів і привілейованих облікових записів? | ☐ |
| Адміністратори використовують окремі привілейовані облікові записи? | ☐ |
| Спільні облікові записи усунено або жорстко контрольовано? | ☐ |
| Є процедура відкликання доступу одразу після звільнення або зміни посади? | ☐ |
| Ресурси, доступні з інтернету, регулярно скануються на вразливості? | ☐ |
| Для критичних оновлень визначено гарантований строк встановлення? | ☐ |
| Непідтримувані системи відомі та мають план заміни або сегментації? | ☐ |
| Клінічна, адміністративна, гостьова мережі, мережа медичних виробів і мережа резервного копіювання сегментовані? | ☐ |
| Засоби EDR або аналогічний моніторинг кінцевих пристроїв охоплюють критичні сервери та ПК? | ☐ |
| Централізоване журналювання охоплює облікові записи, VPN, Active Directory, електронну медичну карту, міжмережевий екран і хмарні сервіси? | ☐ |
| Журнали захищені від видалення звичайним обліковим записом адміністратора? | ☐ |
| Є ізольовані або незмінні резервні копії критичних систем? | ☐ |
| Реальний тест відновлення проводився протягом останніх 12 місяців? | ☐ |
| Для електронної медичної карти, лабораторної, радіологічної та госпітальної інформаційних систем визначено й протестовано RTO/RPO? | ☐ |
| Відділення невідкладної допомоги може працювати без електронної медичної карти? | ☐ |
| Лабораторія має процедуру роботи без лабораторної інформаційної системи? | ☐ |
| Є паперовий / офлайн-процес призначення та введення ліків? | ☐ |
| Є план звірки паперових записів після відновлення систем? | ☐ |
| Критичні постачальники зобов’язані швидко повідомляти про інциденти? | ☐ |
| Договори містять вимоги щодо безпеки, резервного копіювання, аудиту, криміналістичного розслідування та виходу з договору? | ☐ |
| Відомі всі субпідрядники та місця зберігання даних пацієнтів у хмарі? | ☐ |
| План реагування на інциденти оновлювався протягом року? | ☐ |
| Є актуальні контакти CERT/CSIRT, регулятора, правоохоронних органів і страховика? | ☐ |
| Протягом року проводилося навчання щодо атаки програми-вимагача? | ☐ |
| До навчання залучали директора, клінічне керівництво, юристів і службу комунікацій? | ☐ |
| Персонал регулярно проходить навчання з фішингу та кібербезпеки? | ☐ |
| Працівники знають один простий канал, куди повідомити про інцидент? | ☐ |
| Є юридична матриця строків повідомлення про витоки та кіберінциденти? | ☐ |
| Є затверджений шаблон повідомлення пацієнтів? | ☐ |
| Є окрема політика ухвалення рішень щодо викупу та вимагання? | ☐ |
| Після інцидентів і ситуацій «на межі» проводиться аналіз засвоєних уроків? | ☐ |
Практично результат можна оцінювати так: 90–100% «Так» — зріла програма, яка все ж потребує постійного тестування; 70–89% — прийнятна база з конкретними прогалинами; 50–69% — істотна операційна вразливість; менше 50% — пріоритетом має стати не придбання нової технологічної платформи, а формування базового управління та спроможності до відновлення. Це не регуляторна шкала, а управлінський інструмент для внутрішнього аналізу прогалин.
Для українського закладу перші інвестиції доцільно розподілити в такому порядку: безпека облікових записів і MFA → інвентаризація активів → резервне копіювання та відновлення → управління оновленнями й вразливостями → сегментація мережі → журналювання та виявлення загроз → реагування на інциденти → клінічні процедури на час простою → безпека постачальників → розширені можливості центру операцій безпеки (SOC). Такий порядок відповідає характеру слабкостей, які фактично проявилися у WannaCry, SingHealth, HSE, Medibank і Change Healthcare. [80]
Для невеликої лікарні це не означає необхідності створювати великий власний SOC. Частину функцій можна купувати як керовану послугу, але ризик і відповідальність не можна передати на аутсорсинг. Керівництво все одно повинно знати, які дані і системи критичні, хто може припинити доступ зловмисника, хто відновить електронну медичну карту, скільки часу це займе і як лікарі працюватимуть до відновлення.
Для державної системи охорони здоров’я потрібен ще один рівень: галузева розвідка загроз, єдині базові заходи захисту, сертифіковані й перевірені провайдери, централізоване звітування, фінансування кіберзахисту малих лікарень, спільні навчання між закладами, резервні механізми для лабораторій та електронної системи охорони здоров’я, а також національна координація реагування на інциденти. Саме в цьому напрямі рухаються ЄС, NHS, Японія та Сінгапур. [81]
Для України особливо перспективною була б модель, у якій мінімальний базовий рівень кібербезпеки для медичних закладів пов’язаний не лише із захистом персональних даних, а й зі спроможністю надавати допомогу в разі відмови цифрових систем. Фактично це означає зближення трьох традиційно окремих дисциплін:
кібербезпека + безпека пацієнтів + безперервність діяльності = кіберстійкість охорони здоров’я.
Саме це є головним уроком останнього десятиліття. Найзріліші системи вже не ставлять питання: «Чи буде наша лікарня атакована?» Вони планують, як не допустити поширення атаки, як продовжувати лікувати пацієнтів під час інциденту і як відновитися без втрати довіри та цілісності медичних даних.
Для України цей підхід додатково підсилюється воєнним ризиком. CERT-UA у 2026 році вже фіксував кампанії, серед цілей яких були лікарні, тоді як цифрова медицина дедалі більше покладається на ЕСОЗ та взаємопов’язані інформаційні системи. [82] Отже, кіберстійкість медичної системи має розглядатися на одному рівні з енергетичною, комунікаційною та іншою критичною стійкістю.
Наші проєкти
Ветеранські проєкти
- veterano.info — інформаційний проєкт для ветеранів та їхніх сімей від Ветеранського кластера України та Інституту ветеранів.
- veterano.media — медіа Ветеранського кластера України: новини, історії та практична навігація для ветеранів і родин.
- veterano.army — кадрове агентство для бізнесу: добираємо працездатних ветеранів під потреби бізнесу — виробництво, склад, логістика, офіс.
- veterano.bio — цифрове підтвердження ветеранського статусу та переклад документів: захищений профіль, багатомовна довідка.
- veterano.digital — «Єдине вікно» — цифрова приймальня для ветерана в освіті: звернення в будь-який зручний спосіб, персональний освітній маршрут.
Проєкти-партнери екосистеми
- Агенція Відбудови України — асоціація, що обʼєднує зусилля держави, бізнесу й громад навколо післявоєнного відновлення та розвитку України.
- Національний інститут регіонального розвитку — обʼєднує науку, освіту, бізнес та державу, щоб пришвидшити розвиток регіонів.
- НДІАЦ «Інновації, інвестиції, інтелект» — науково-дослідний інформаційно-аналітичний центр, м. Київ.
- Благодійний фонд «Реконструкції та розвитку України» — мобільні госпіталі для ЗСУ.
- AGGR World / ITTA — новини економіки, оборони, бізнесу та суспільства.
Готові розробки SmartGT
- Smart CMS — безоплатна й безпечна CMS з вбудованим ШІ для контенту, плагінами під ваші завдання та зручним блоковим редактором.
- Smart LMS — навчальні платформи під ключ: курси, тести, завдання, сертифікати й продаж доступу; кожна школа зі своїм доменом і брендом, усі — з однієї панелі.
- BOT-panel — керування Telegram-ботами з AI в одній панелі: розсилки, контакти, табелювання, погодження документів, оцінка якості спілкування.
- Smart Audit — безкоштовна перевірка сайту за 3 хвилини: безпека, пошукова видимість, швидкість, готовність до AI-агентів; без реєстрації.
- Smart 360 — ERP і CRM для бізнесу: клієнти й угоди у воронці, номенклатура і прайси, склад, документи й договори в одній системі.
- Smart Window — єдине вікно керівника — як влаштований кабінет і що в ньому видно.
Джерела
Україна
- Ольга Данченко. «Кібербезпека в медицині: як захистити дані пацієнтів в епоху цифровізації», PRAVO.UA, 16 вересня 2026 року. [15]
- Верховна Рада України. Закон України «Про захист персональних даних», чинна редакція. [83]
- Верховна Рада України. Закон №4336-IX від 27 березня 2025 року щодо захисту інформації та кіберзахисту державних інформаційних ресурсів і критичної інформаційної інфраструктури. [21]
- ЕСОЗ / ДП «Електронне здоров’я». Офіційні матеріали про захист персональних і медичних даних у центральній базі ЕСОЗ. [20]
- CERT-UA [9]
Європейський Союз
- European Union. Directive 2022/2555 — NIS2 Directive. [77]
- European Union. Regulation 2016/679 — General Data Protection Regulation. [12]
- European Union. Regulation 2025/327 — European Health Data Space. [39]
- ENISA. Checking-up on Health: Ransomware Accounts for 54% of Cybersecurity Threats, 2023. [18]
- ENISA. [19]
- European Commission. Cybersecurity in healthcare, 2026. [84]
- ENISA, 2026. [85]
- European Commission / EU. Cyber Solidarity Act та European Cybersecurity Reserve. [41]
Велика Британія
- National Audit Office. Investigation: WannaCry cyber attack and the NHS, 2017. [23]
- NHS England. Board and executive assurance: cyber security risk, 2026. [6]
- UK Department of Health and Social Care. The Network and Information Systems Regulations 2018: guide for the health sector in England. [42]
- Information Commissioner’s Office. Guidance on personal data breach reporting under UK GDPR. [43]
- NHS England. Synnovis cyber incident. [28]
- ICO. Statement concerning the Synnovis cyber attack. [86]
США
- U.S. HHS Office for Civil Rights. HIPAA Security Rule materials. [44]
- U.S. HHS. HIPAA Breach Notification Rule, 2026 reporting instructions. [45]
- HHS Cyber Gateway. Healthcare and Public Health Cybersecurity Performance Goals. [87]
- HHS OCR. Anthem pays OCR $16 Million in record HIPAA settlement following largest health data breach in history, 2018. [22]
- HHS OCR. Change Healthcare Cybersecurity Incident Frequently Asked Questions. [88]
- Andrew Witty / UnitedHealth Group. Testimony before the U.S. Senate Finance Committee: Change Healthcare cyberattack. [89]
- UnitedHealth Group. Updates restoration Change Healthcare. [90]
- U.S. Department of Justice. ALPHV/BlackCat ransomware operations. [91]
Ірландія
- Health Service Executive. Conti cyber attack on the HSE — Independent Post Incident Review. [92]
- HSE. [31]
Японія
- Personal Information Protection Commission of Japan. APPI — laws and policies. [47]
- PPC Japan. Reporting personal-data leaks, unauthorized access ransomware. [49]
- Ministry of Health, Labour and Welfare. Portal cybersecurity measures for medical institutions, guidance, checklists, training, reporting, procedures. [48]
- MHLW. Cybersecurity support and assessment programme for medical institutions. [93]
Ізраїль
- Israel Privacy Protection Authority. Guidance on Privacy Protection Regulations (Data Security) 2017. [51]
- Israel Privacy Protection Authority. Amendment 13 to the Privacy Protection Law, effective from August 2025, updated guidance, 2026. [52]
- Israel National Cyber Directorate. National Cybersecurity Strategy 2025. [53]
- Israel Ministry of Health. Cybersecurity directions to health organisations, 2026. [54]
Австралія
- Office of the Australian Information Commissioner. Notifiable Data Breaches scheme guidance. [55]
- OAIC. OAIC takes civil penalty action against Medibank, 2024. [94]
- OAIC. Regulatory guidance on current maximum Privacy Act civil penalties. [57]
- Australian Cyber Security Centre / cyber.gov.au. Mandatory reporting under the Security of Critical Infrastructure Act, including critical hospital assets. [56]
- Australian Federal Police. Official investigation materials concerning the Medibank attack. [95]
Сінгапур
- Personal Data Protection Commission. Data breach notification requirements. [58]
- PDPC. Updated PDPA enforcement regime and financial penalty limits. [63]
- Cyber Security Agency of Singapore. Cybersecurity Act and Critical Information Infrastructure requirements. [96]
- Singapore Ministry of Health. Healthcare Cyber Security and Data Security Essentials, training and support measures, 2026. [61]
- Singapore Ministry of Health. Funding measures including NEHR Connect Grant and cybersecurity support for providers, 2026. [62]
- Committee of Inquiry into the Cyber Attack on Singapore Health Services Patient Database. Official public report, 10 January 2019. [97]